

감사 로그 조회
Signum Audit에서 플랫폼 전반의 보안·운영 이벤트 로그를 조회합니다. 좌측 사이드바 Audit logs에서 진입합니다.
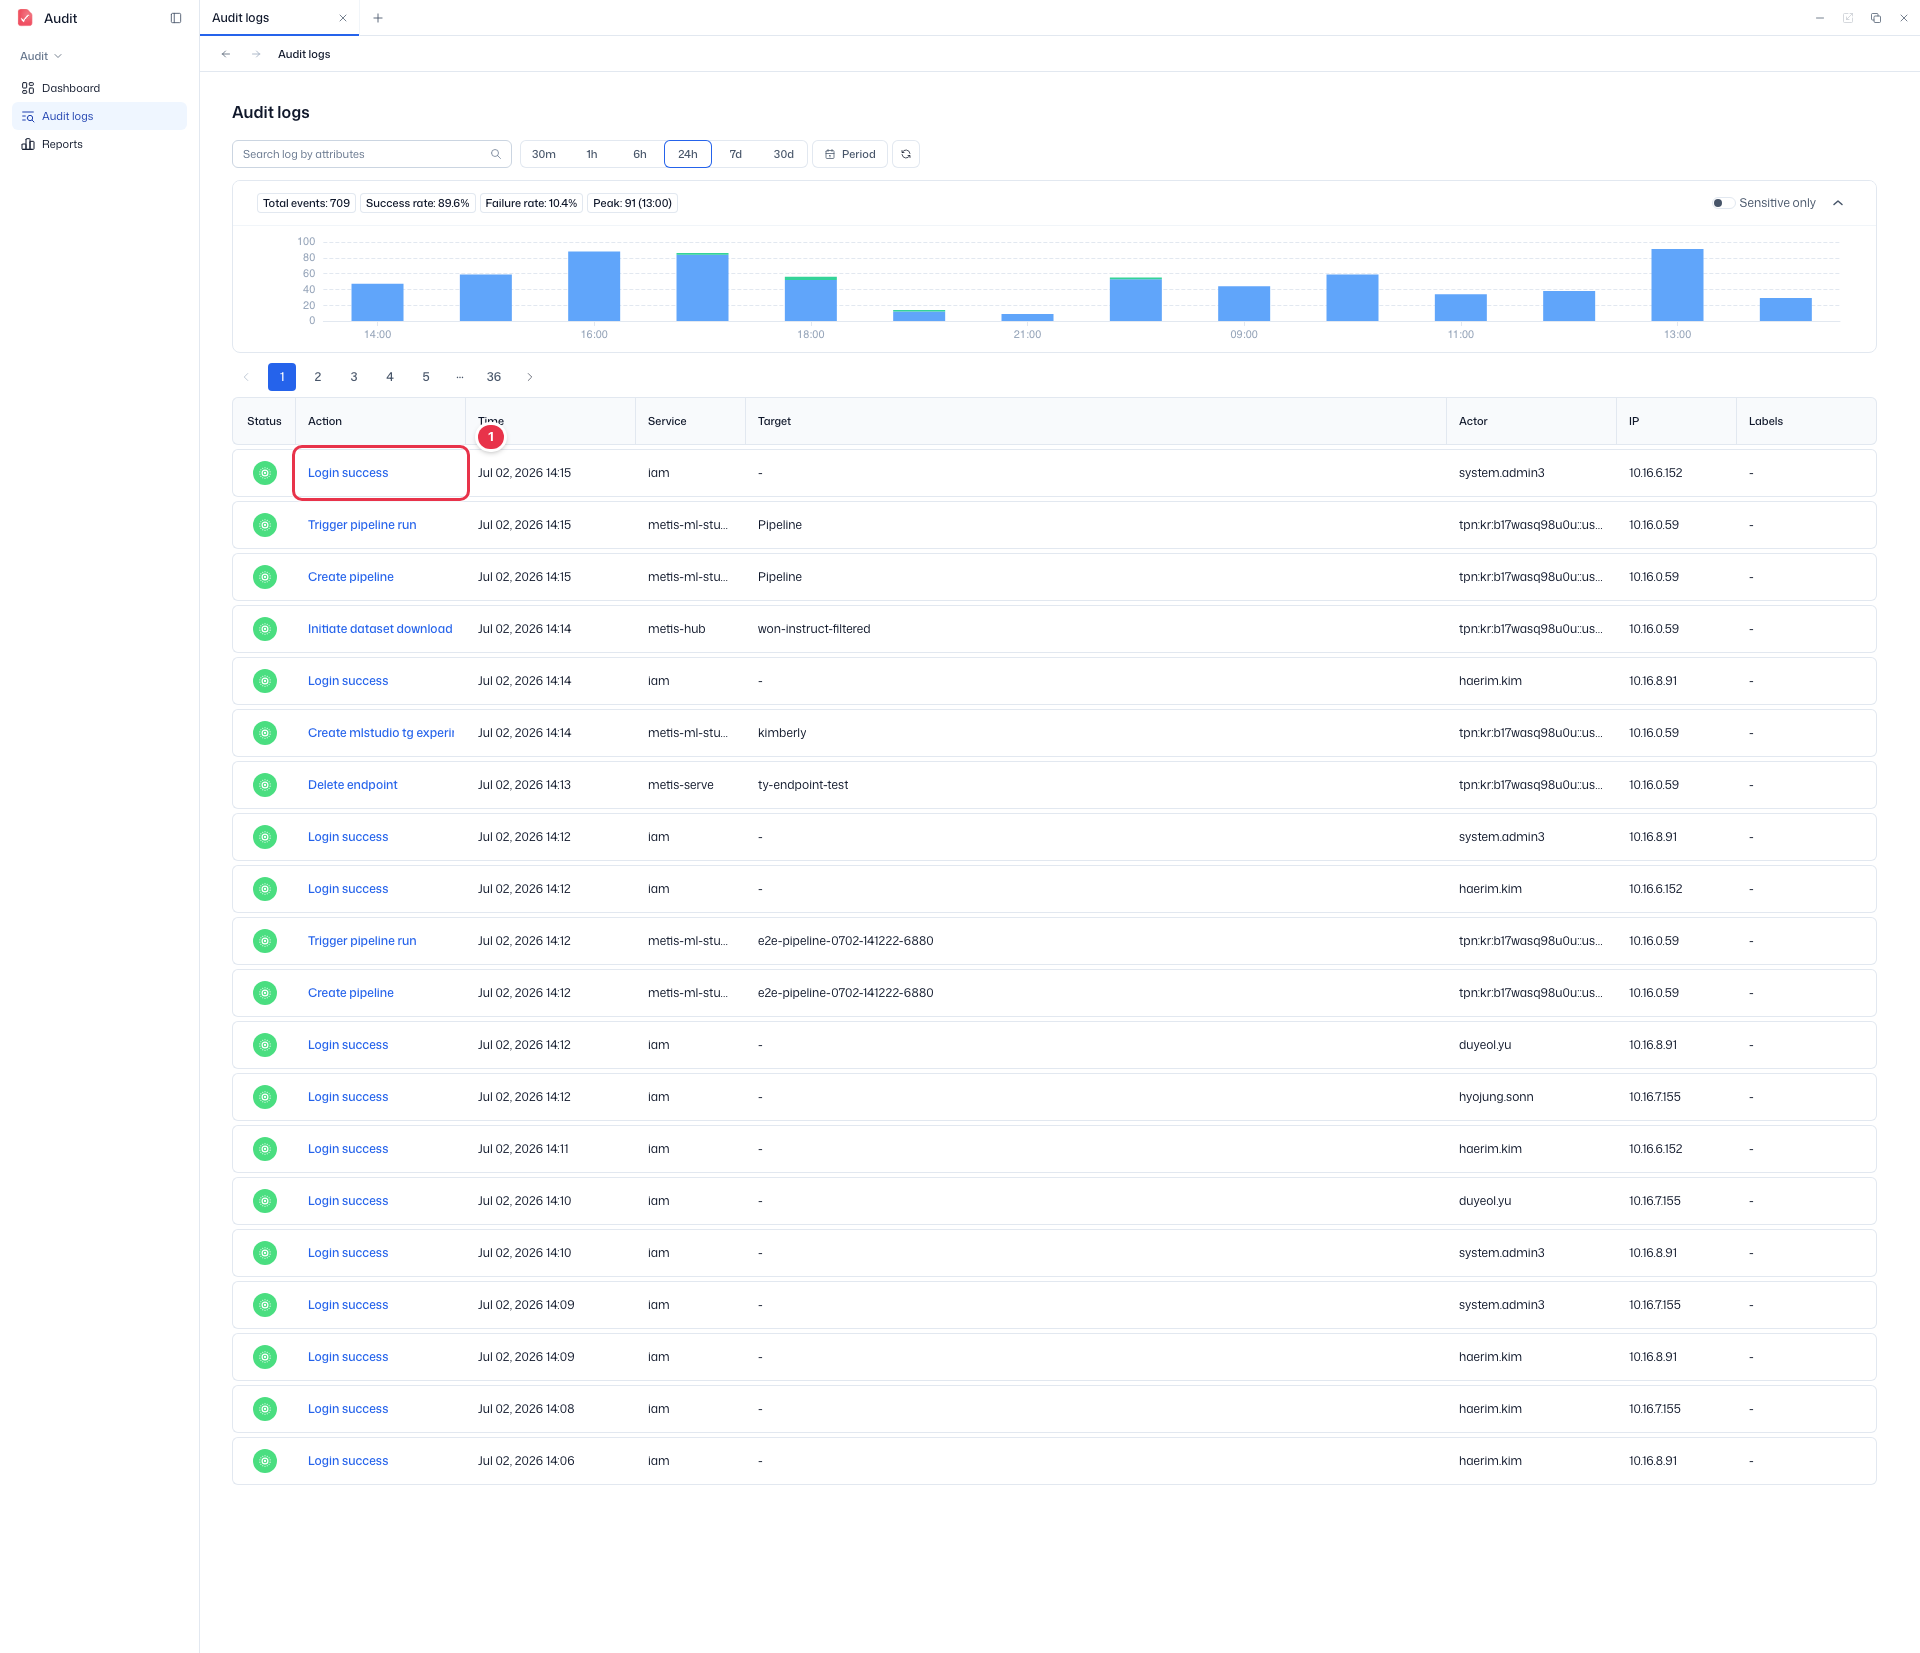
감사 로그 화면
상단에서 조회 기간을 고르고 속성으로 검색하며, 요약·추이 아래 목록에서 이벤트를 확인합니다. 기본적으로 최근 24시간 이벤트가 시간 역순으로 표시됩니다.
사이드바 (SNB)
좌측 사이드바에서 Audit의 각 화면(Dashboard · Audit logs · Reports)으로 이동합니다.
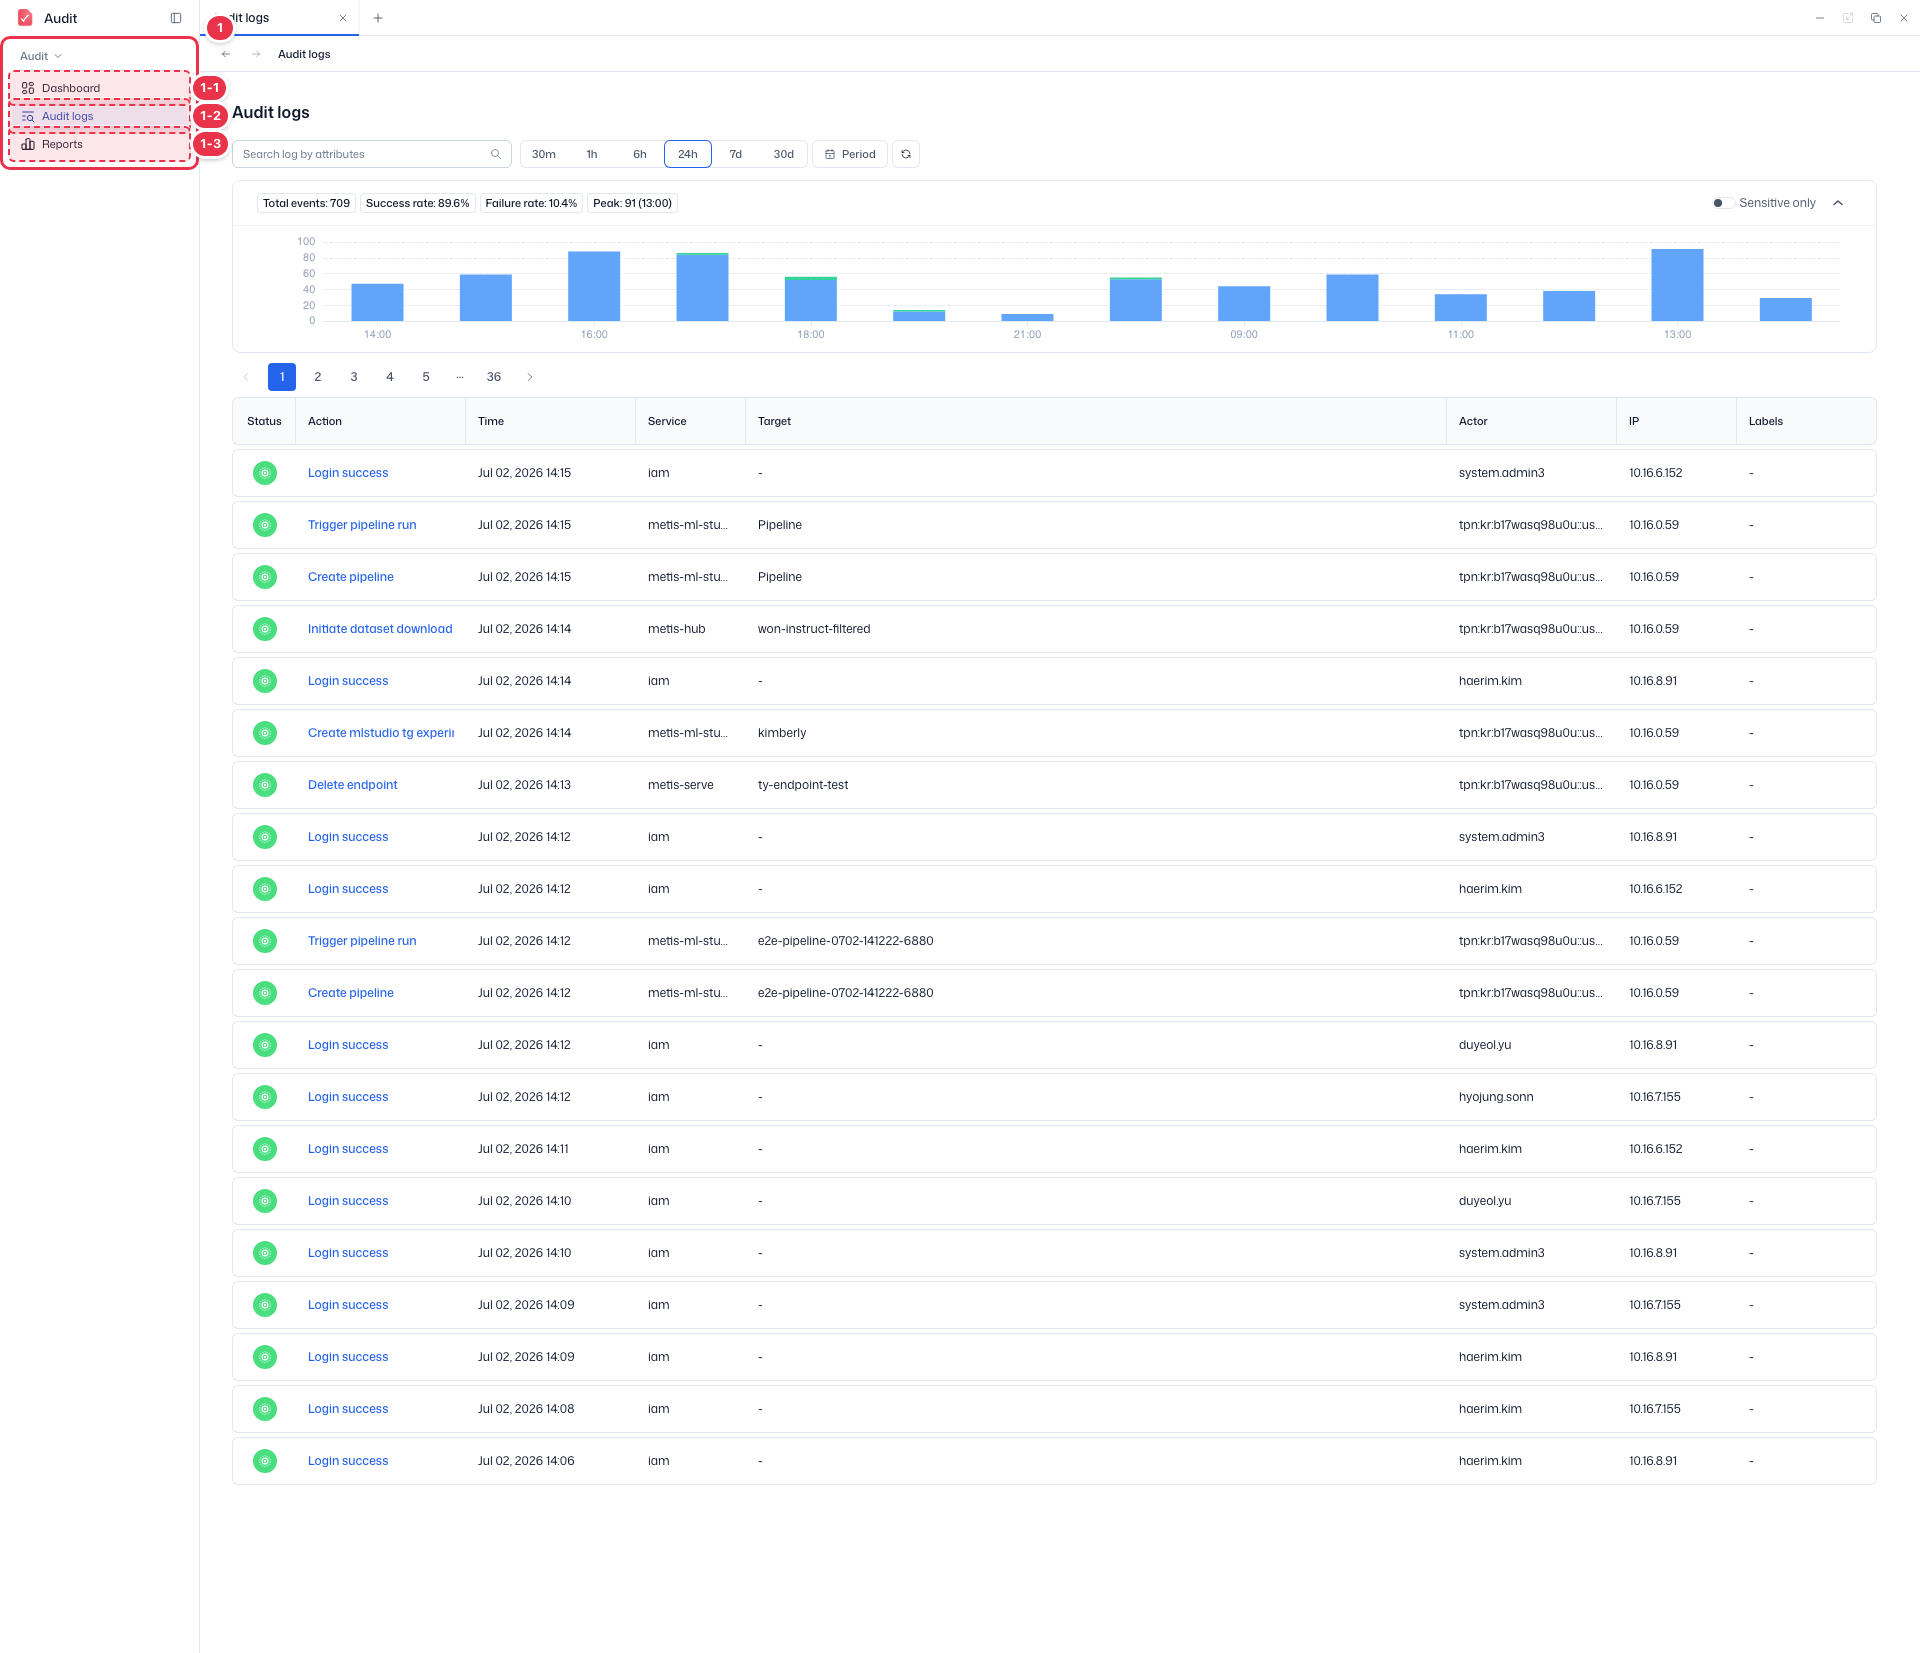
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 1-1 | 대시보드 | Dashboard | · 감사 현황과 통계를 요약해서 보여줍니다. |
| 1-2 | 감사 로그 | Audit logs | · 플랫폼 전반의 감사 이벤트 로그를 조회·필터링합니다. |
| 1-3 | 리포트 | Reports | · 감사 리포트를 생성·내보냅니다. |
검색 · 기간
속성으로 로그를 검색하고, 조회 기간을 선택합니다.
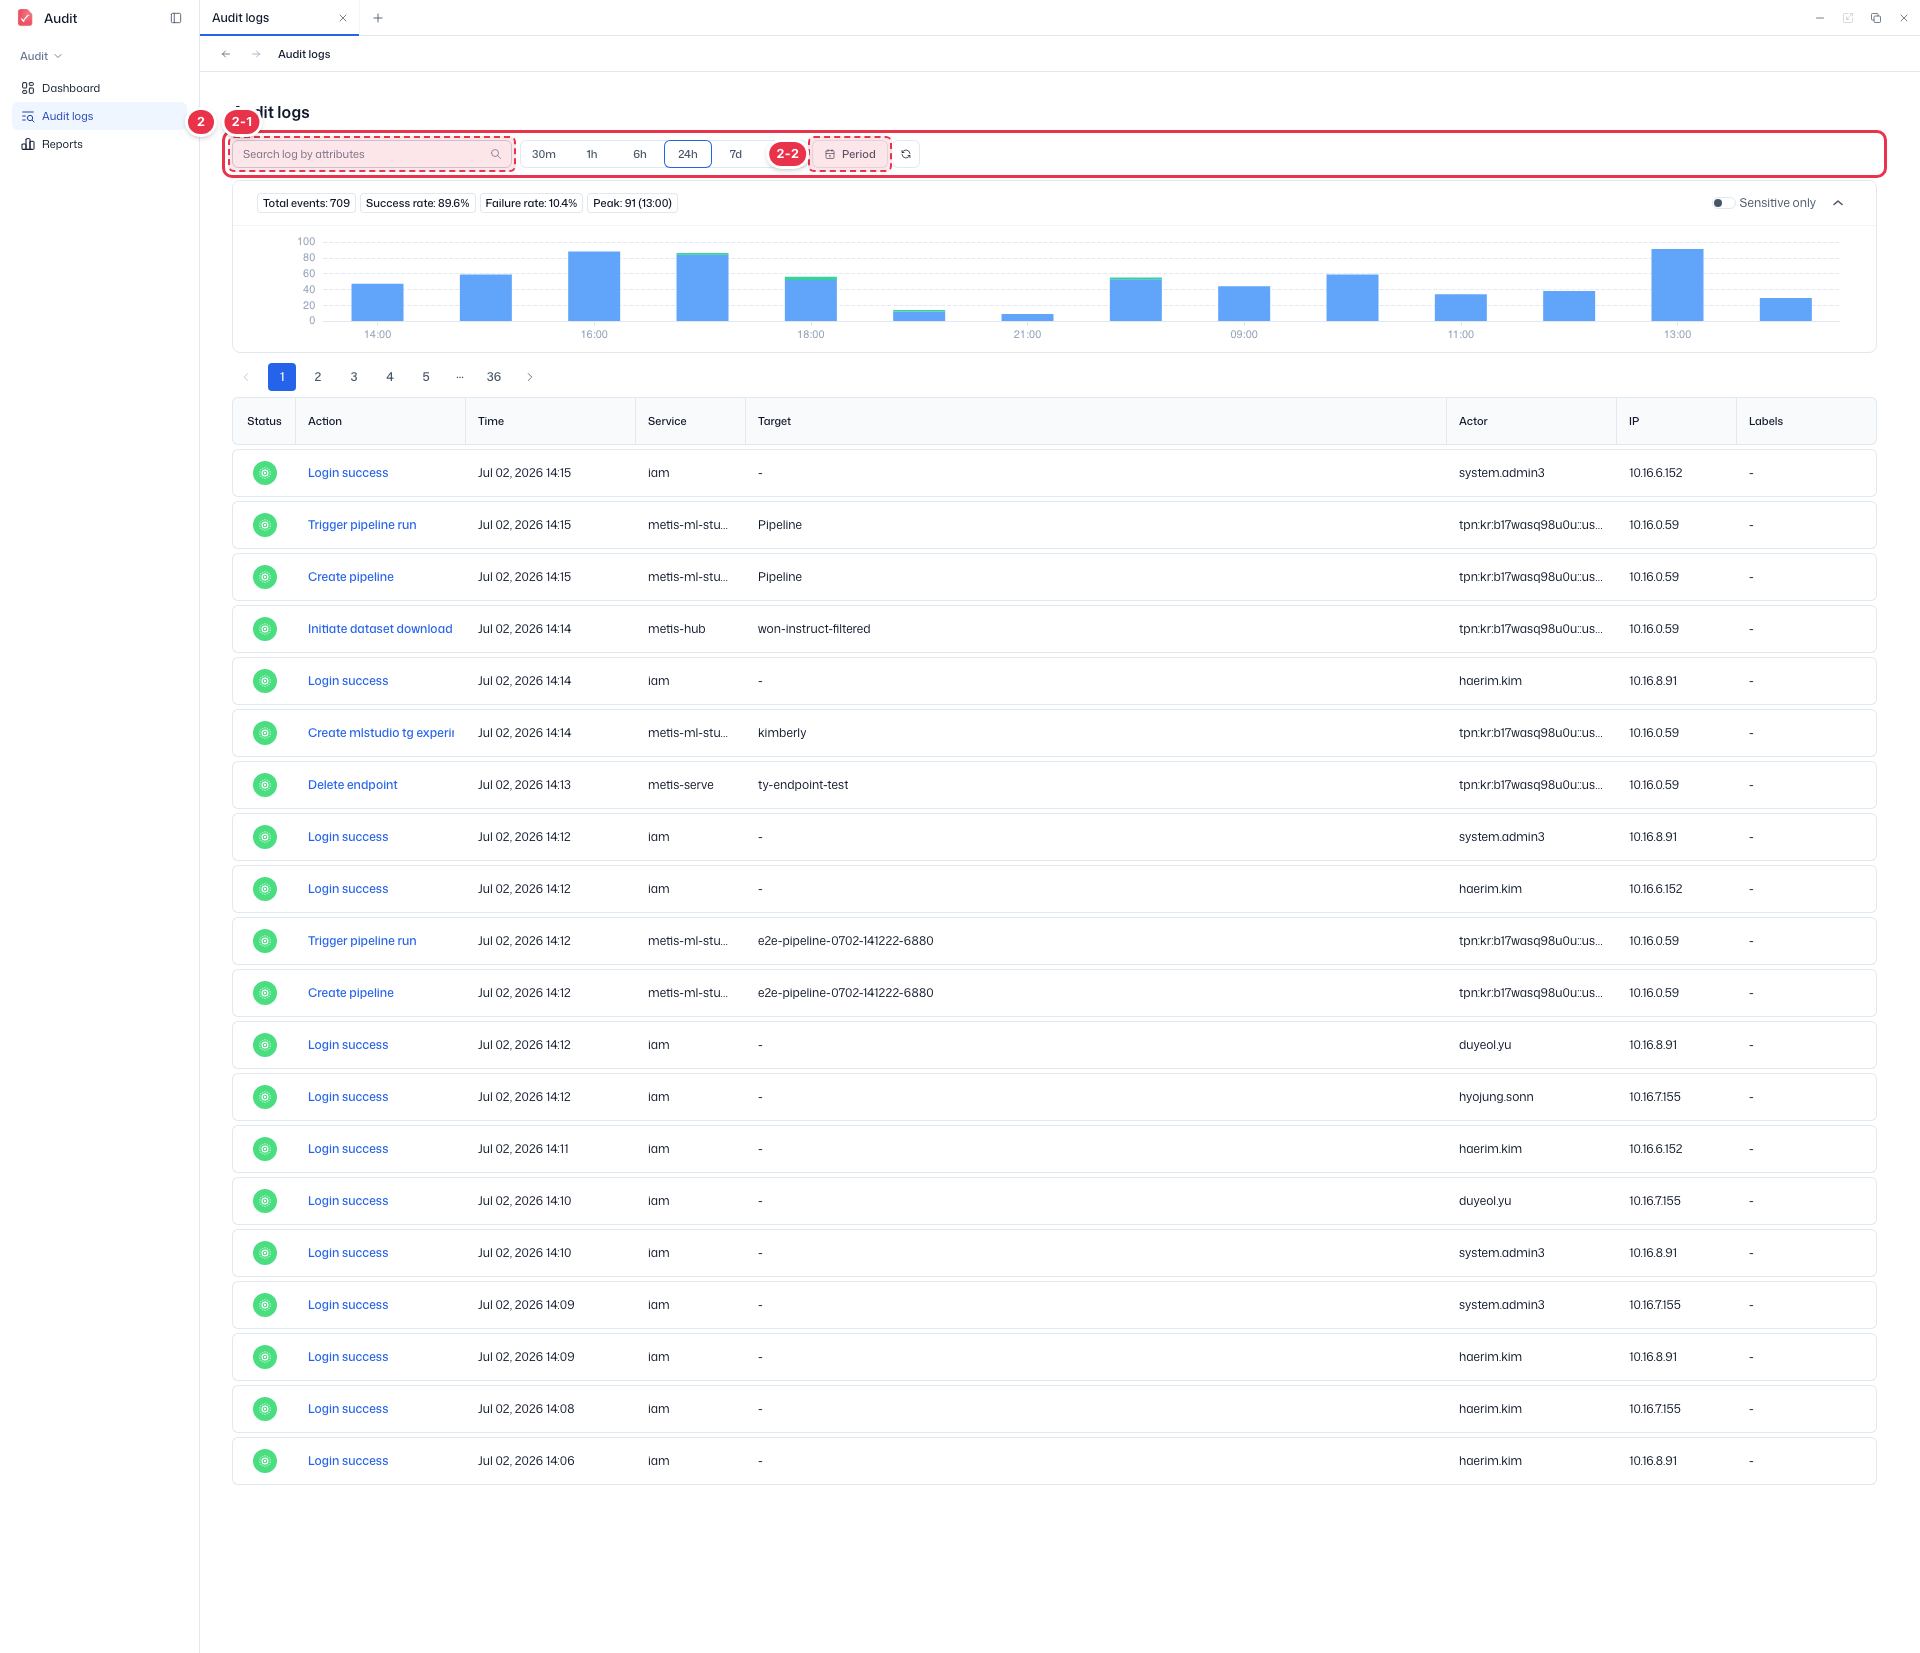
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 2-1 | 검색 | Search log by attributes | · 결과·액션·서비스·대상·행위자·IP·라벨 등 속성으로 필터링합니다. |
| 2-2 | 기간 선택 | Period (30m~30d) | · 30m·1h·6h·24h·7d·30d 중에서 고르거나 Period로 기간을 직접 지정합니다. |
요약 · 추이
선택 기간의 총 이벤트·성공률·실패율·피크와 시간대별 이벤트 추이를 보여줍니다.
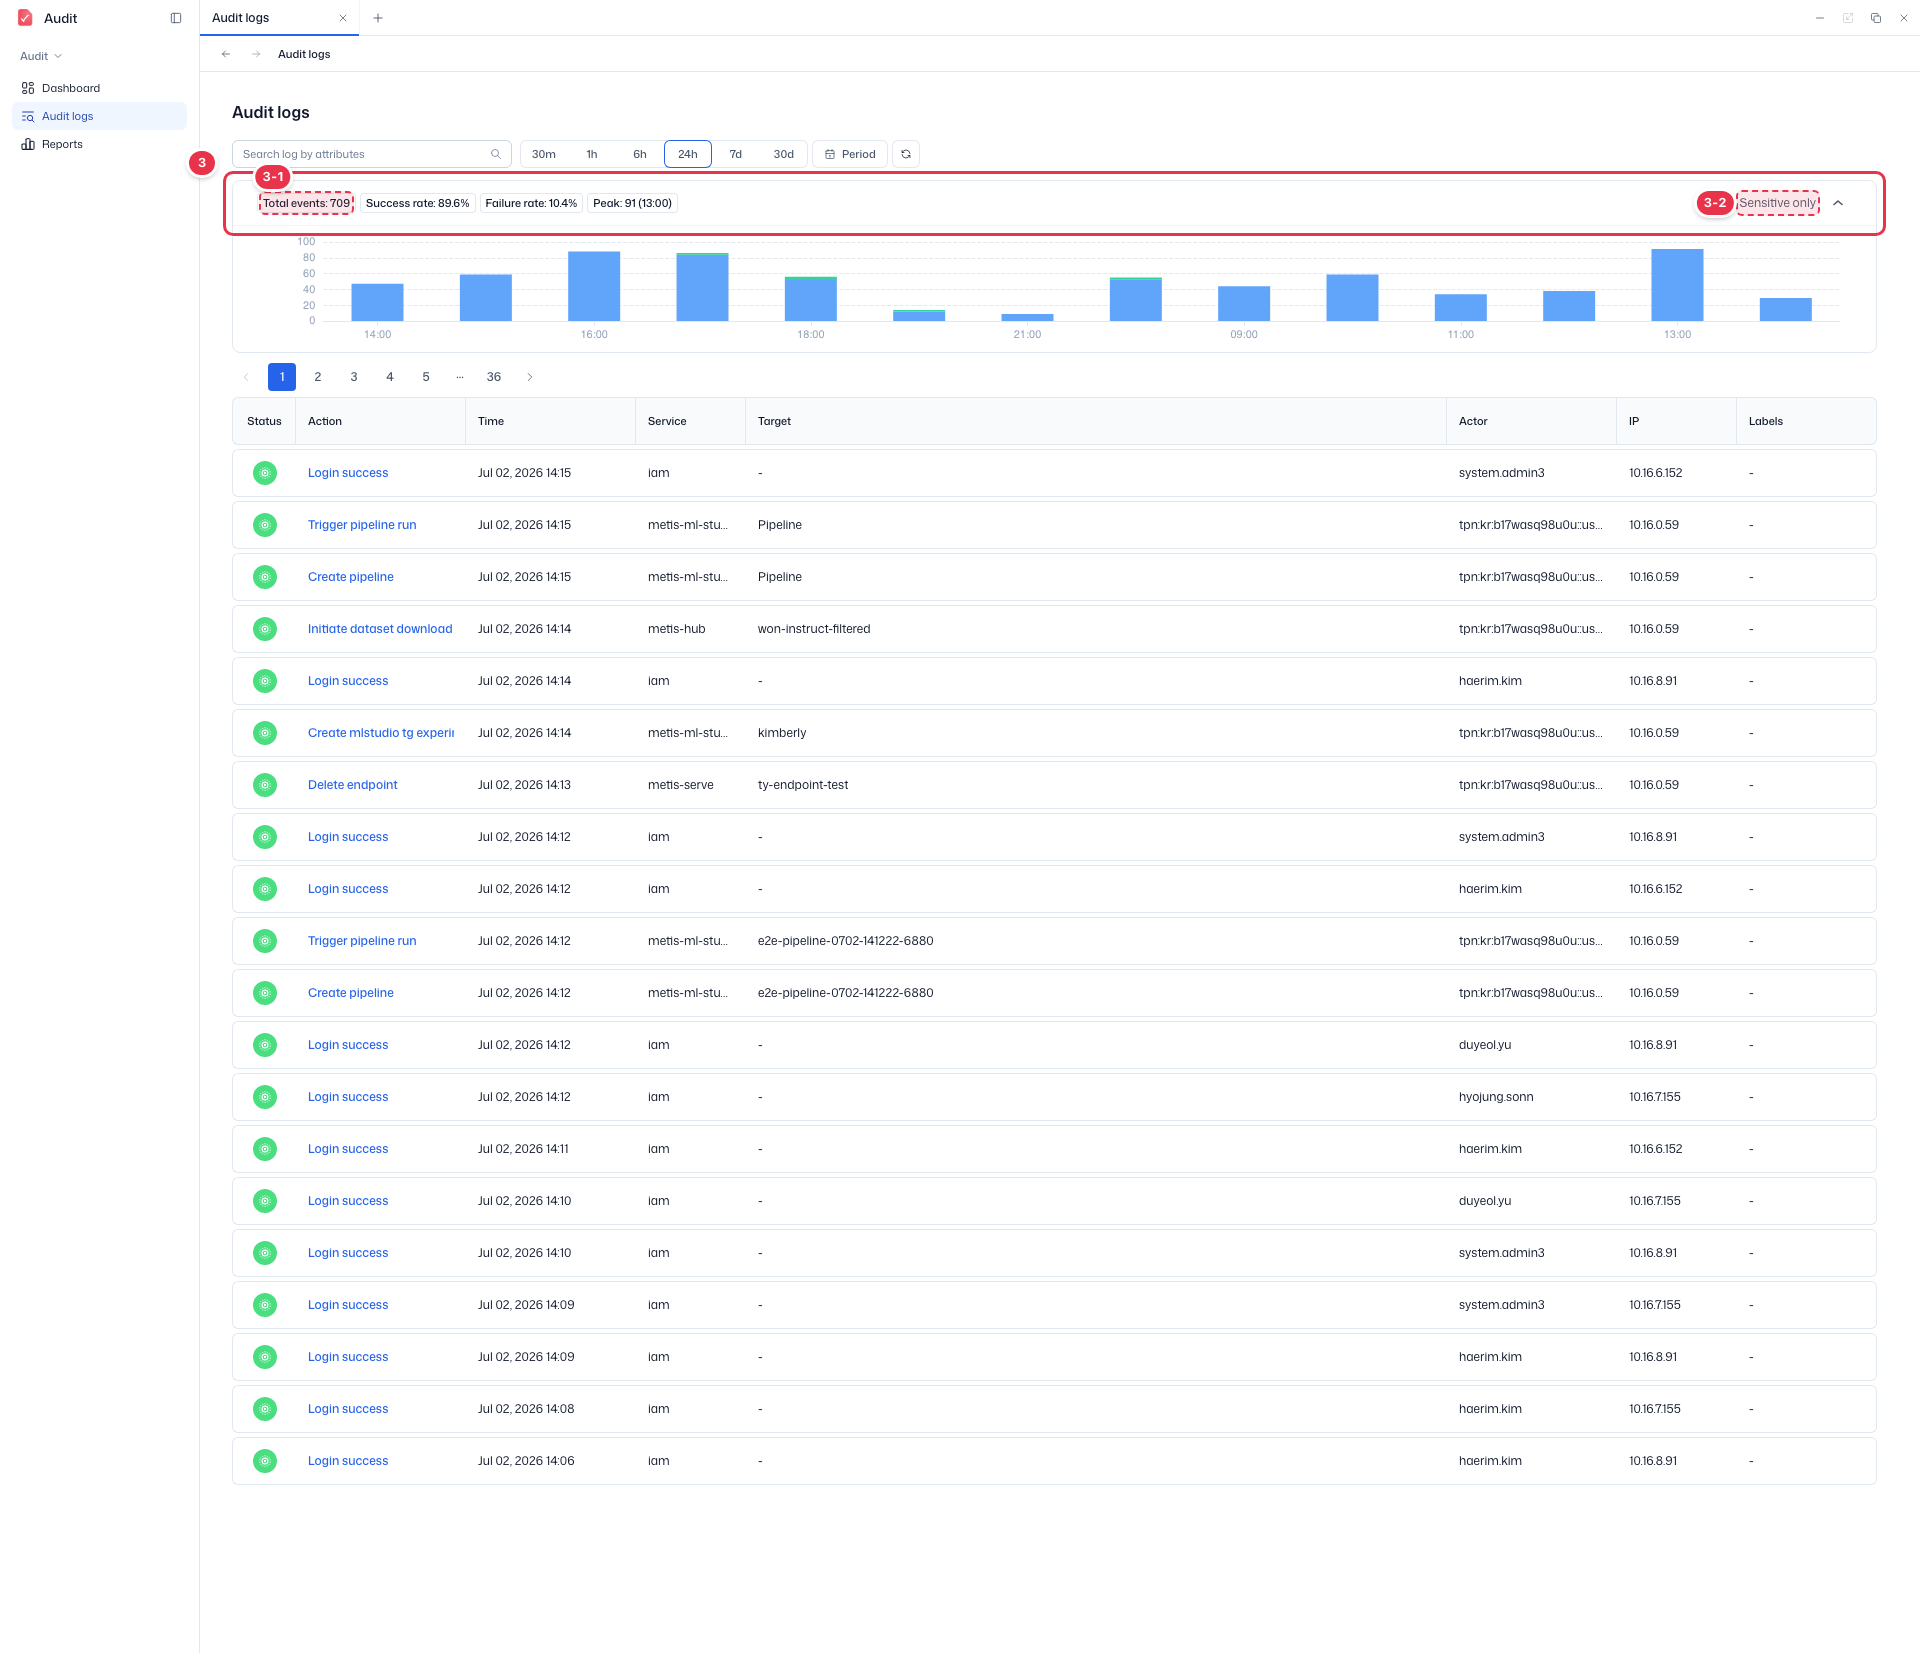
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 3-1 | 요약 칩 | Total events · Success rate · Failure rate · Peak | · 선택 기간의 총 이벤트 수, 성공률, 실패율, 피크 시간대입니다. |
| 3-2 | 민감 필터 | Sensitive only | · 켜면 민감 이벤트만 필터링해서 보여줍니다. |
감사 로그 테이블
감사 이벤트 목록입니다. 시간 역순으로 표시되며, Action을 클릭하면 이벤트 상세로 이동합니다.
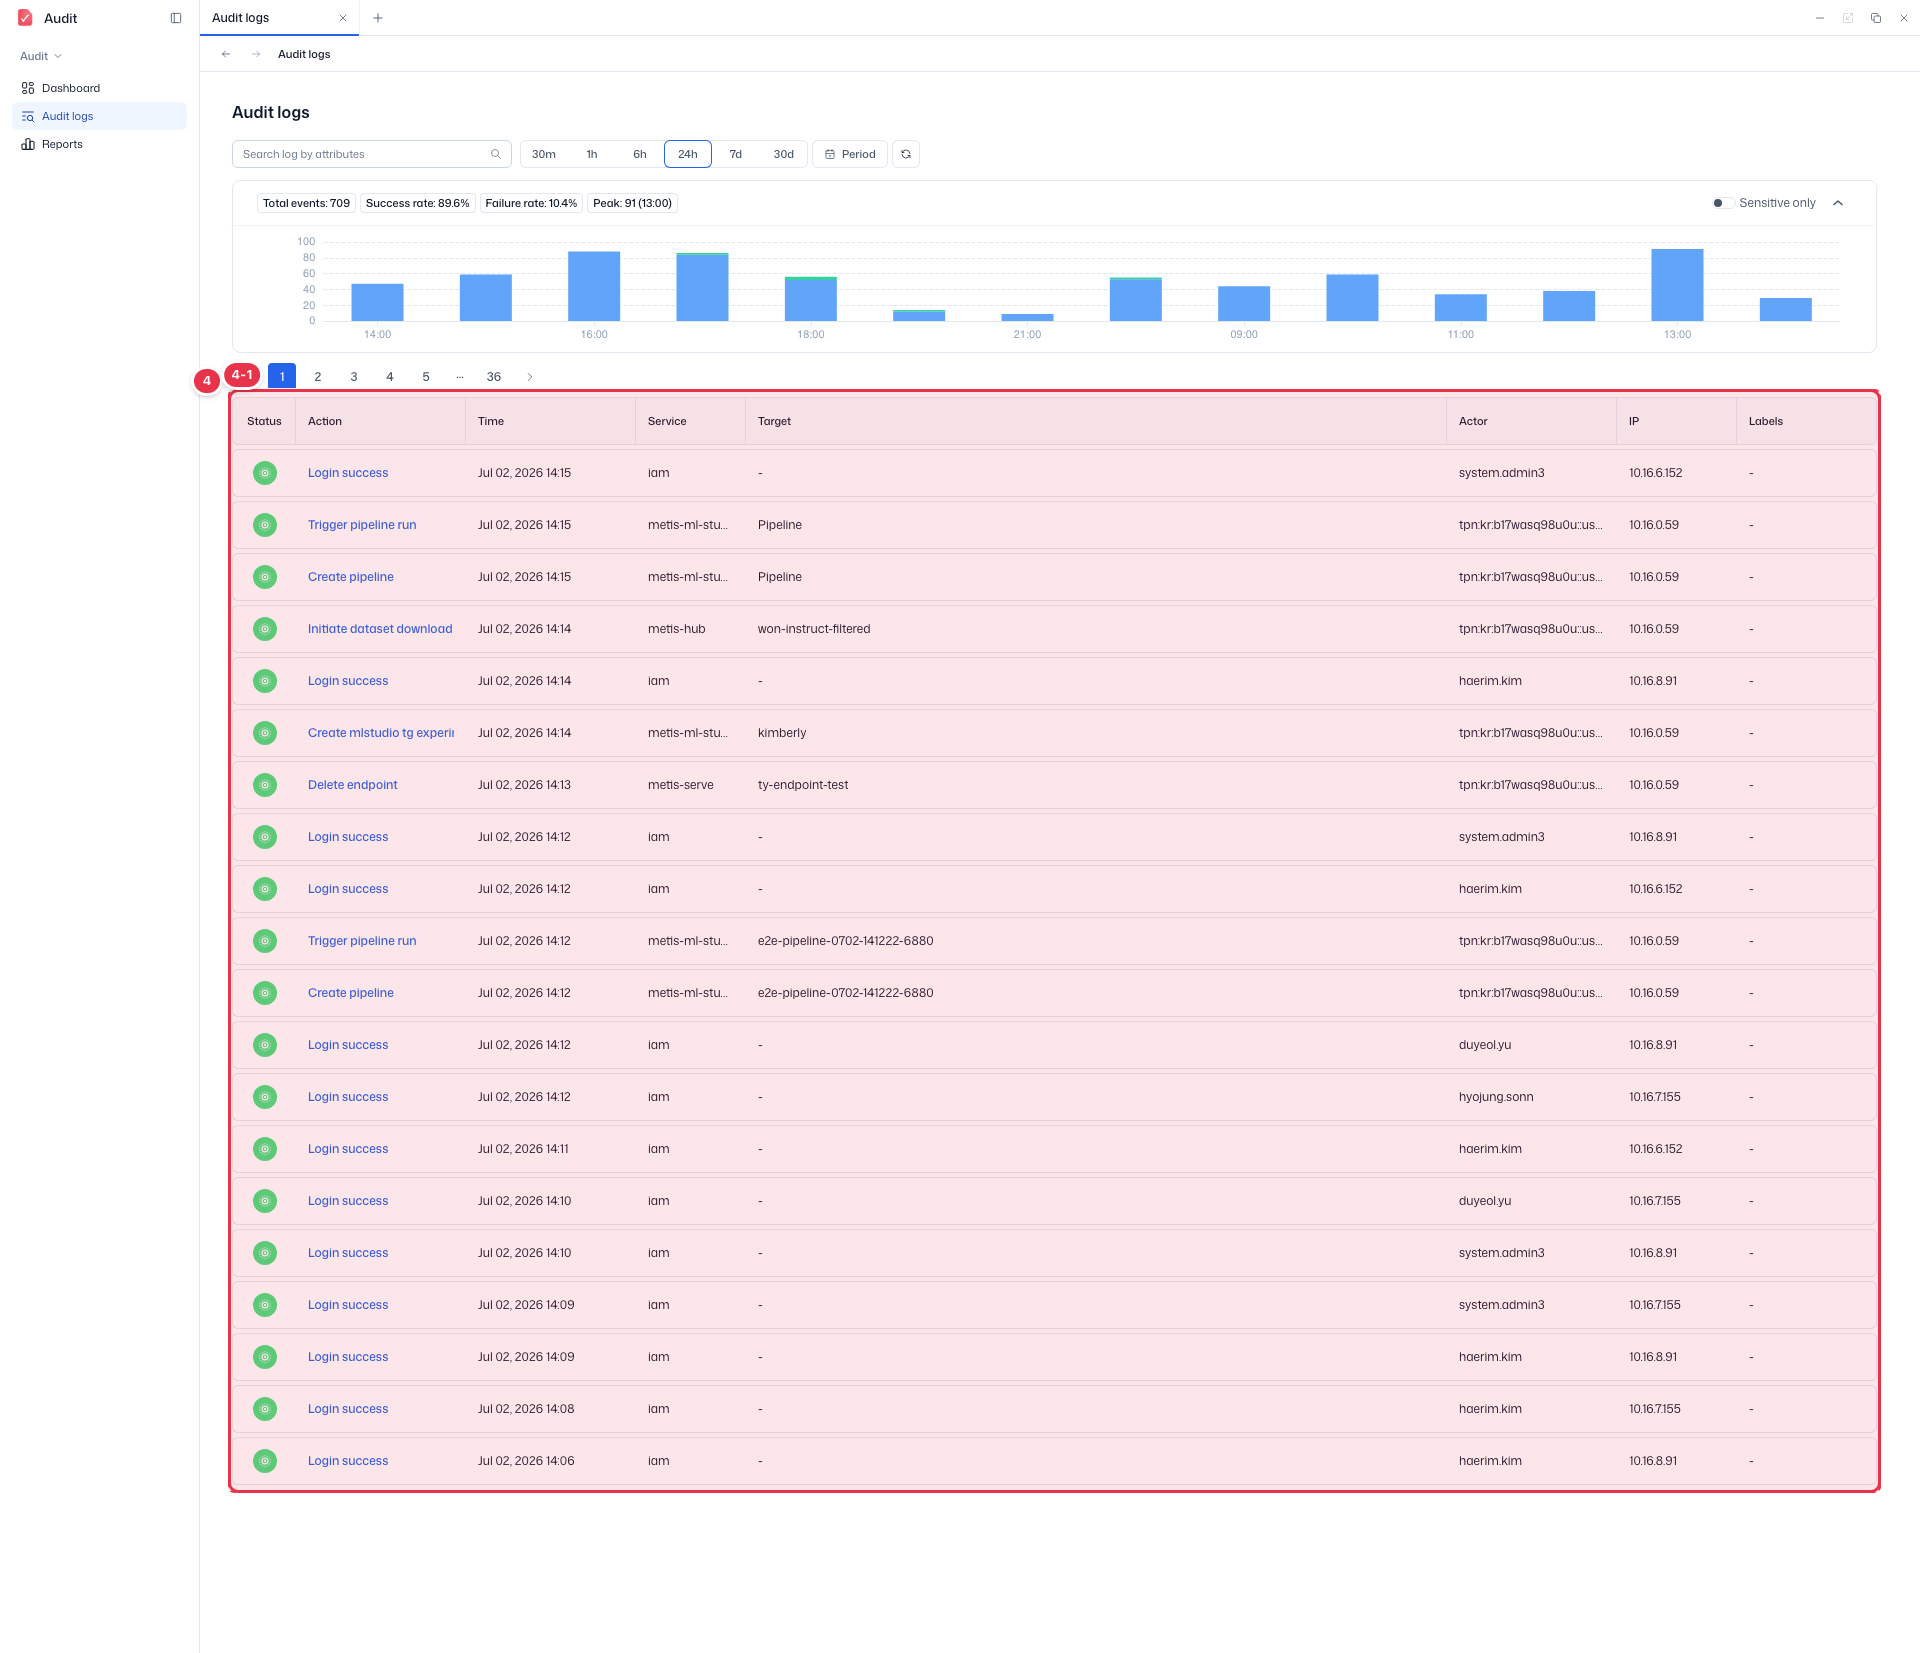
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 4-1 | 목록 컬럼 | Status | 성공/실패 여부(아이콘). |
| Action | 이벤트 액션. 클릭하면 상세로 이동합니다. | ||
| Time | 이벤트 발생 시각. | ||
| Service | 이벤트를 발생시킨 서비스(예: iam). | ||
| Target / Actor | 대상 리소스와 수행 행위자. | ||
| IP / Labels | 요청 원본 IP와 라벨. |
- 정렬은 시간 최신순으로 고정되며, 민감 이벤트는 행에 별도 표시로 구분됩니다.
- 페이지 크기는 10 / 20 / 50 / 100(기본 20)이고, 필터를 바꾸면 1페이지로 돌아갑니다.
- 액션 동사·이벤트 ID 컬럼은 컬럼 설정으로 추가할 수 있습니다.
마스킹과 조회 범위
조회 범위는 상단에서 선택한 프로젝트(테넌트) 단위로 격리됩니다. 일반 사용자(Domain User)에게는 행위자 PII(ID·이름·IP·TPN)가 모든 이벤트에서 마스킹되고, 민감 이벤트는 사유·변경 내역까지 추가로 가려집니다. 관리자(SysAdmin·Domain Admin)는 원문으로 조회합니다.
이벤트 상세
목록에서 Action을 클릭하면 이벤트 상세 화면으로 이동합니다.
상세 진입(Action 클릭)
목록에서 Action을 클릭하면 이벤트 상세 화면으로 이동합니다.
이벤트 상세
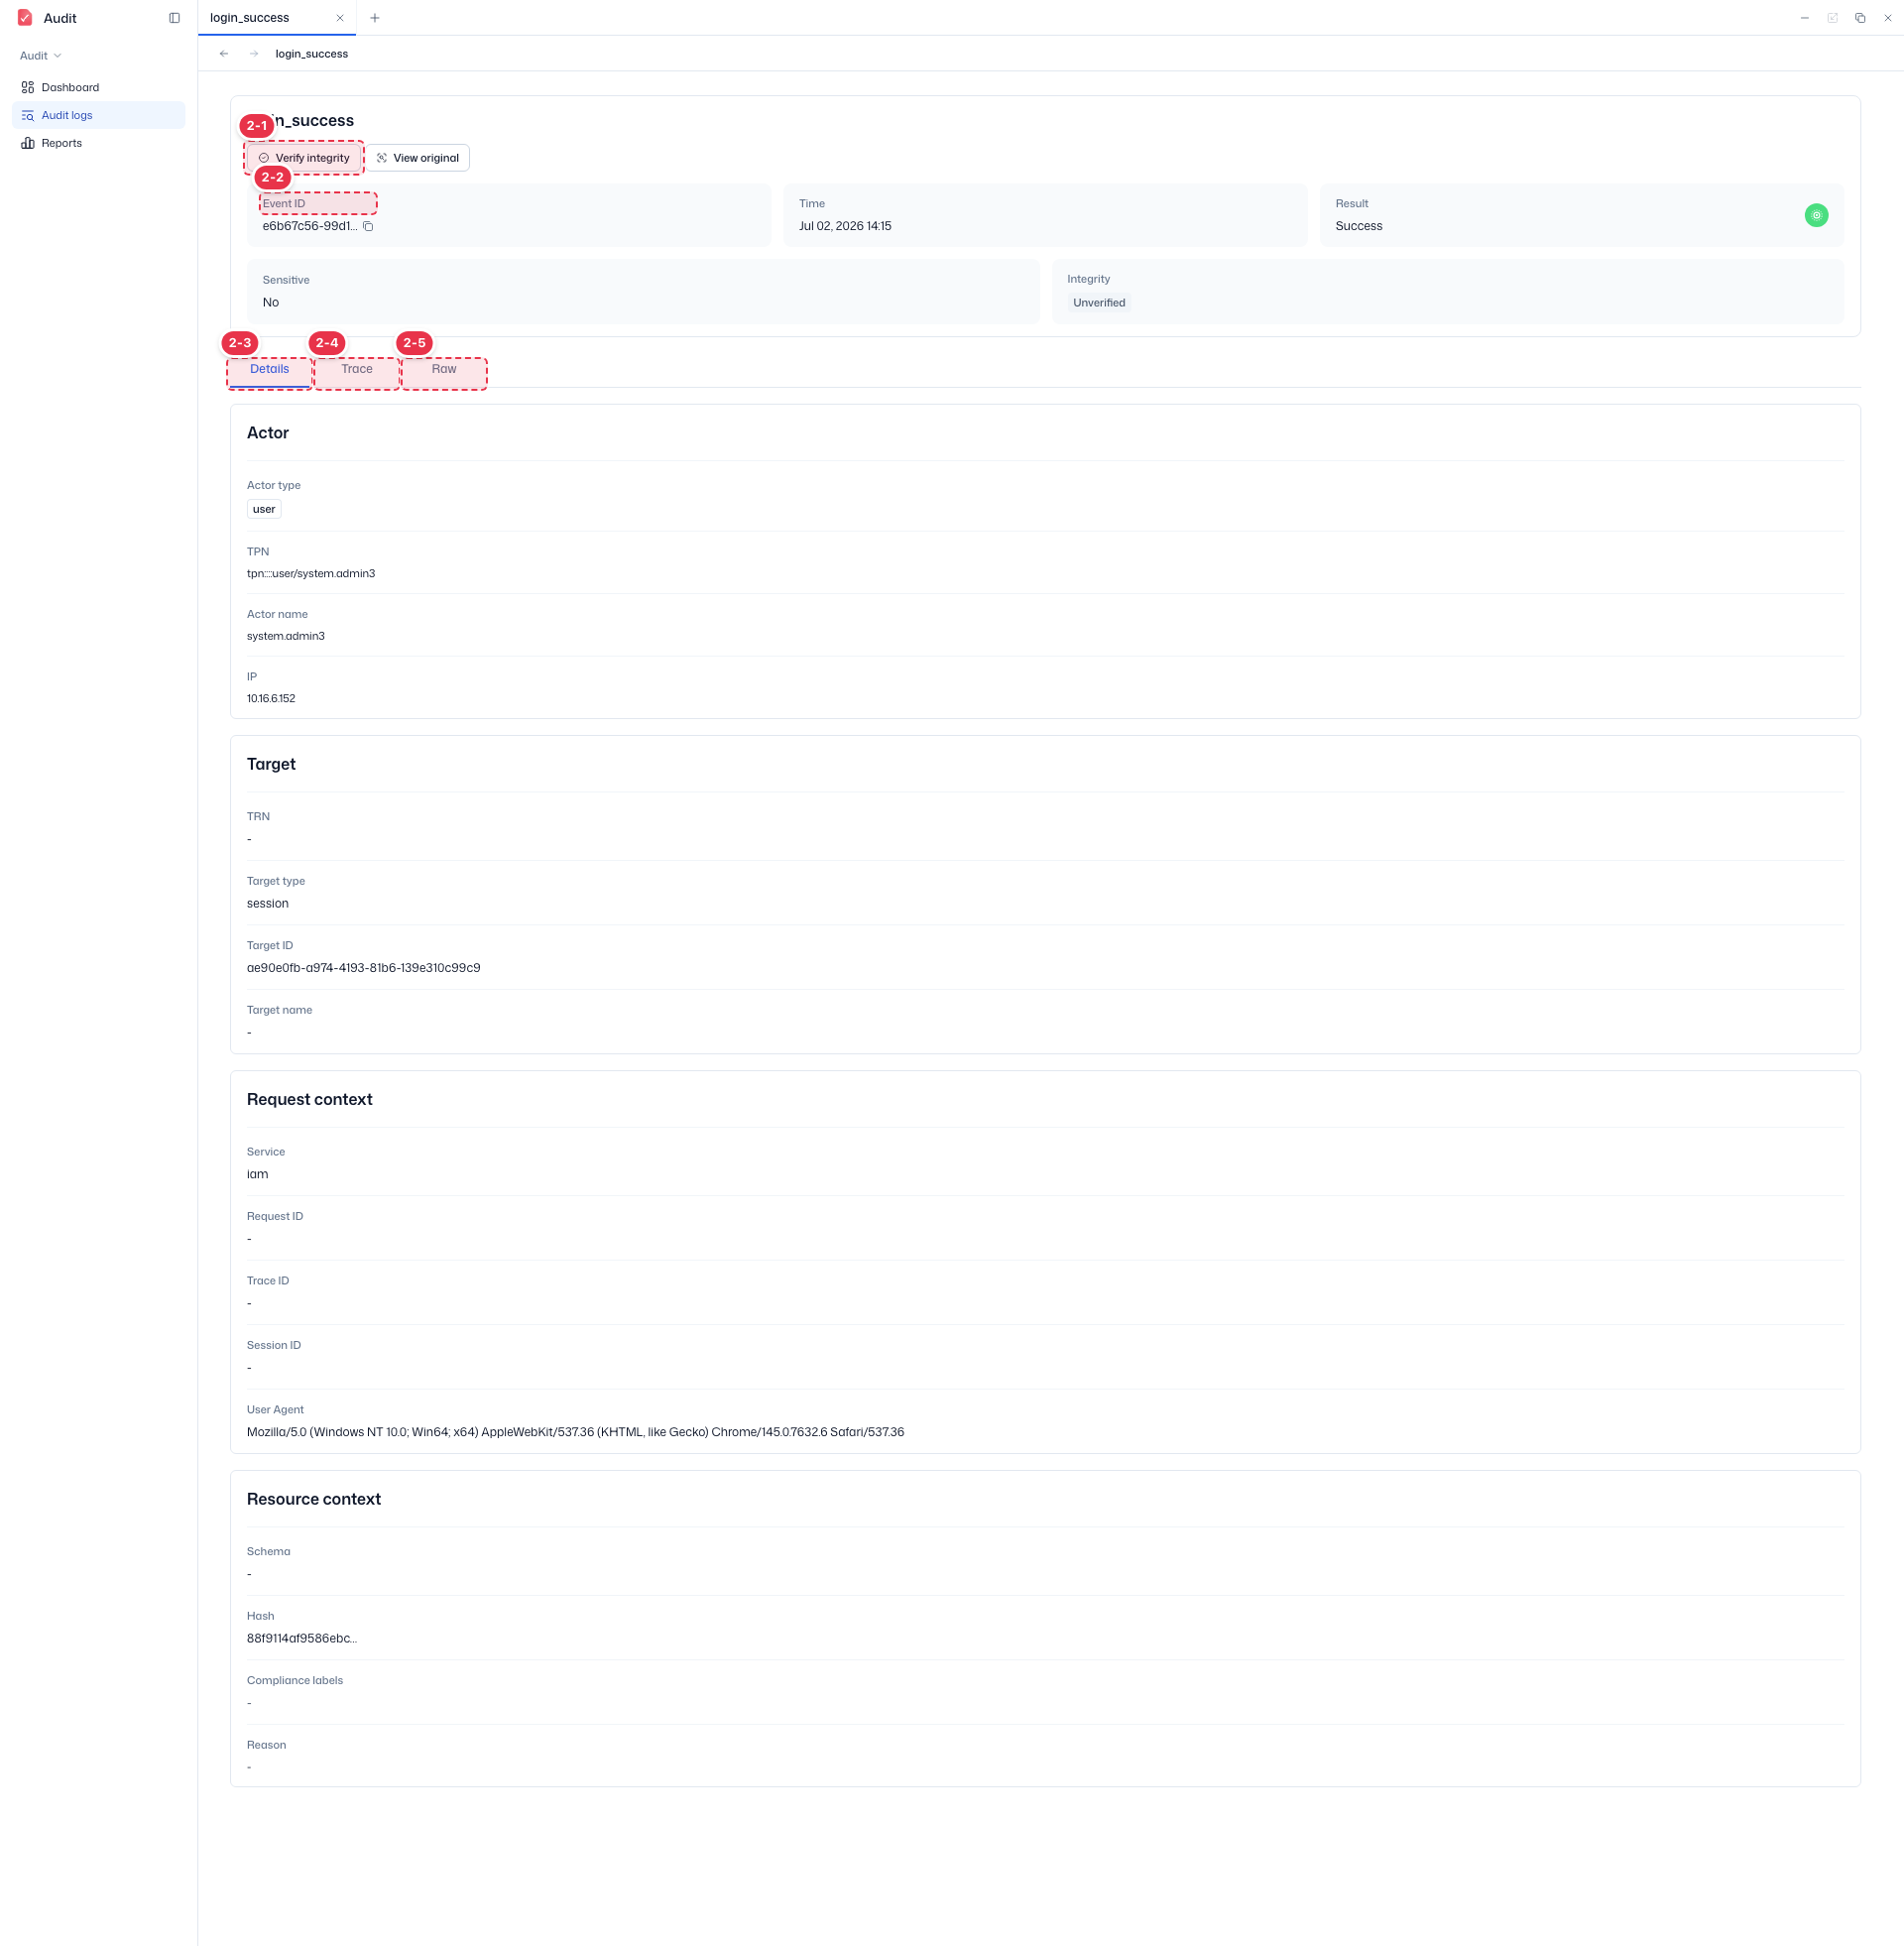
이벤트의 요약 정보와 Details · Trace · Raw 탭을 확인합니다.
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 2-1 | 무결성 검증 / 원본 보기 | Verify integrity · View original | · Verify integrity: 로그 위변조 여부를 검증합니다. View original: 원본 이벤트를 확인합니다. |
| 2-2 | 요약 카드 | Event ID · Time · Result · Sensitive · Integrity | · 이벤트 식별자와 시각, 결과, 민감 여부, 무결성 상태를 요약합니다. |
| 2-3 | Details 탭 | Details | · 행위자(유형·TPN·이름·IP)와 대상(TRN·유형·ID·이름) 정보를 봅니다. |
| 2-4 | Trace 탭 | Trace | · 이벤트 추적(Correlation) 정보를 봅니다. |
| 2-5 | Raw 탭 | Raw | · 원본 이벤트 페이로드를 봅니다. |
상단 식별 영역에는 이벤트 ID·시각·결과·민감 여부와 함께 Verify integrity 상태가 노출되고, 이벤트 ID는 클립보드로 복사할 수 있습니다(전체 JSON 복사도 지원).
- Verify integrity(번호 2-1): 적재 후 위·변조 여부를 검증해 무결성 상태(예:
Unverified)를 표시합니다. - View original(번호 2-1): 마스킹된 값을 원문으로 해제해 확인합니다. 아래 View original 참고.
- Details 탭(번호 2-3): 이벤트의 전체 맥락을 5W1H로 정리합니다 — 행위자(Who: 유형·TPN·이름·IP), 대상(What: 유형·ID·이름·TRN), 요청·출처(Where: 서비스·요청 ID·추적 ID·세션·User-Agent), 리소스 스코프(도메인·파티션·프로젝트·그룹·스키마·사유·컴플라이언스 라벨·무결성 해시). 생성·수정·삭제 이벤트에는 변경 내역(Diff, 변경 전 → 후) 이 함께 표시됩니다.
- Trace 탭(번호 2-4): 같은 요청(request_id)에 묶인 관련 이벤트를 시간순으로 보여줘, 한 액션이 여러 서비스를 거치며 만든 연쇄와 어디서 실패·거부됐는지를 추적합니다.
- Raw 탭(번호 2-5): 이벤트별 메타데이터와 전체 원본 JSON을 확인합니다.
실패(Failure)·거부(Denied)·민감 이벤트는 보안 조사 시 우선 확인합니다.
View original (Break-glass)
마스킹이 기본이며, 원본은 관리자 권한 + 사유 입력 + 시간 제한 세션으로만 열람합니다.
- 사유(10~500자)와 기간(1~24시간, 기본 4시간)을 입력해 한시 세션을 열고, 만료 시 자동 해제됩니다.
- View original를 열고 닫는 행위 자체가 감사 이벤트로 기록되어 누가·언제·왜·얼마나 열었는지 추적됩니다. 권한이 없으면 거부(Denied)됩니다.