

인증서 관리
System Mode KMS의 Certificates에서 내부 서비스 간 통신(mTLS 워크로드 인증서 등)에 사용되는 TLS 인증서를 조회하고, 갱신·폐기합니다.
System Mode 전용 — 시스템 관리자(SysAdmin) 권한이 필요합니다.
관리 범위
시스템 KMS는 내부 서비스 간 통신 인증서를 관리합니다. 웹서비스 SSL 인증서(로그인 화면 포함), 고객사·게이트웨이 도메인 인증서는 인프라 계층에서 외부 생성 후 수동 배포하며 KMS 관리 대상이 아닙니다.
사전 조건
- Signum 엔지니어링 모드(시스템 관리자) 접근 권한
- 대상 인증서가 이미 발급되어 있어야 합니다
1단계 — 인증서 목록 조회
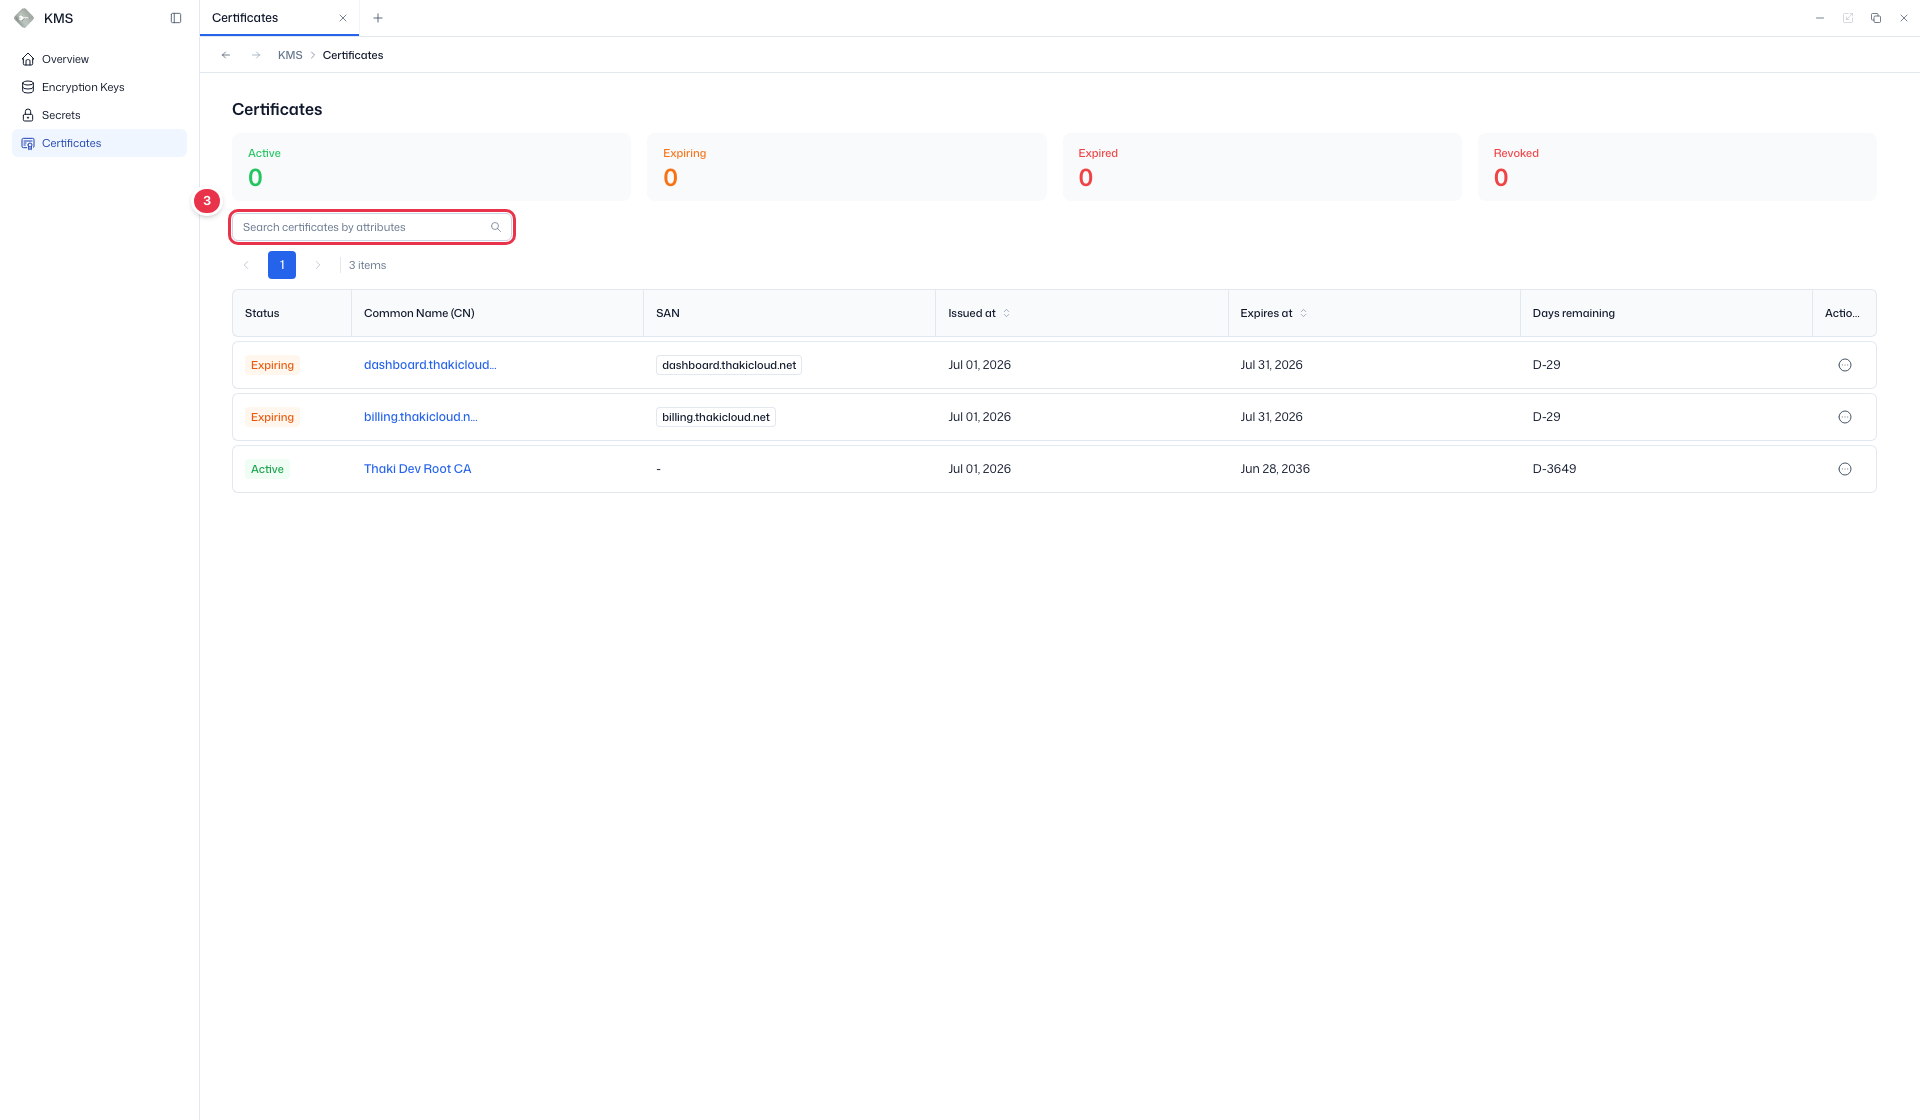
KMS → Certificates로 이동합니다. 상단 상태 요약 카드(번호 2)에서 유효·만료 임박·만료·폐기된 인증서 개수를 한눈에 확인하고, 검색(번호 3)으로 인증서를 찾은 뒤 목록 테이블(번호 4)에서 CN·SAN·발급/만료일·남은 일수를 확인합니다.
각 행 오른쪽의 Action 메뉴에서 Renew / Revoke를 실행할 수 있습니다.
사이드바 (SNB)
좌측 사이드바에서 KMS의 네 화면(개요·암호화 키·시크릿·인증서)으로 이동한다.
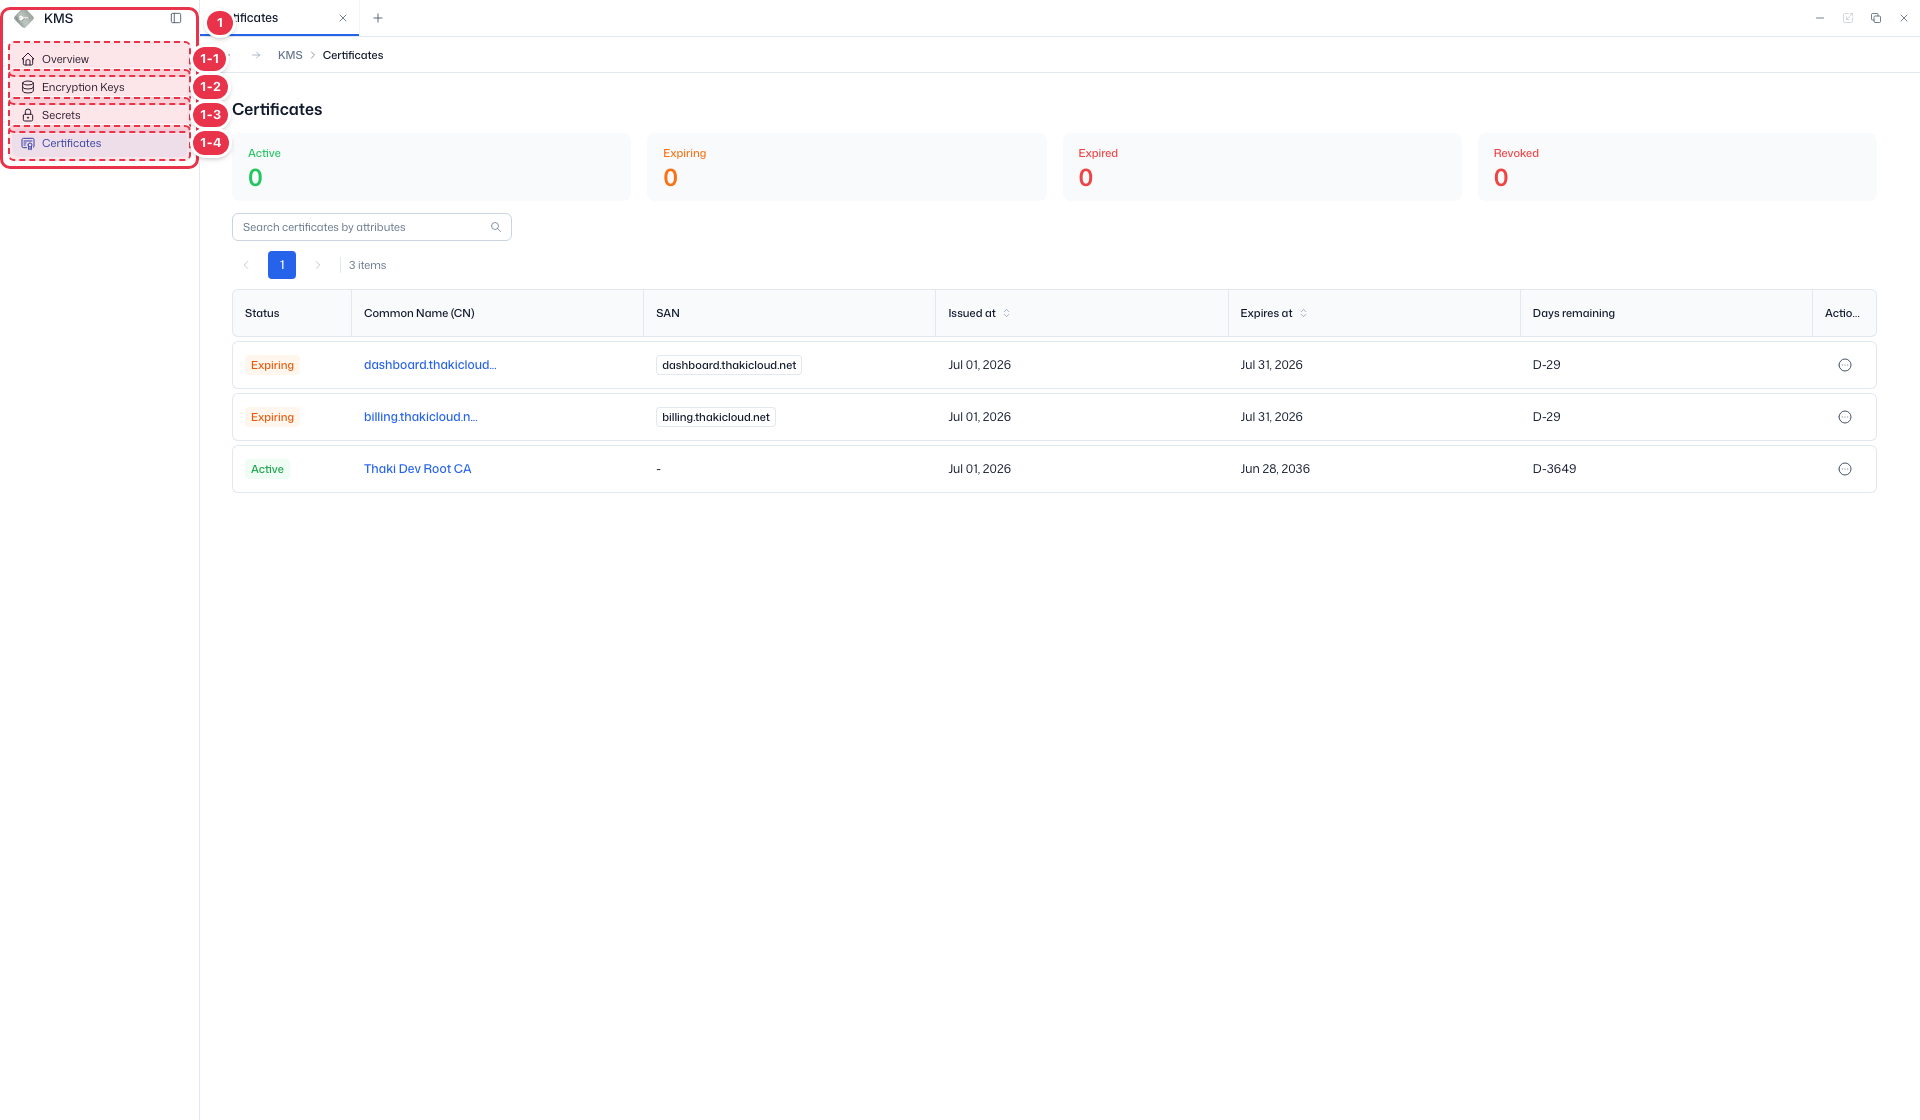
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 1-1 | 개요 | Overview | · 키·인증서·시크릿 요약 대시보드. |
| 1-2 | 암호화 키 | Encryption Keys | · 암호화 키 목록·순환·보관·파기. |
| 1-3 | 시크릿 | Secrets | · Secret 값·버전·만료 관리. |
| 1-4 | 인증서 | Certificates | · TLS 인증서 조회·갱신·폐기. |
상태 요약 카드
인증서를 상태별(유효·만료임박·만료·폐기)로 집계한 요약 카드.
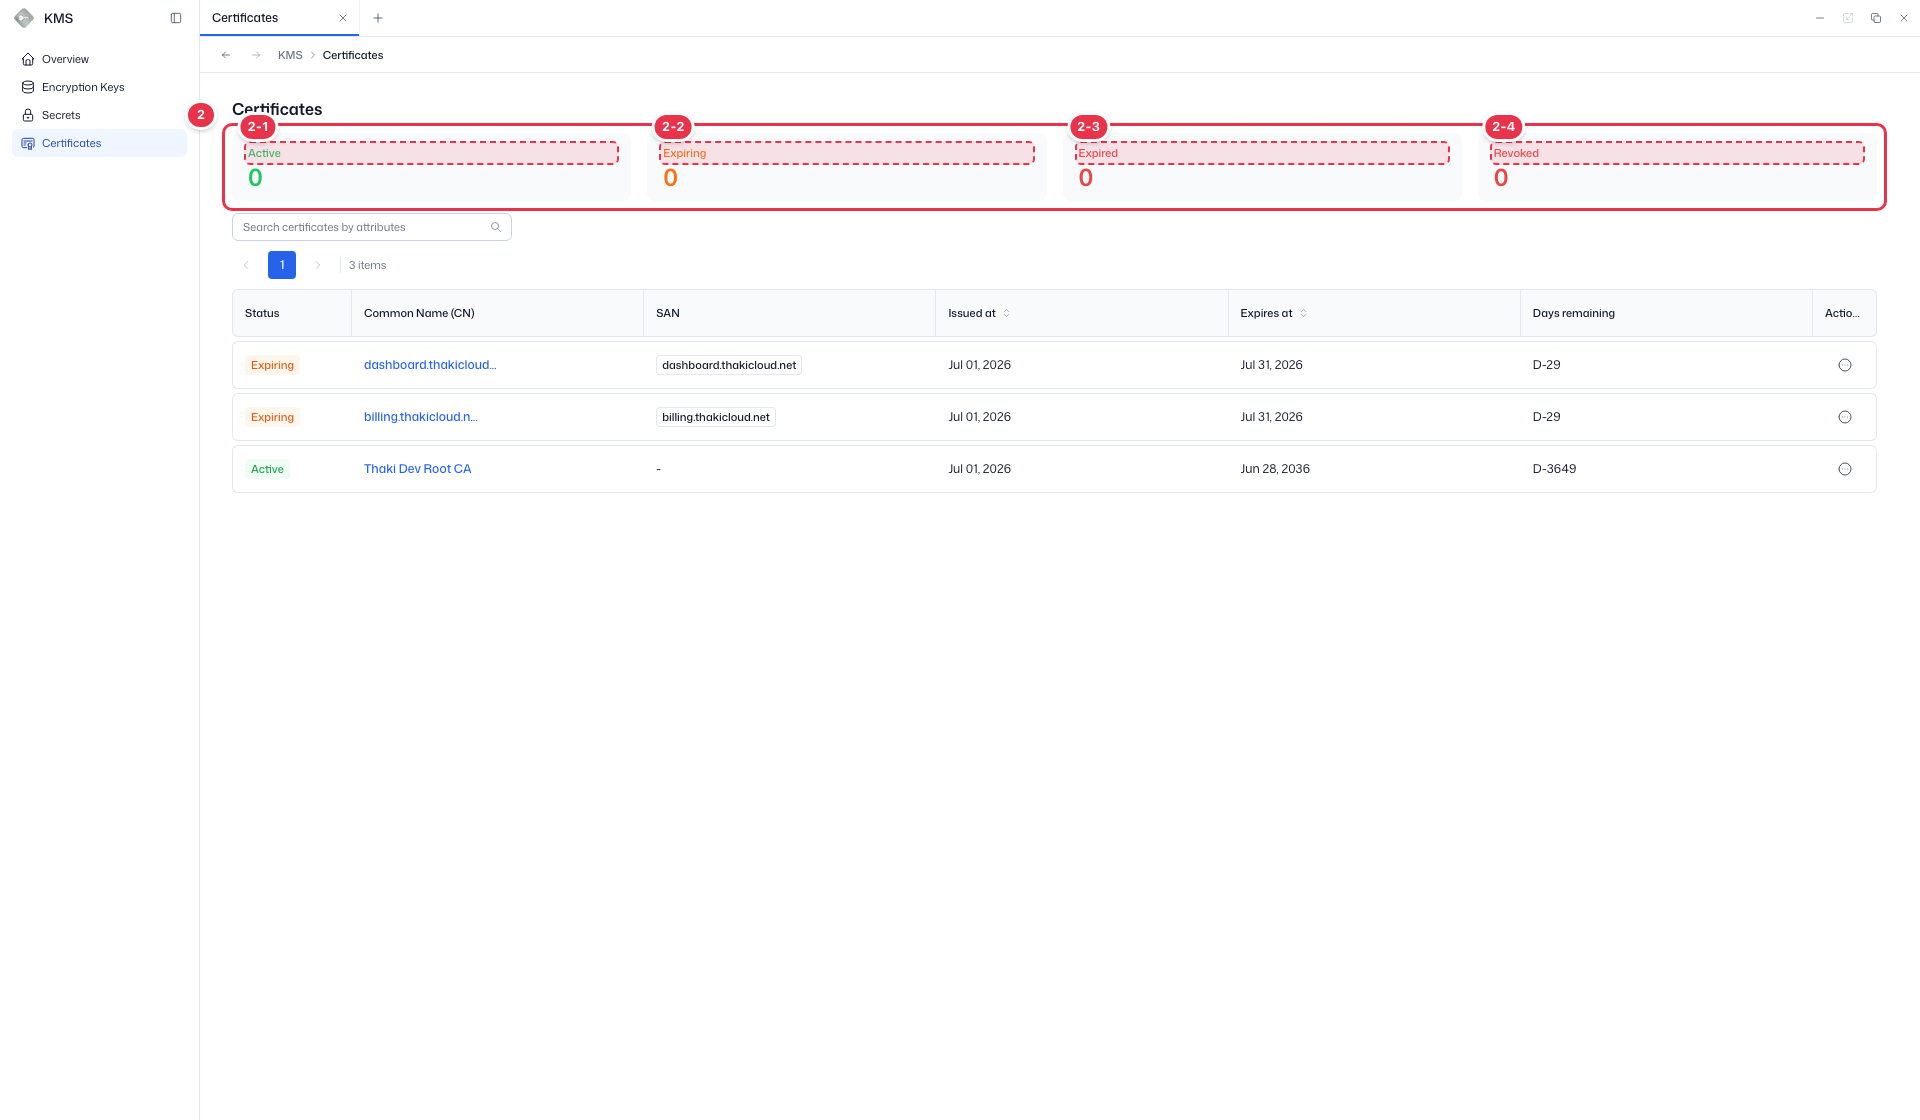
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 2-1 | 유효 | Active | · 유효한 인증서 수. |
| 2-2 | 만료 임박 | Expiring | · 곧 만료되는 인증서 수. |
| 2-3 | 만료 | Expired | · 이미 만료된 인증서 수. |
| 2-4 | 폐기 | Revoked | · 폐기된 인증서 수. |
검색
CN·SAN 등 속성으로 인증서를 검색한다.
인증서 목록 테이블
인증서 목록. CN을 클릭하면 상세로 이동한다.
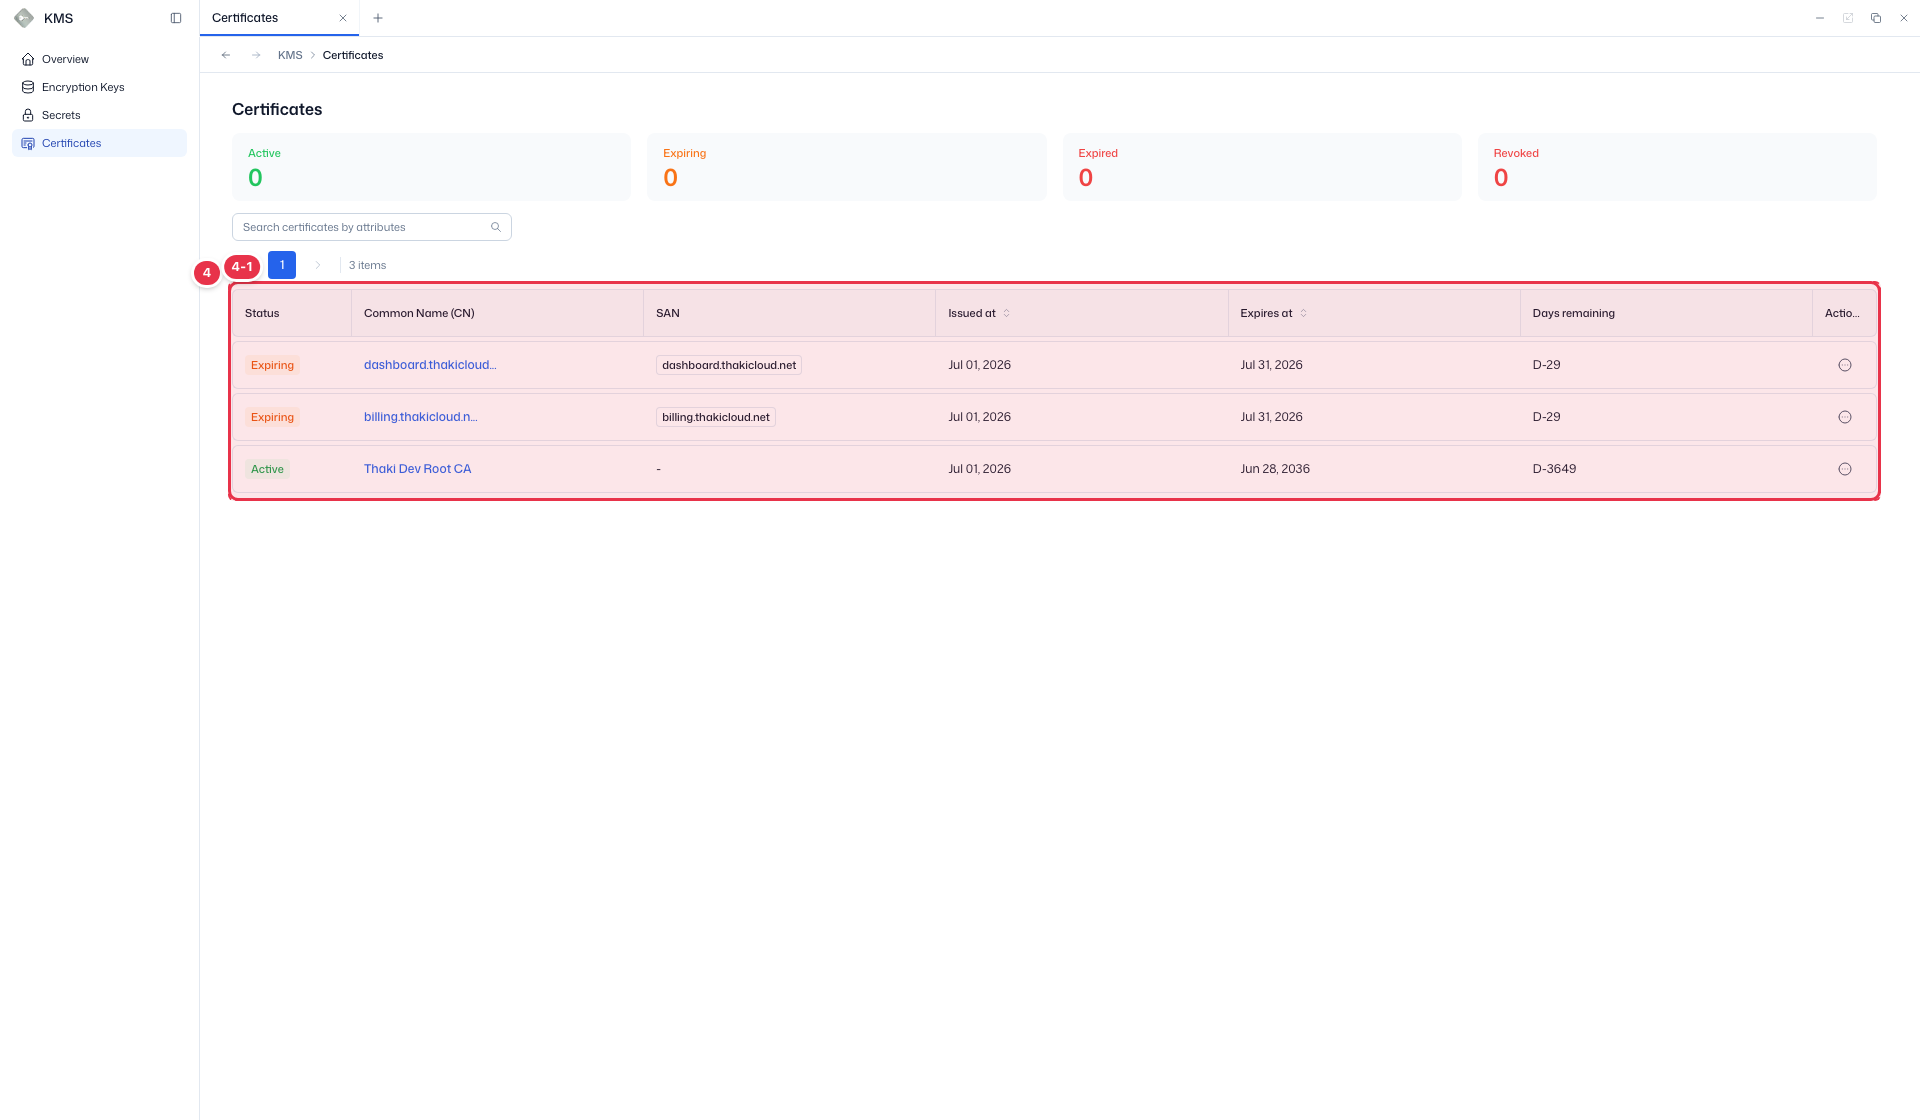
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 4-1 | 목록 컬럼 | Status | 인증서 상태 — Active / Expiring 등. |
| Common Name (CN) | 인증서 주체 CN(클릭 시 상세로 이동). | ||
| SAN | 주체 대체 이름(Subject Alternative Name). | ||
| Issued at | 발급 시각. | ||
| Expires at | 만료 시각. | ||
| Days remaining | 만료까지 남은 일수(D-n). | ||
| Actions | 행 메뉴 — Renew / Revoke. |
2단계 — 인증서 상세 확인 · 갱신 · 폐기
목록에서 **Common Name (CN)**을 클릭하면 상세로 이동합니다. 상단 요약 카드(번호 1)에서 상태·도메인·SAN·시리얼 번호·서명/공개키 알고리즘·발급/만료일을 확인합니다.
- Renew — 만료 전 인증서를 갱신합니다.
- Revoke — 인증서를 폐기하여 신뢰를 철회합니다.
History 탭(번호 2)에서는 발급·갱신·폐기 등 감사 이력(수행 주체·출발 IP·작업·결과·사유)을 조회합니다.
인증서 요약
선택한 인증서의 상세 정보와 갱신·폐기 액션.
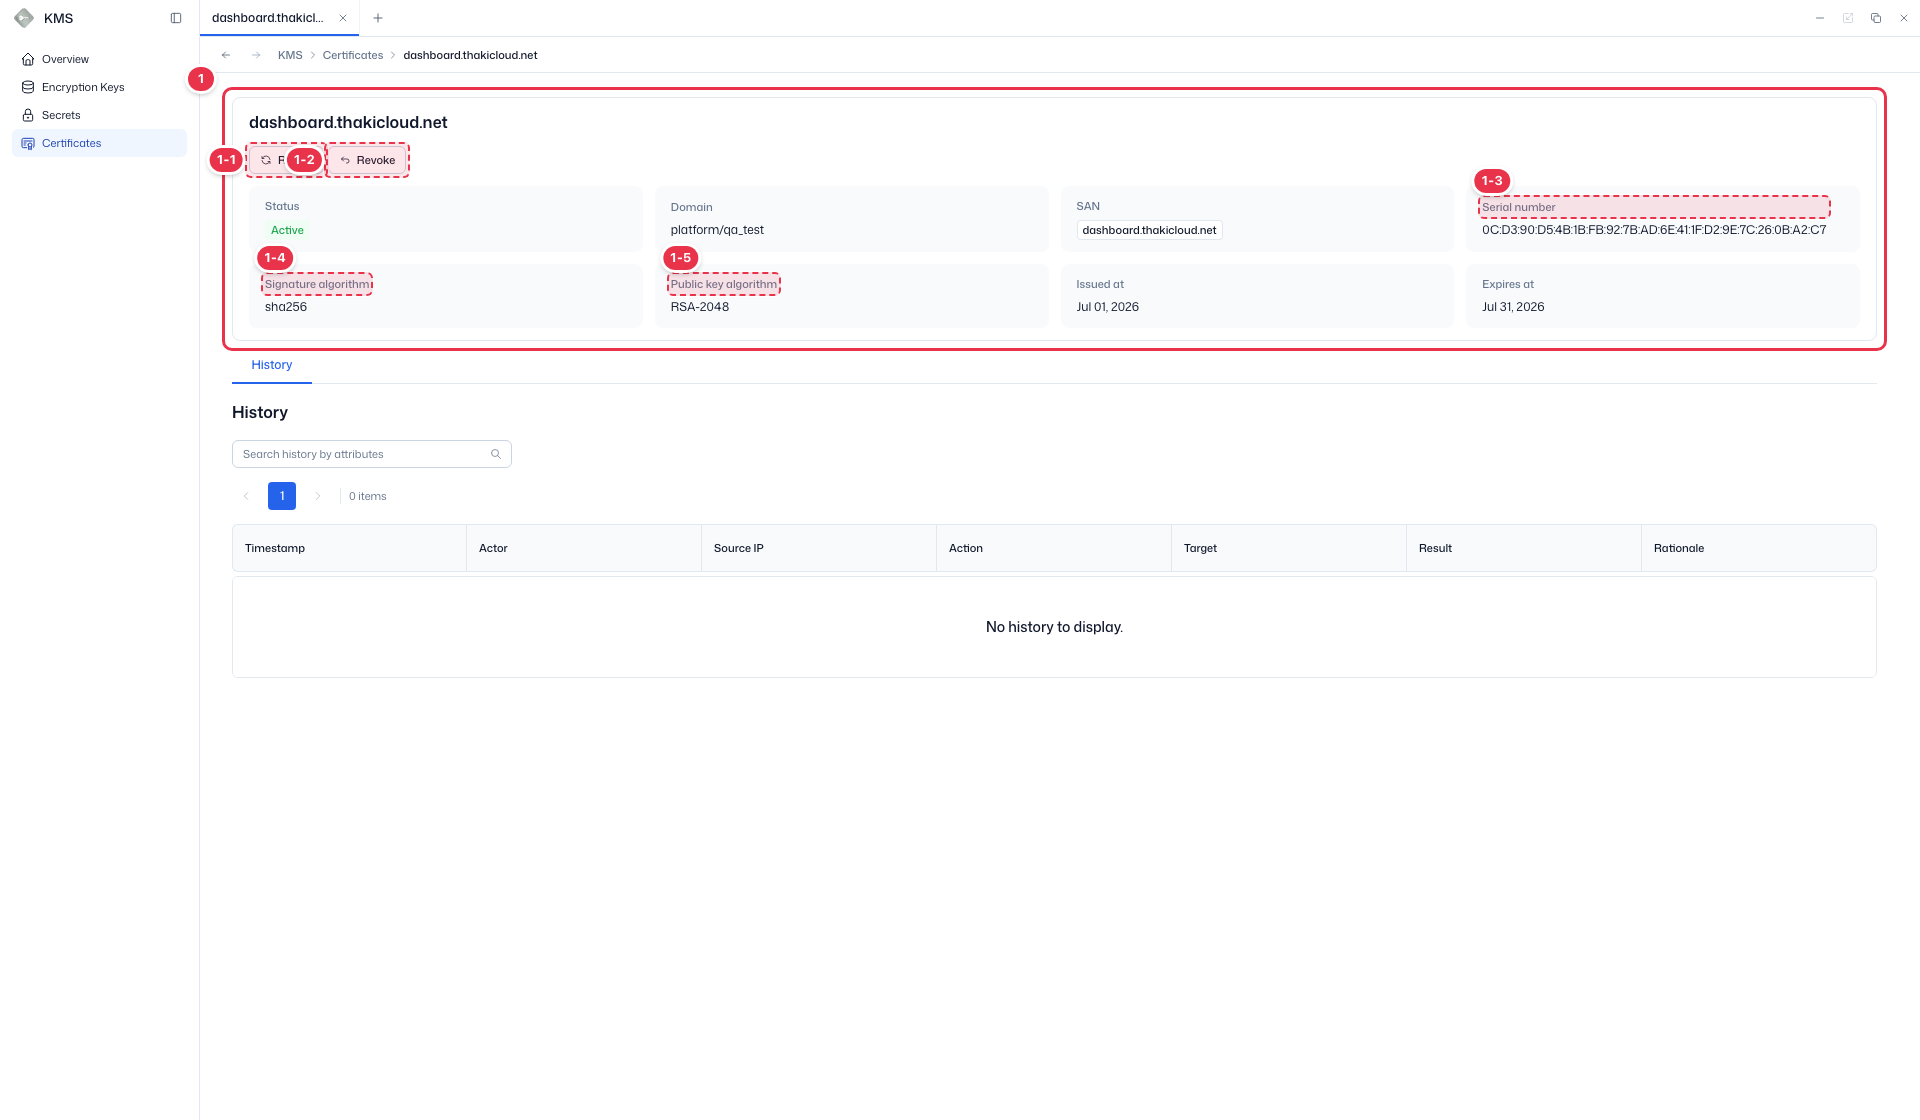
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 1-1 | 갱신 | Renew | · 만료 전 인증서를 갱신한다. |
| 1-2 | 폐기 | Revoke | · 인증서를 폐기한다(신뢰 철회). |
| 1-3 | 시리얼 | Serial number | · 인증서 시리얼 번호. |
| 1-4 | 서명 알고리즘 | Signature algorithm | · 서명 알고리즘(예: sha256). |
| 1-5 | 공개키 알고리즘 | Public key algorithm | · 공개키 알고리즘(예: RSA-2048). |
변경 이력
인증서에 대한 발급·갱신·폐기 등 감사 이력.
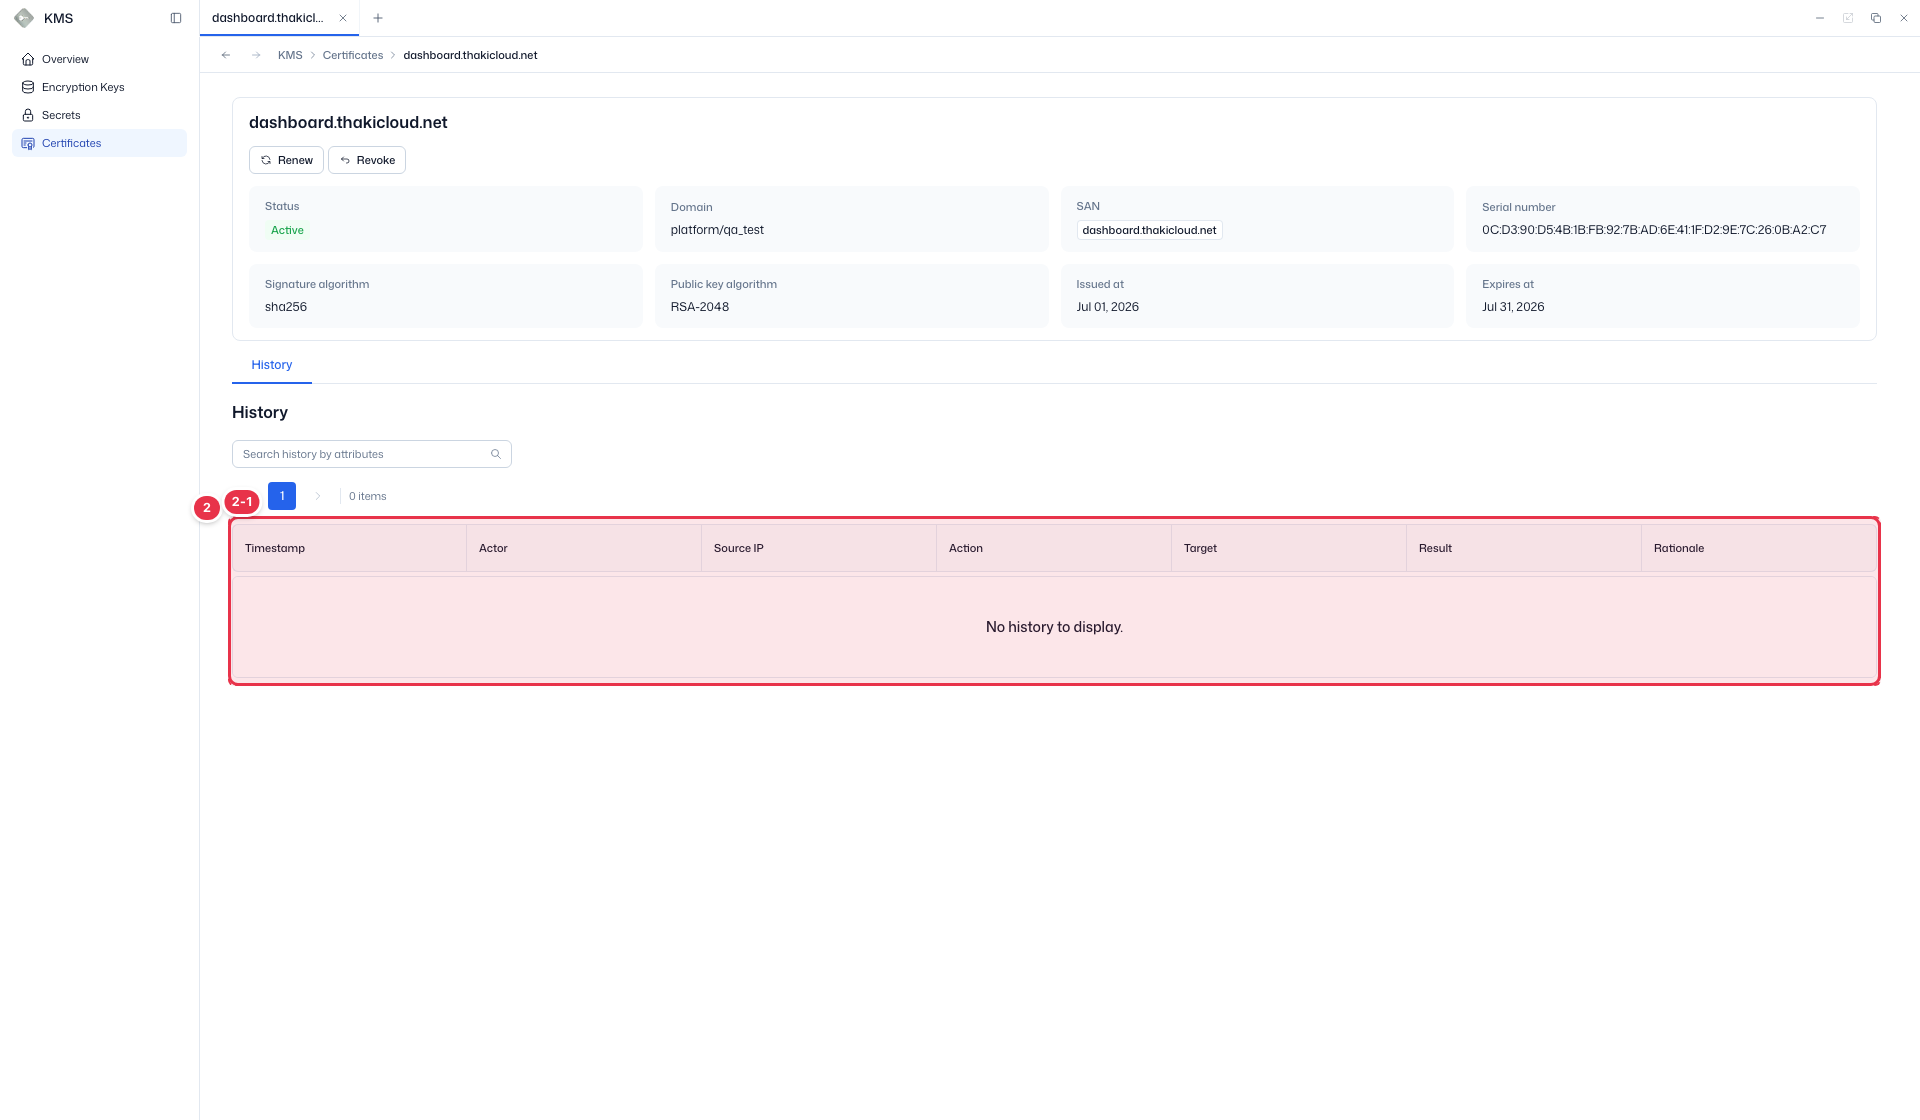
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 2-1 | 이력 컬럼 | Timestamp | 이벤트 발생 시각. |
| Actor | 작업을 수행한 주체. | ||
| Source IP | 요청 출발 IP. | ||
| Action | 수행된 작업(발급/갱신/폐기 등). | ||
| Target | 대상 리소스. | ||
| Result | 작업 결과. | ||
| Rationale | 작업 사유. |
WARNING
Revoke는 인증서 신뢰를 철회합니다. 해당 인증서를 사용하는 서비스는 즉시 TLS 검증에 실패할 수 있으므로, 폐기 전 영향 범위를 확인하세요.
인증서 상태 모델
| 상태 | 읽기 | TLS 인증 | 설명 |
|---|---|---|---|
| Active | O | O | 유효. 정상 사용 가능 |
| Expiring | O | O | 만료일이 30일 이내. 자동 전환되며 갱신 대상 |
| Expired | O | X | 만료됨. 유효 기간 종료 |
| Revoked | O | X | 폐기됨. 신뢰 체인에서 제외되어 인증 불가 |
만료(Expired) 는 유효기간이 지나면 자동 전환되며 예측 가능하고 갱신(Renew)으로 복구할 수 있습니다. 폐기(Revoked) 는 관리자가 명시적으로 실행하는 불가역 조치로, 키 유출·정책 위반 등에 대응하며 즉시 CRL/OCSP에 등록되어 신뢰 체인에서 제외됩니다. Expired와 Revoked는 최종 상태로 다른 상태로 전이하지 않습니다.
History 탭의 이력은 감사 로그와 연동되며, 각 전이의 수행 주체·출처 IP·작업·결과와 사유(reason) 가 기록됩니다.
결과 확인
- 갱신 시 Expires at·Days remaining이 갱신되고 상태가 Active로 유지됩니다.
- 폐기 시 상태가 Revoked로 바뀌고 상단 요약 카드에 반영됩니다.