

IAM 소개
IAM은 사용자, 역할, 정책, 인증 규칙을 한곳에서 관리합니다.
권한과 My account
My account(내 계정)는 로그인한 모든 사용자가 권한과 무관하게 접근해 본인 프로필·보안 설정을 관리할 수 있습니다. 그 외 모든 IAM 메뉴는 적절한 권한이 있어야 사용할 수 있습니다.
사이드바 (SNB)
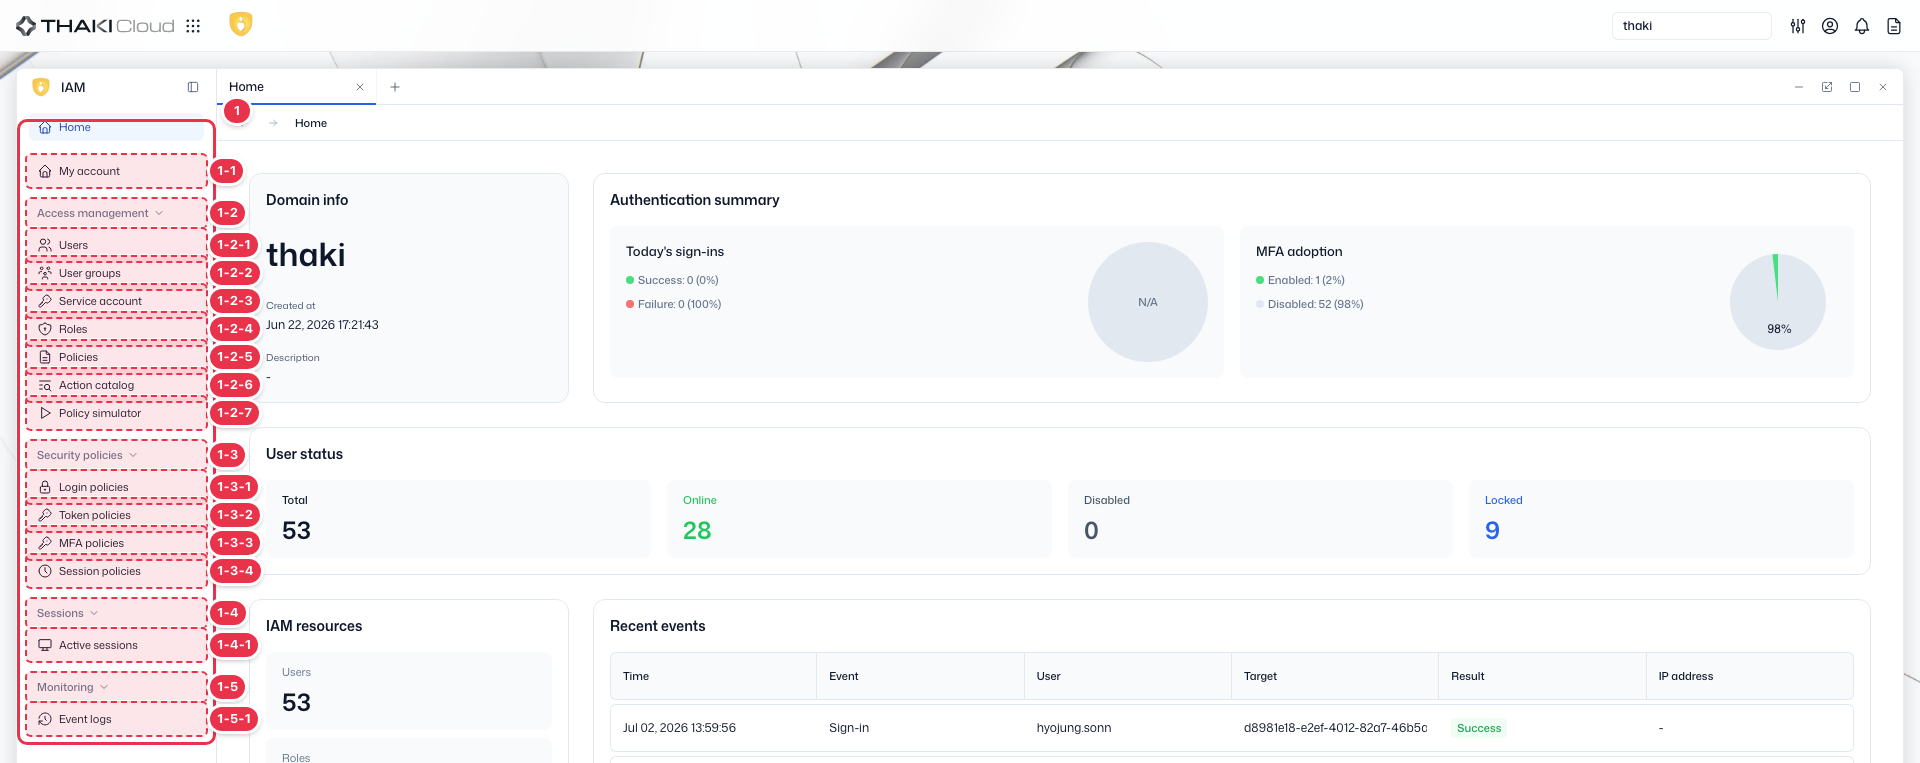
IAM의 좌측 사이드바. My account 페이지와 Access management·Security policies·Sessions·Monitoring 섹션(각 하위 메뉴 포함)으로 구성된다.
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 1-1 | My account | My account | · 로그인한 본인 계정의 프로필·보안 설정을 관리하는 화면. |
| 1-2 | Access management | Access management (섹션) | · 사용자·그룹·서비스 계정·역할·정책 등 접근 제어 리소스를 묶은 섹션. |
| 1-2-1 | Access management | Users | · 사용자 계정 목록·생성·수정·삭제 화면. |
| 1-2-2 | Access management | User groups | · 사용자 그룹(권한 묶음) 관리 화면. |
| 1-2-3 | Access management | Service account | · 프로그램 접근용 서비스 계정·API 키 관리 화면. |
| 1-2-4 | Access management | Roles | · 정책을 묶어 부여하는 역할(Role) 관리 화면. |
| 1-2-5 | Access management | Policies | · 권한 규칙(정책) 관리 화면. |
| 1-2-6 | Access management | Action catalog | · 정책에 사용할 수 있는 전체 액션 카탈로그 조회 화면. |
| 1-2-7 | Access management | Policy simulator | · 정책 적용 결과를 사전에 시뮬레이션하는 화면. |
| 1-3 | Security policies | Security policies (섹션) | · 로그인·토큰·MFA·세션 등 보안 정책을 묶은 섹션. |
| 1-3-1 | Security policies | Login policies | · 로그인 시도·잠금 등 로그인 정책 관리 화면. |
| 1-3-2 | Security policies | Token policies | · 액세스 토큰 수명·발급 정책 관리 화면. |
| 1-3-3 | Security policies | MFA policies | · 다중 인증(MFA) 강제·예외 정책 관리 화면. |
| 1-3-4 | Security policies | Session policies | · 세션 유지 시간·동시 세션 등 세션 정책 관리 화면. |
| 1-4 | Sessions | Sessions (섹션) | · 활성 세션 조회·관리를 묶은 섹션. |
| 1-4-1 | Sessions | Active sessions | · 현재 로그인된 활성 세션을 조회·강제 종료하는 화면. |
| 1-5 | Monitoring | Monitoring (섹션) | · 이벤트 로그 등 모니터링 화면을 묶은 섹션. |
| 1-5-1 | Monitoring | Event logs | · IAM 관련 이벤트 로그를 조회하는 화면. |
요약 카드
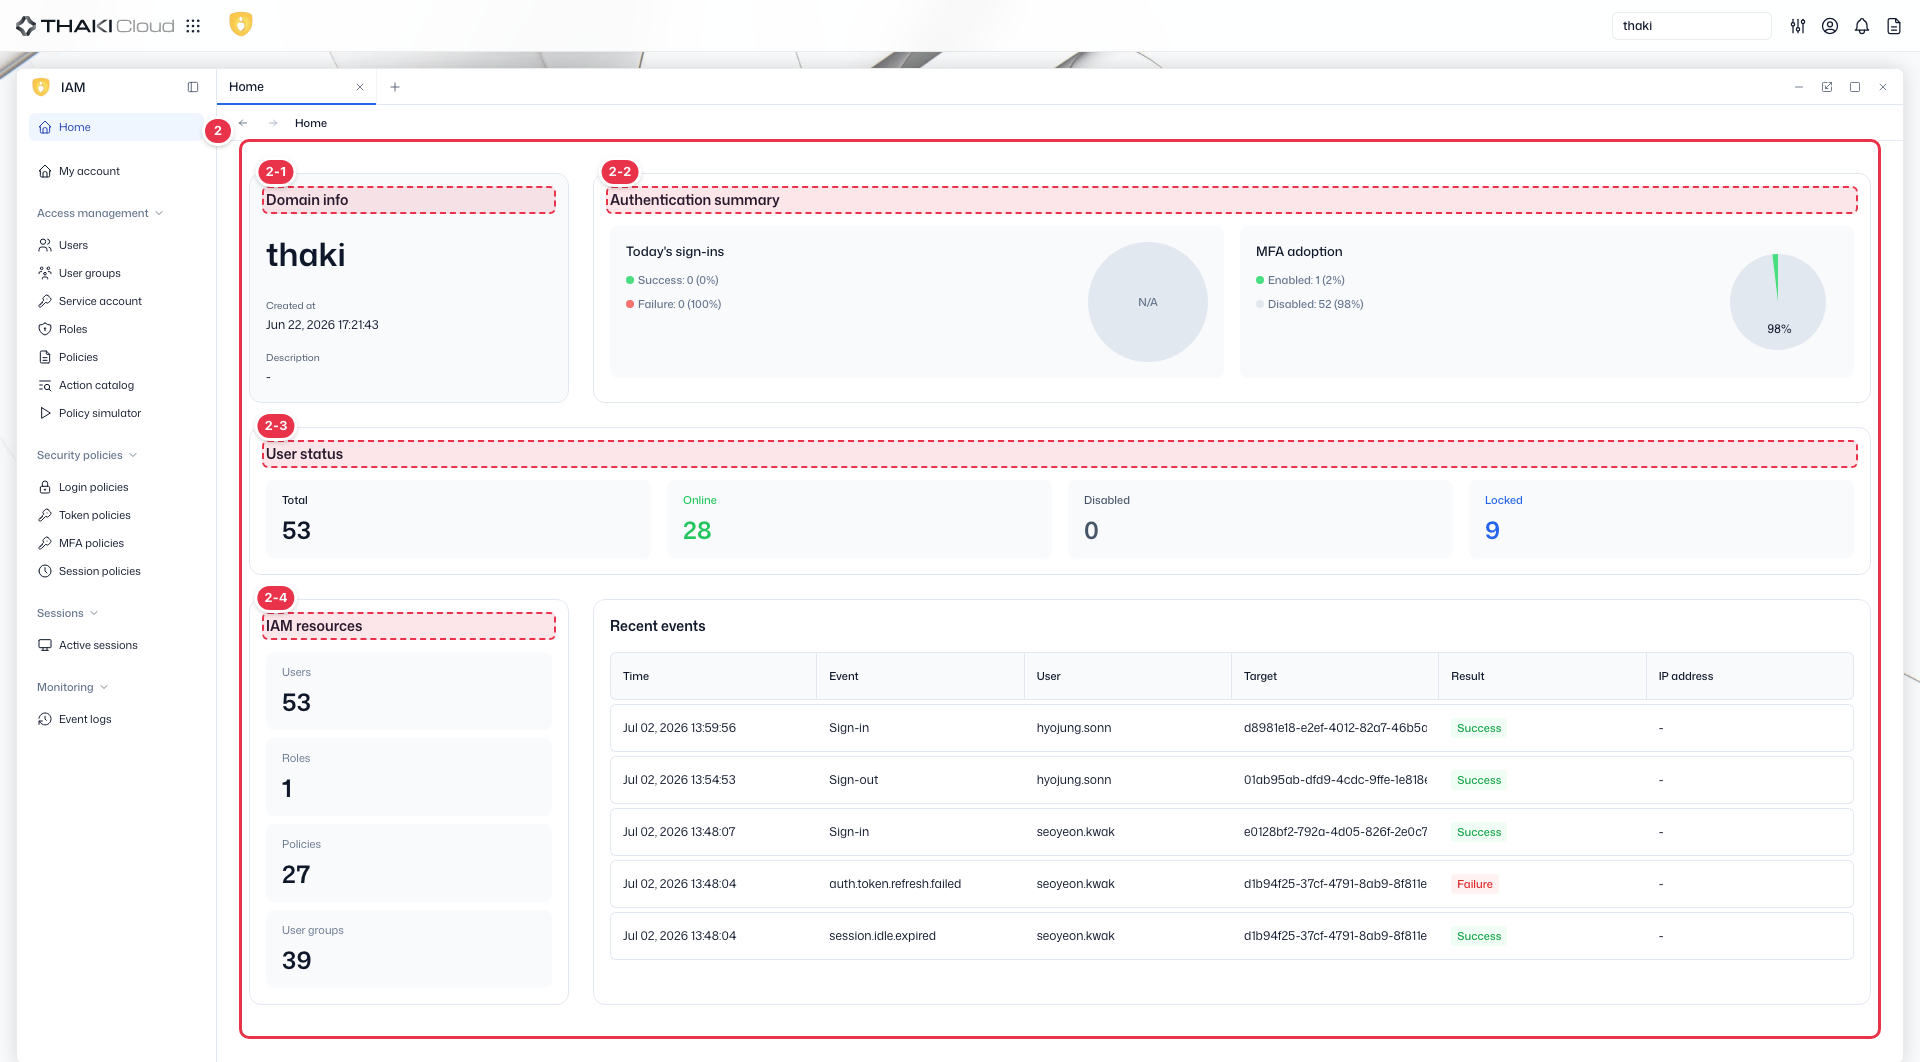
현재 도메인 정보와 인증·사용자·IAM 리소스 현황을 요약해 보여주는 대시보드 카드.
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 2-1 | 도메인 | Domain info | · 현재 도메인 이름·생성일·설명. |
| 2-2 | 인증 요약 | Authentication summary | · 오늘 로그인 성공/실패 비율과 MFA 도입률. |
| 2-3 | 사용자 상태 | User status | · 전체·온라인·비활성·잠김 사용자 수. |
| 2-4 | IAM 리소스 | IAM resources | · Users·Roles·Policies·User groups 개수. |
최근 이벤트
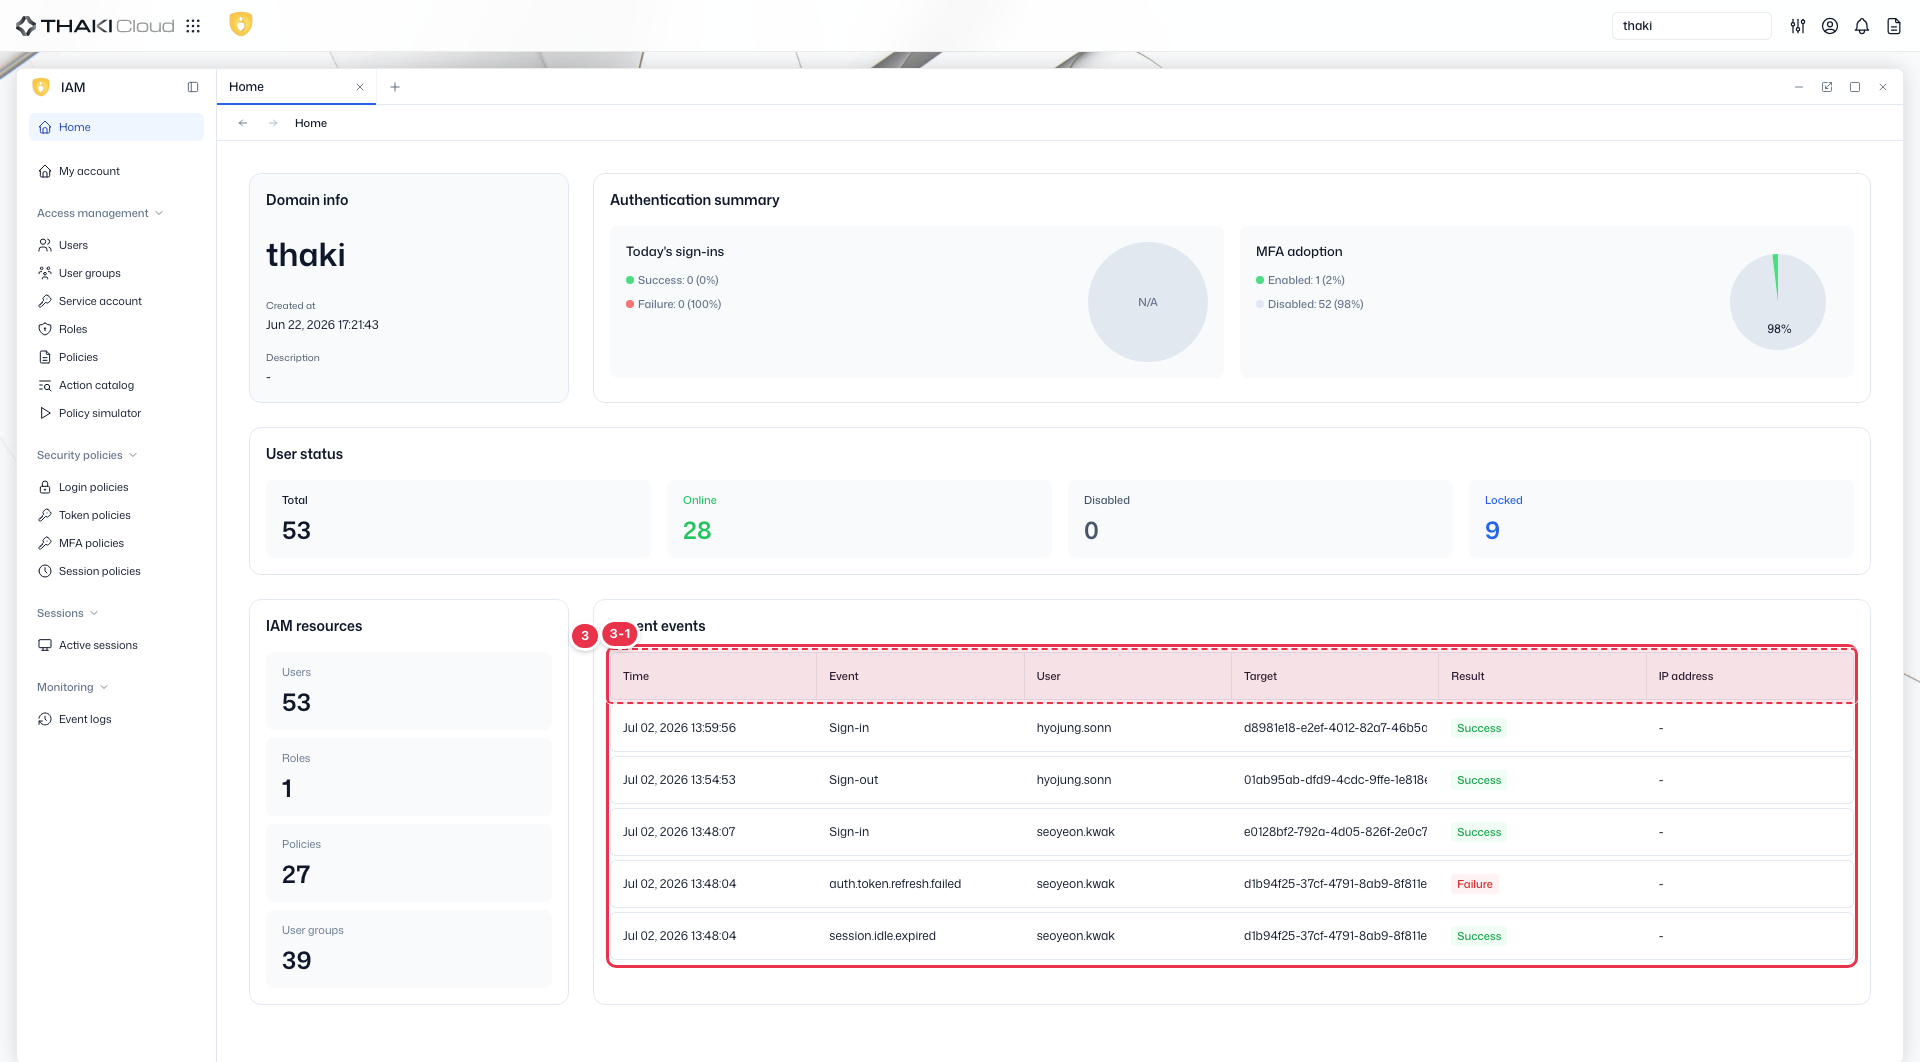
최근 IAM 이벤트를 시각·이벤트·사용자·대상·결과·IP와 함께 보여준다.
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 3-1 | 이벤트 컬럼 | Time | 이벤트 발생 시각. |
| Event | 이벤트 종류(Sign-in 등). | ||
| User | 이벤트를 발생시킨 사용자. | ||
| Target | 이벤트 대상 ID. | ||
| Result | 처리 결과(Success/Failure). | ||
| IP address | 요청 IP. |
기능 요약
접근 관리
| 기능 | 설명 |
|---|---|
| Users | 사용자 계정 생성, 관리, 삭제 |
| User Groups | 사용자 조직화 및 그룹 수준 역할 할당 |
| Service Accounts | API 접근을 위한 서비스 계정 관리 |
| Roles | 사용자/그룹에 할당할 권한 집합 정의 |
| Policies | 액션과 대상으로 상세 권한 규칙 생성 |
인증
| 기능 | 설명 |
|---|---|
| MFA Policies | 다중 인증 요구사항 설정 |
| Login Policies | 비밀번호 복잡도 및 계정 잠금 규칙 설정 |
Session 관리
| 기능 | 설명 |
|---|---|
| Session Policies | Session 타임아웃 및 보안 규칙 정의 |
| Active Sessions | 사용자 Session 모니터링 및 종료 |
| Token Policies | 액세스 및 리프레시 토큰 수명 설정 |
전역 관리
| 기능 | 설명 |
|---|---|
| Domains | 멀티 테넌시를 위한 조직 Domain 관리 |
| System Administrators | 전역 IAM 관리자 관리 |
모니터링
| 기능 | 설명 |
|---|---|
| Event Logs | 모든 IAM 활동의 감사 로그 조회 |
시작하기
사전 조건
- 시스템 관리자 또는 Domain 관리자 권한이 있어야 합니다
1단계 — 사용자 생성
- IAM → Users 로 이동합니다.
- Create User 를 클릭합니다.
- 이름, 이메일, 비밀번호를 입력합니다.
- Create 를 클릭합니다.
2단계 — 사용자 그룹으로 권한 부여
사용자에게 정식(상시) 권한을 부여하려면 사용자 그룹을 사용합니다. 그룹에 역할·정책을 부여하고 사용자를 그룹에 추가하면, 그룹의 권한이 소속 사용자에게 일괄 적용됩니다.
- IAM → User groups → Create user group 을 클릭합니다.
- 그룹 이름을 입력하고 Create 를 클릭합니다.
- 그룹 상세 페이지에서 Manage Users 로 사용자를 추가합니다.
- Roles 탭에서 그룹에 역할·정책을 부여합니다.
3단계 — 역할 직접 부여 (선택사항)
특정 사용자에게 임시로 권한이 필요할 때는 역할을 사용자에게 직접 부여합니다. 상시 권한은 사용자 그룹을 권장합니다.
- 생성된 사용자 이름을 클릭하여 상세 페이지를 엽니다.
- Roles 탭에서 Add Role 을 클릭합니다.
- 적절한 역할을 선택하고 Save 를 클릭합니다.