

정책 관리
IAM → Identity → Policies에서 서비스별 세밀한 접근 권한 규칙을 정의합니다.
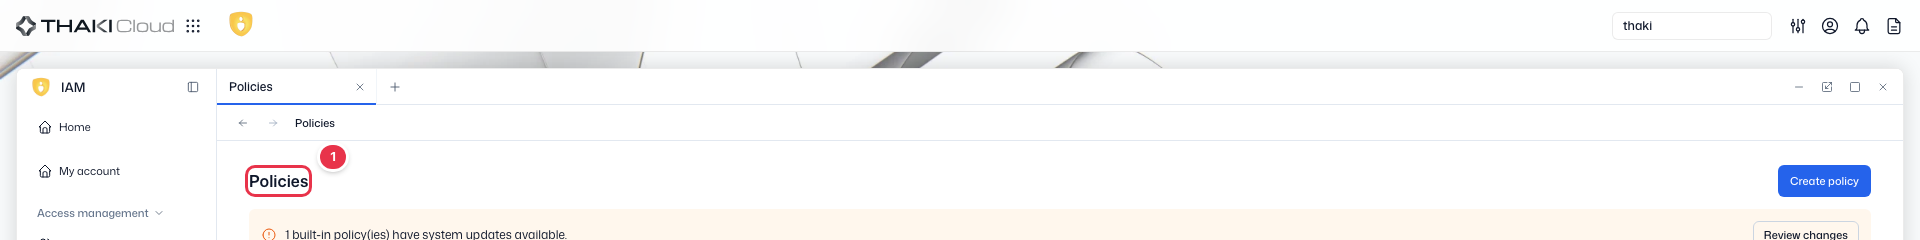
타이틀 헤더
현재 화면(Policies) 제목을 표시하는 콘텐츠 헤더.
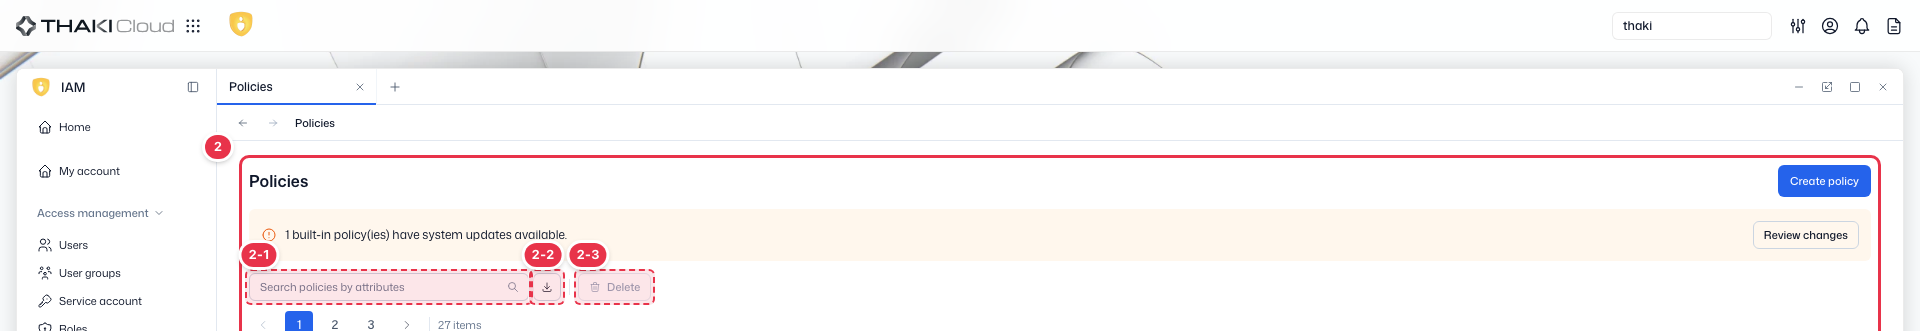
검색 · 툴바
목록을 검색하고 툴바 작업을 수행하는 상단 영역.
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 2-1 | 검색 | 속성 검색 입력창 | · 이름 등 속성으로 목록을 필터링. |
| 2-2 | 내보내기 | CSV 다운로드 | · 현재 목록을 CSV 파일로 내보낸다. |
| 2-3 | 일괄 작업 | 삭제 | · 선택한 정책을 삭제(확인 모달 표시). |
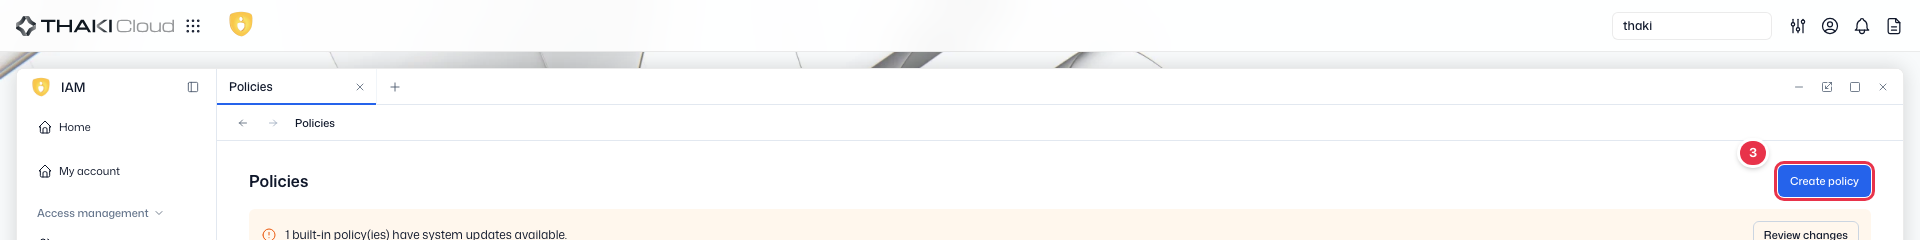
생성 진입
정책 생성 화면으로 이동하는 진입 버튼.
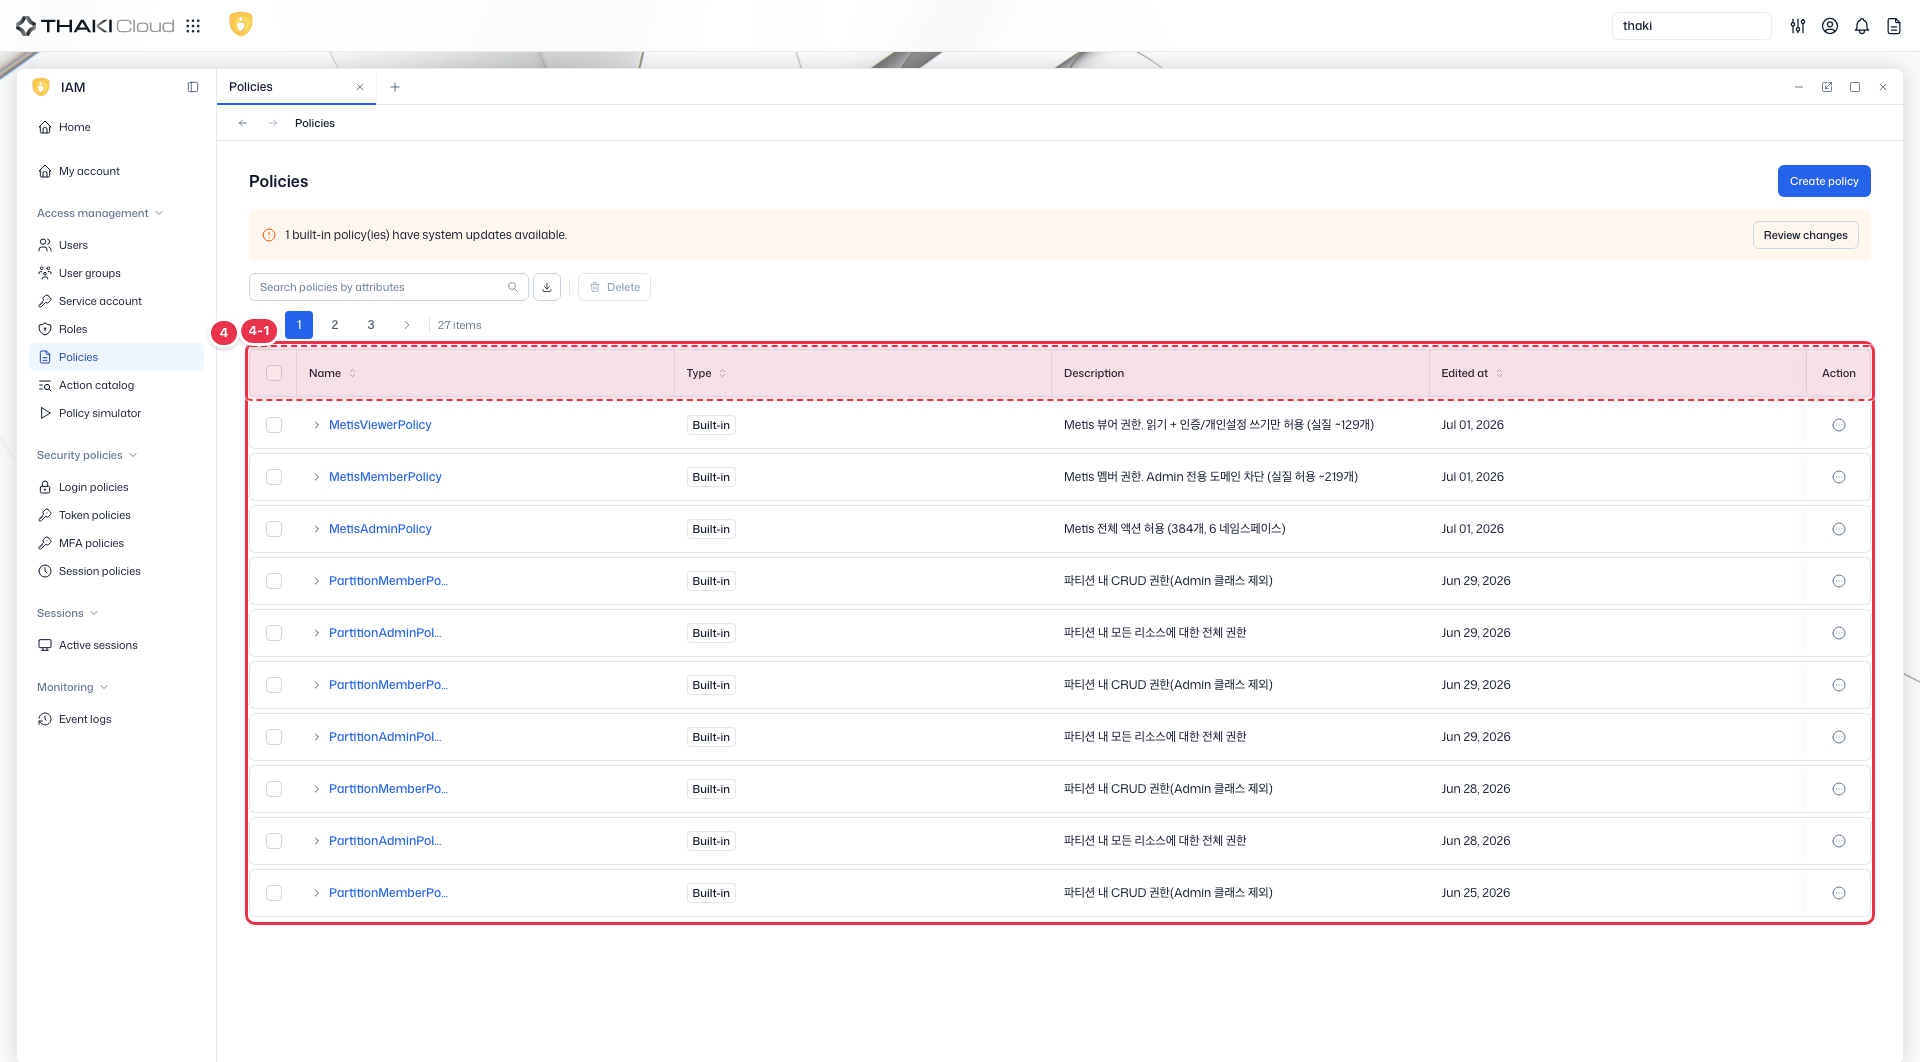
목록
권한 규칙(정책)을 유형(Built-in/Custom)·설명과 함께 보여주는 테이블. 행을 펼치면 상세 규칙을 확인한다.
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 4-1 | 목록 컬럼 | Name | 정책 이름(펼쳐서 규칙 확인). |
| Type | 정책 유형(Built-in/Custom). | ||
| Description | 정책 설명. | ||
| Edited at | 마지막 수정 시각. | ||
| Action | 행 메뉴: 상세·수정·삭제 등. |
정책 목록
정책 목록은 두 가지 탭으로 구분됩니다:
| 탭 | 설명 |
|---|---|
| Role | 역할에 연결하여 사용하는 정책 |
| Active Grant | 직접 부여(grant)된 활성 정책 |
정책 생성
- Policies 목록에서 Create Policy를 클릭합니다.
- Name과 Description을 입력합니다.
- 권한 규칙을 정의합니다:
- Service: 대상 서비스 선택
- Actions: 허용할 액션 선택 (예:
create,read,update,delete) - Resources: 대상 리소스 범위 지정
- Create를 클릭합니다.
정책 상세 조회
정책 이름을 클릭하면 상세 페이지에서 다음을 확인할 수 있습니다:
- 정책에 정의된 권한 규칙
- 이 정책이 연결된 역할 목록
- 영향을 받는 사용자/그룹
역할에 정책 연결
- Roles → 역할 이름 클릭 → Policies 탭 → Add Policy
- 연결할 정책을 선택하고 Save를 클릭합니다.
정책 분리
- 역할 상세 화면 → Policies 탭에서 분리할 정책의 Detach를 클릭합니다.
- 확인 다이얼로그에서 Detach를 클릭합니다.
정책 삭제
- 정책 행 오른쪽 메뉴(⋮)에서 Delete를 클릭합니다.
- 확인 다이얼로그에서 Delete를 클릭합니다.
WARNING
역할에 연결된 정책을 삭제하면 해당 역할의 권한이 축소됩니다.