

Policy simulator
IAM → Identity → Policy Simulator 에서 정책을 실제 적용하기 전에 시뮬레이션합니다.
Policy Simulator를 사용하면 특정 사용자나 역할이 특정 리소스에 접근할 수 있는지 사전에 검증할 수 있습니다.
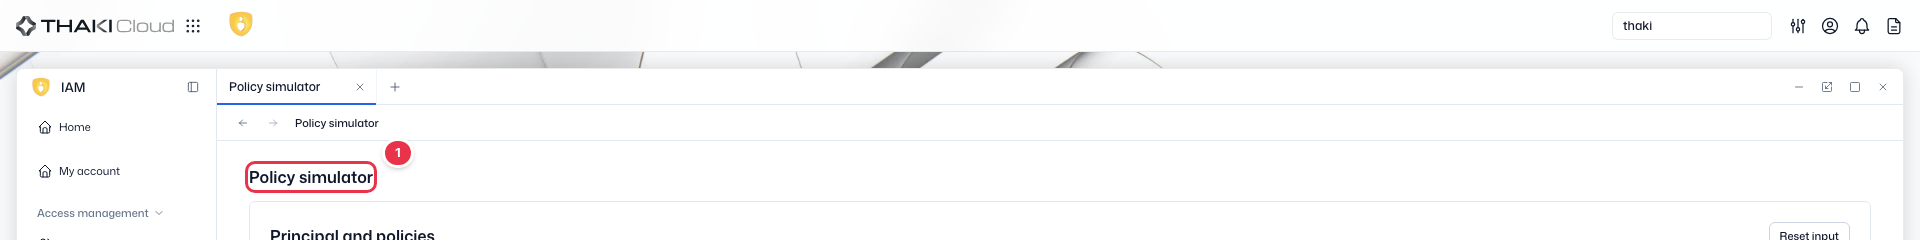
타이틀 헤더
현재 화면(Policy simulator) 제목을 표시하는 콘텐츠 헤더.
대상·정책 선택
시뮬레이션 모드를 고르고 검증에 사용할 정책을 선택하는 영역.
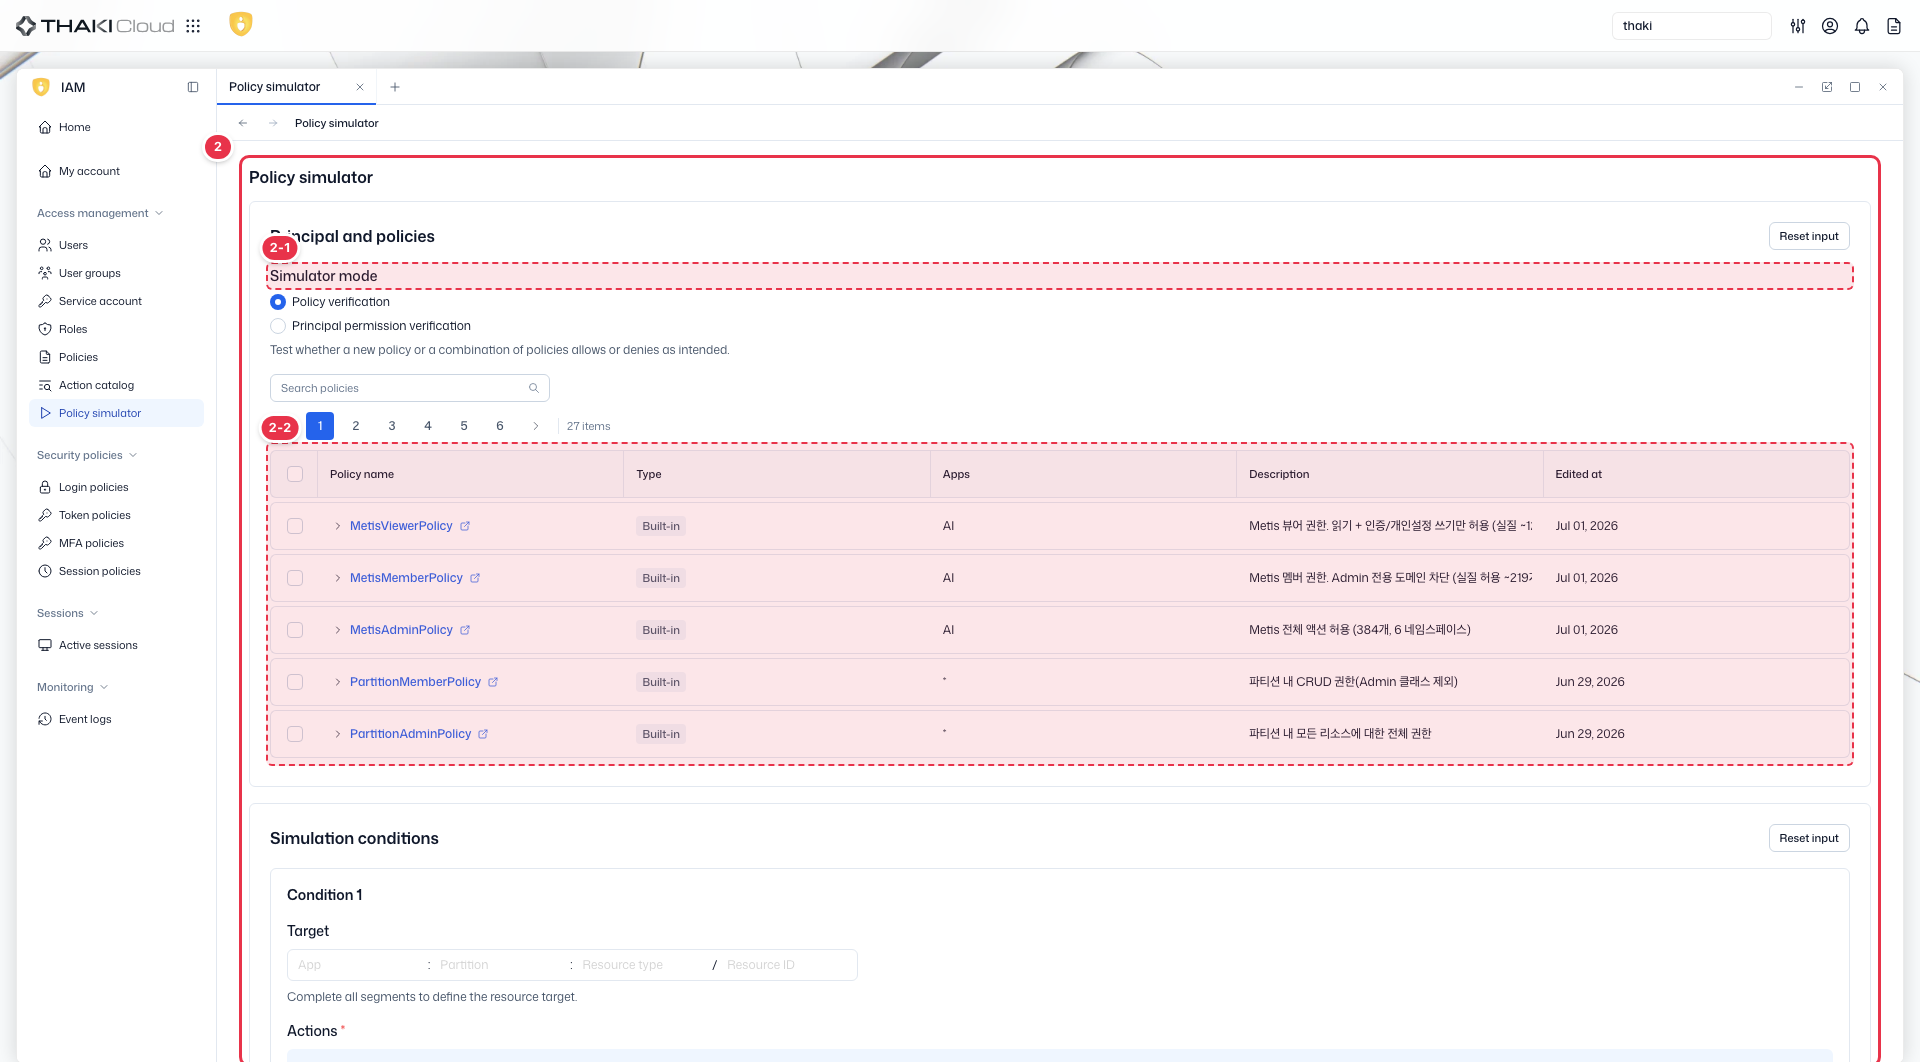
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 2-1 | 모드 | Simulator mode | · Policy verification(정책 검증) 또는 Principal permission verification(주체 권한 검증) 중 선택. |
| 2-2 | 정책 목록 | 정책 표 | · 검증에 사용할 정책 표(Policy name·Type·Apps·Description·Edited at). |
시뮬레이션 조건
검증할 대상(리소스)과 액션을 지정하는 조건 영역. 지정 후 시뮬레이션을 실행한다.
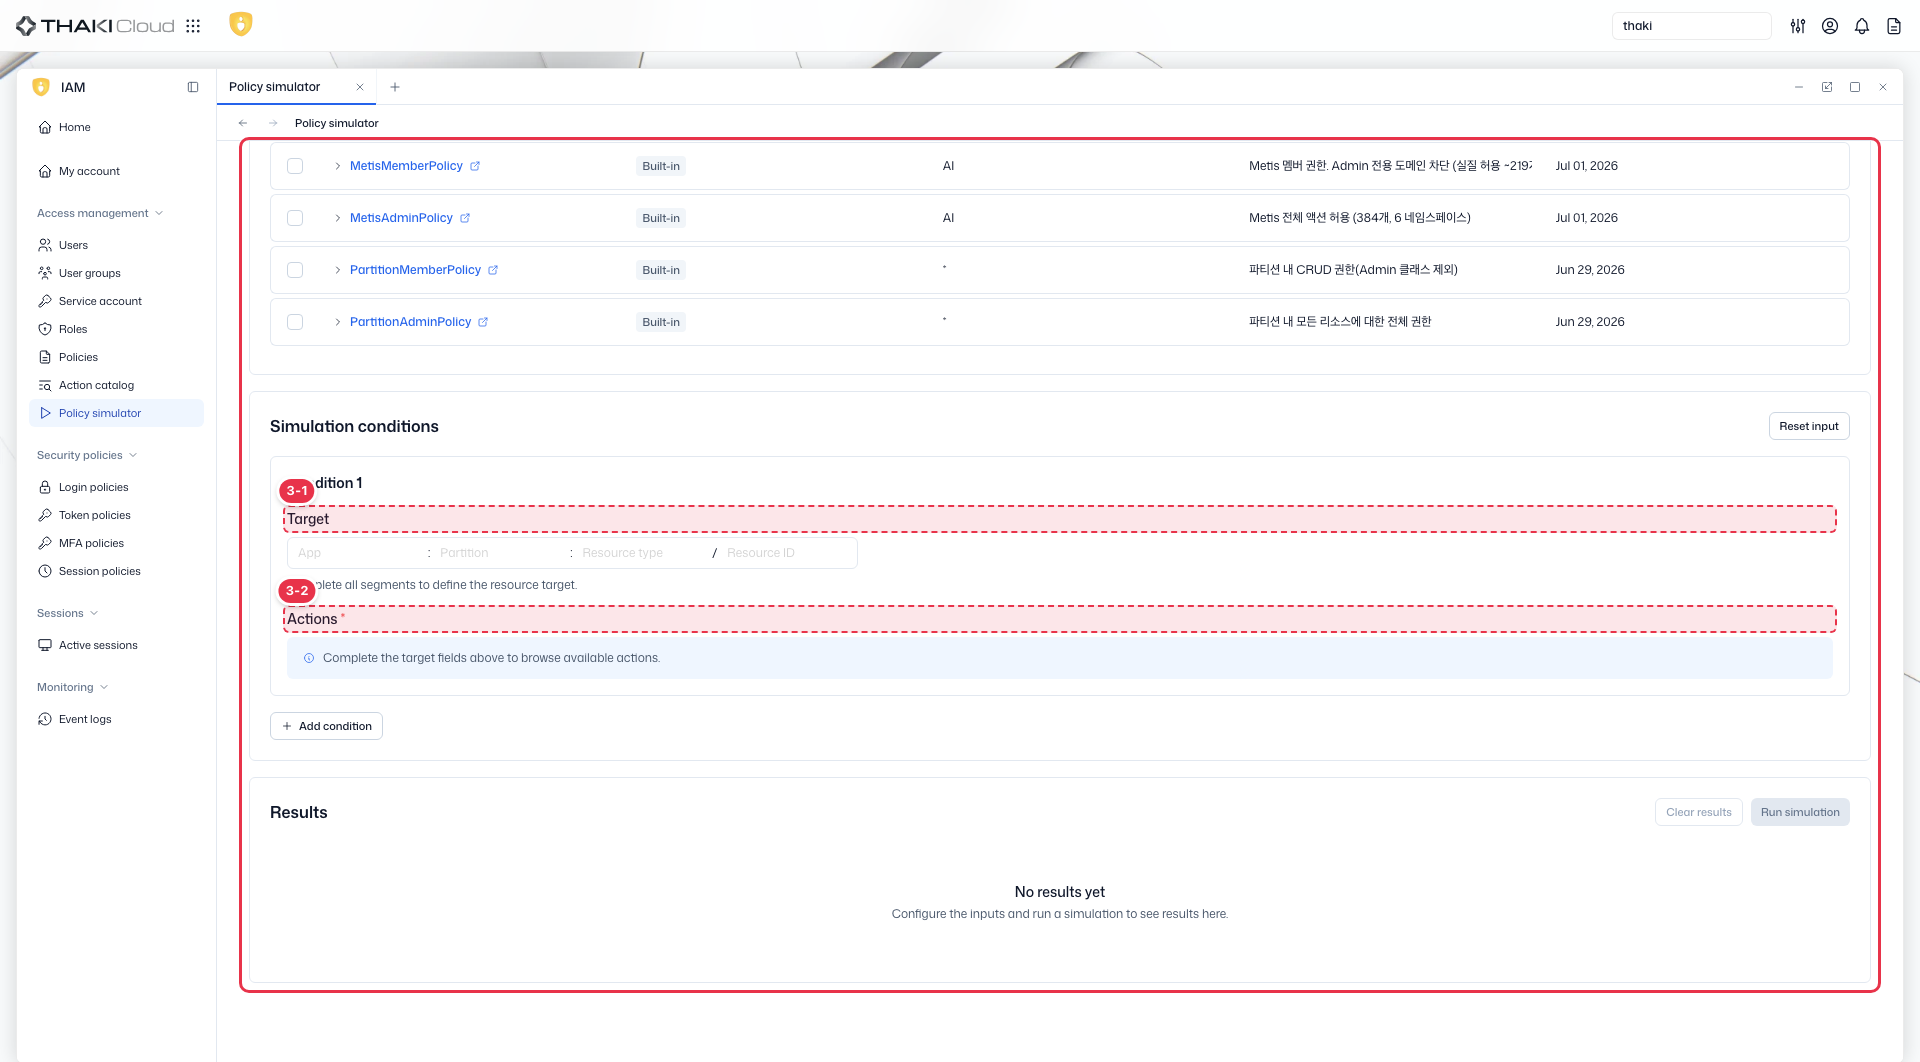
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 3-1 | 대상 | Target | · App·Partition·Resource type·Resource ID 로 대상 리소스를 지정. |
| 3-2 | 액션 | Actions | · 검증할 액션을 지정(필수). |
시뮬레이션 실행
- Identity → Policy Simulator 로 이동합니다.
- Principal 에서 시뮬레이션 대상 사용자 또는 역할을 선택합니다.
- Service 에서 대상 서비스를 선택합니다.
- Action 에서 검증할 액션을 선택합니다.
- Resource 에서 대상 리소스를 지정합니다.
- Run Simulation 을 클릭합니다.
결과 해석
| 결과 | 의미 |
|---|---|
| Allowed | 해당 액션이 허용됨 |
| Denied | 해당 액션이 거부됨 |
| Implicit Deny | 명시적 허용 정책이 없어 거부됨 |
시뮬레이션 결과에는 판단 근거가 된 정책 목록이 함께 표시됩니다.
활용 사례
- 새로운 정책 생성 전 의도한 대로 동작하는지 검증
- 사용자가 특정 리소스에 접근하지 못하는 원인 파악
- 역할 변경이 기존 권한에 미치는 영향 사전 확인
TIP
정책 변경 전 항상 Policy Simulator로 사전 검증하면 의도치 않은 권한 노출이나 차단을 방지할 수 있습니다.