

Security policies
플랫폼 전체에 적용되는 보안 정책을 설정합니다. 각 화면에서 값을 바꾼 뒤 Save로 저장하고, Reload로 저장 전 값으로 되돌릴 수 있습니다.
- 진입 경로: IAM › Security policies
적용 범위
System Mode IAM의 보안 정책은 기본 도메인(System Domain) 에 적용되어 시스템 관리자(SysAdmin) 계정의 인증에 반영됩니다. 미설정 시 IAM 기본값이 적용됩니다. (일반 도메인의 인증 정책은 각 Domain Admin이 도메인별로 관리합니다.)
Login policies
비밀번호 규칙과 계정 잠금 정책을 설정합니다.
사이드바 (SNB)
좌측 사이드바에서 IAM의 각 화면(Home·System administrators·Domains·정책·Active sessions·Event logs)으로 이동합니다.
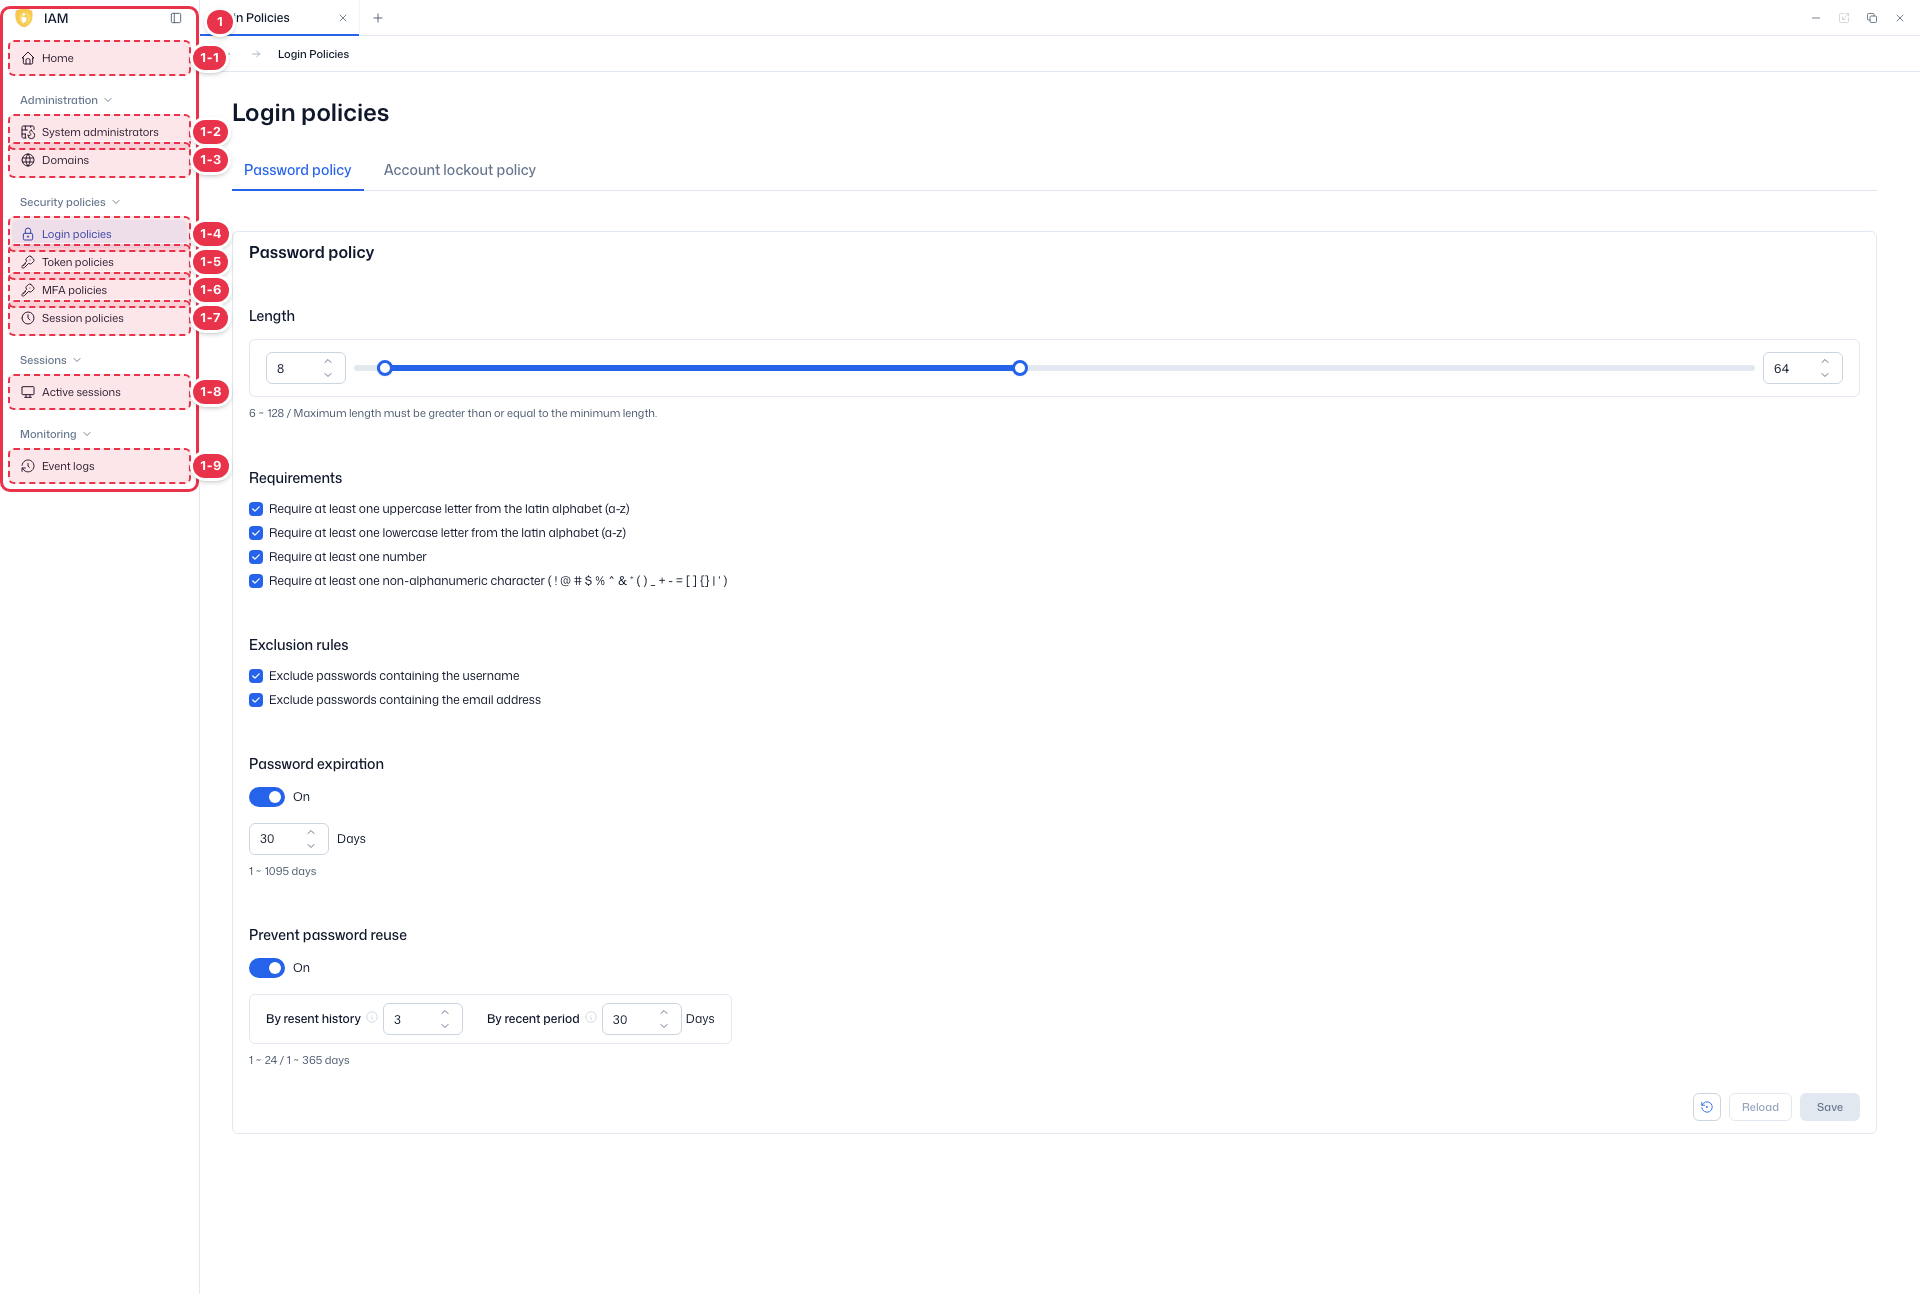
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 1-1 | Home | Home | · 도메인 현황·인증 요약·사용자 상태·최근 이벤트 대시보드. |
| 1-2 | System administrators | System administrators | · 시스템 관리자 계정 조회·생성·삭제. |
| 1-3 | Domains | Domains | · 플랫폼 도메인(테넌트) 조회·생성. |
| 1-4 | Login policies | Login policies | · 비밀번호·계정 잠금 정책. |
| 1-5 | Token policies | Token policies | · 토큰 수명 등 일반 정책. |
| 1-6 | MFA policies | MFA policies | · MFA 적용 범위·방식 정책. |
| 1-7 | Session policies | Session policies | · 세션 수명 등 일반 정책. |
| 1-8 | Active sessions | Active sessions | · 활성 세션 조회·강제 종료(Terminate). |
| 1-9 | Event logs | Event logs | · IAM 이벤트 로그 조회. |
탭 · 설정
로그인 관련 정책을 2개 탭으로 설정합니다. 변경 후 Save로 저장합니다.
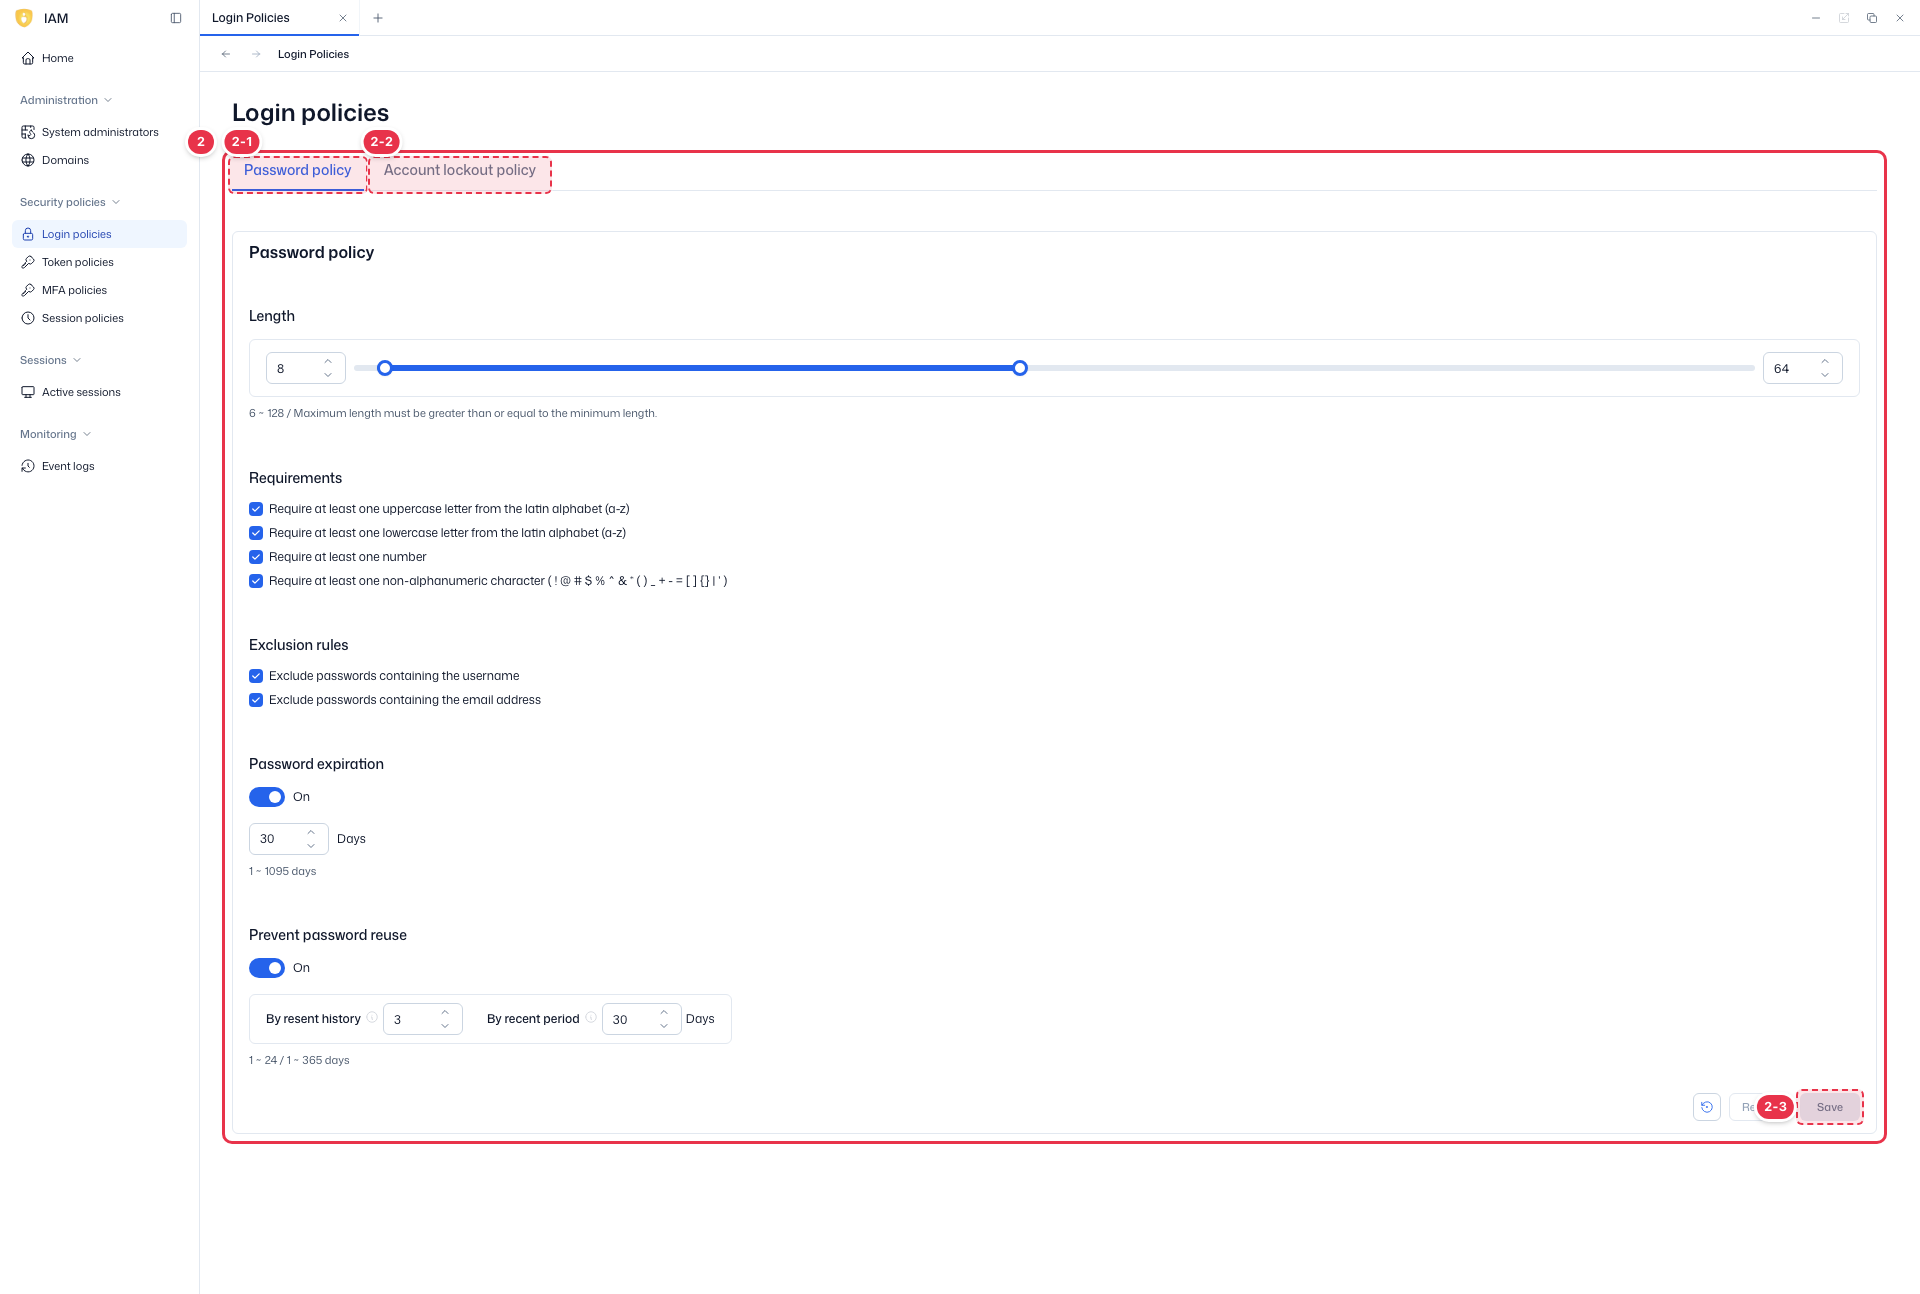
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 2-1 | Password policy | Password policy | · 길이(Length)·요구사항(Requirements)·제외규칙·만료·재사용 방지 등 비밀번호 규칙. |
| 2-2 | Account lockout policy | Account lockout policy | · 로그인 실패 시 계정 잠금 규칙. |
| 2-3 | 저장 | Save / Reload | · Save: 정책 저장. Reload: 저장 전 값으로 되돌림. |
Password policy
| 항목 | 기본값 | 범위 |
|---|---|---|
| 길이 (최소 / 최대) | 8 / 64 | 6~128 |
| 요구사항(Requirements) | — | 대문자·소문자·숫자·특수문자 각각 포함 여부 선택 |
| 제외 규칙(Exclusion) | 미선택 | 사용자 이름·이메일 주소 포함 금지 |
| 비밀번호 만료(Expiration) | On · 30일 | 1~1,095일 |
| 재사용 방지(Prevent reuse) | On · 최근 3회 / 30일 | 이력 1~24회 · 기간 1~365일 |
Account lockout policy
로그인 실패 누적 시 계정을 잠급니다. 잠금 유형은 3가지입니다.
- Lockout temporarily — 일정 시간 후 자동 해제(기본).
- Lockout permanently — 관리자가 해제할 때까지 잠금(상태 Locked, 해제 시 비밀번호 초기화 필수).
- Lockout permanently after temporary lockout — 임시 잠금 횟수 초과 시 영구 전환.
주요 값: 최대 실패 횟수(Max Login Failures) 기본 5(1~100), 대기 가중 시간 10분, 최대 대기 60분, 실패 기록 초기화 12시간. 계정 잠금 시 등록 이메일로 알림이 발송됩니다.
Token policies
사이드바 (SNB)
좌측 사이드바에서 IAM의 각 화면(Home·System administrators·Domains·정책·Active sessions·Event logs)으로 이동합니다.
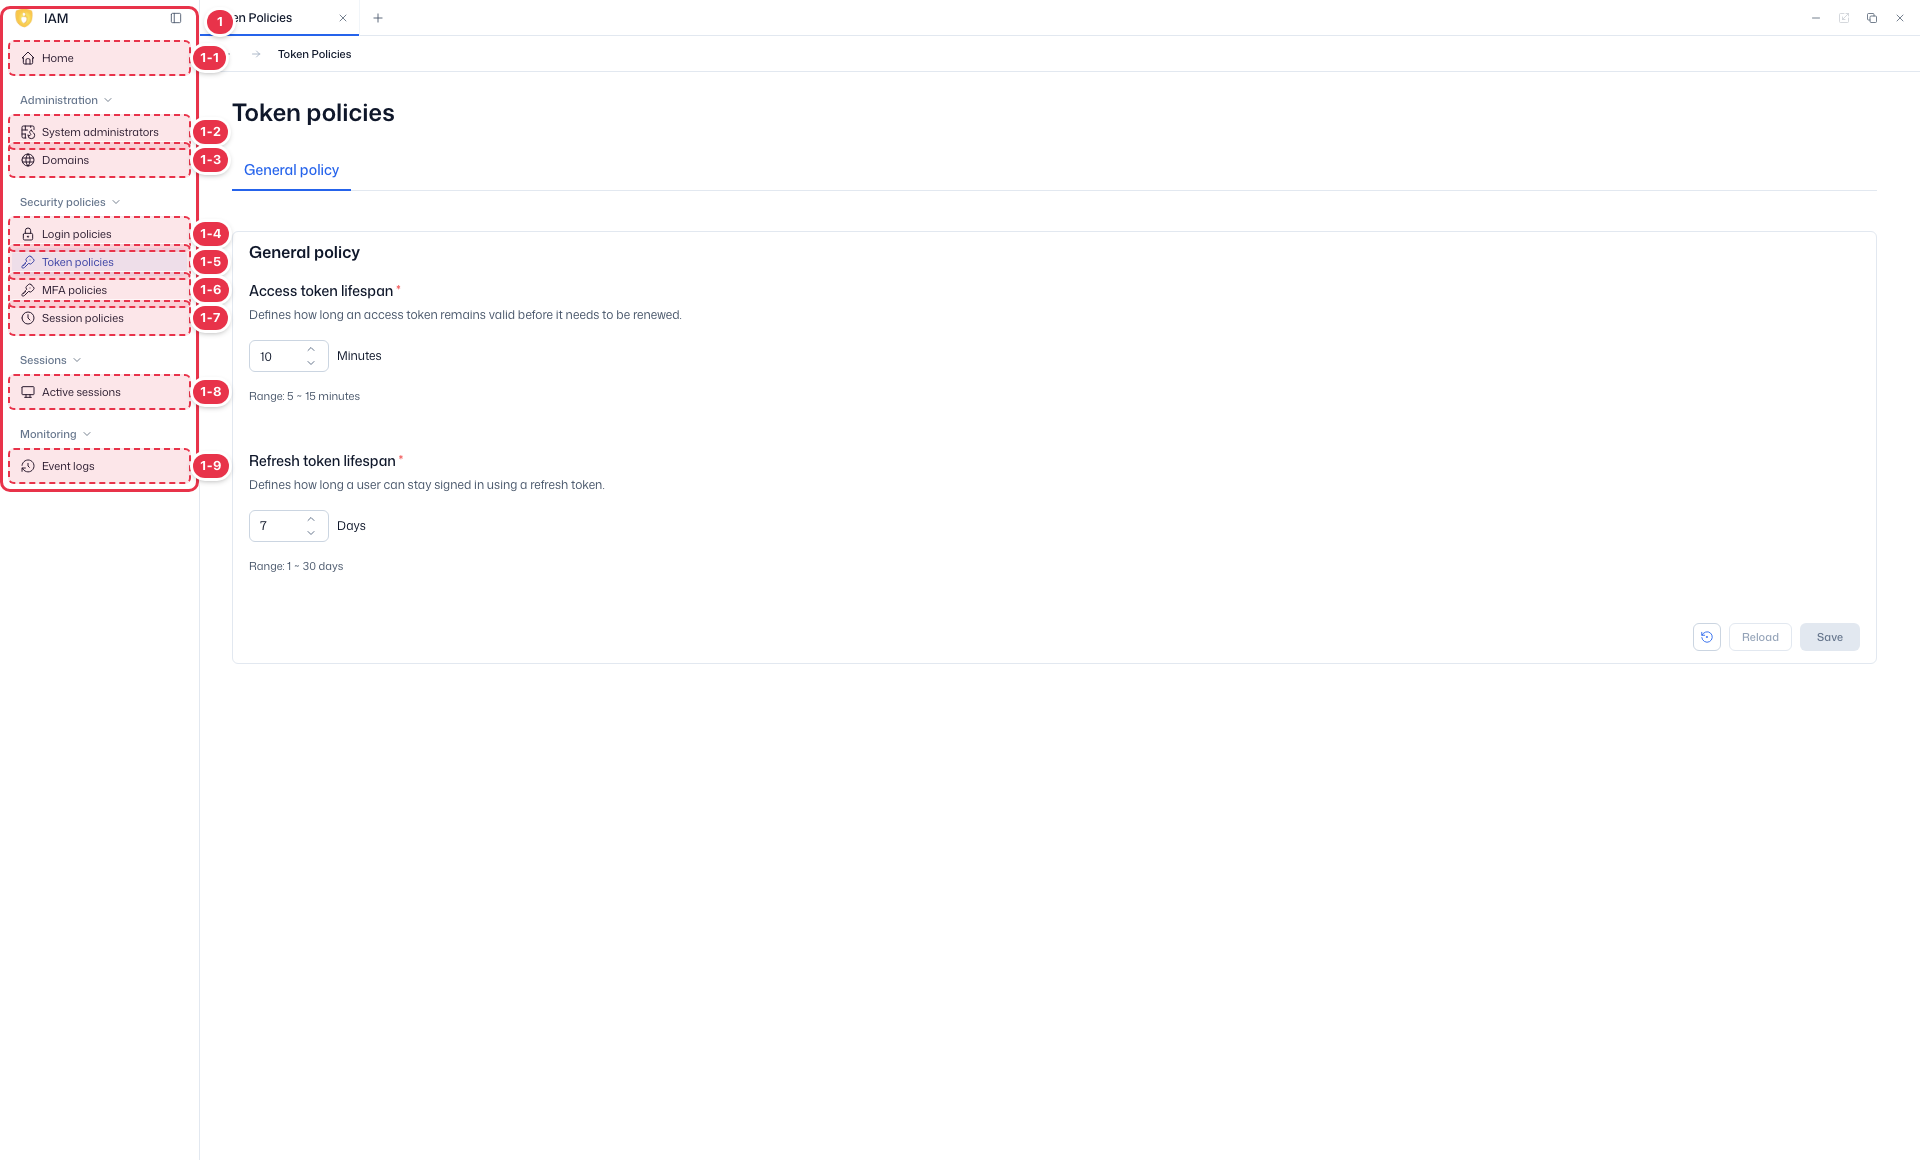
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 1-1 | Home | Home | · 도메인 현황·인증 요약·사용자 상태·최근 이벤트 대시보드. |
| 1-2 | System administrators | System administrators | · 시스템 관리자 계정 조회·생성·삭제. |
| 1-3 | Domains | Domains | · 플랫폼 도메인(테넌트) 조회·생성. |
| 1-4 | Login policies | Login policies | · 비밀번호·계정 잠금 정책. |
| 1-5 | Token policies | Token policies | · 토큰 수명 등 일반 정책. |
| 1-6 | MFA policies | MFA policies | · MFA 적용 범위·방식 정책. |
| 1-7 | Session policies | Session policies | · 세션 수명 등 일반 정책. |
| 1-8 | Active sessions | Active sessions | · 활성 세션 조회·강제 종료(Terminate). |
| 1-9 | Event logs | Event logs | · IAM 이벤트 로그 조회. |
설정
토큰 수명 등 일반 정책(General policy)을 설정하고 Save로 저장합니다.
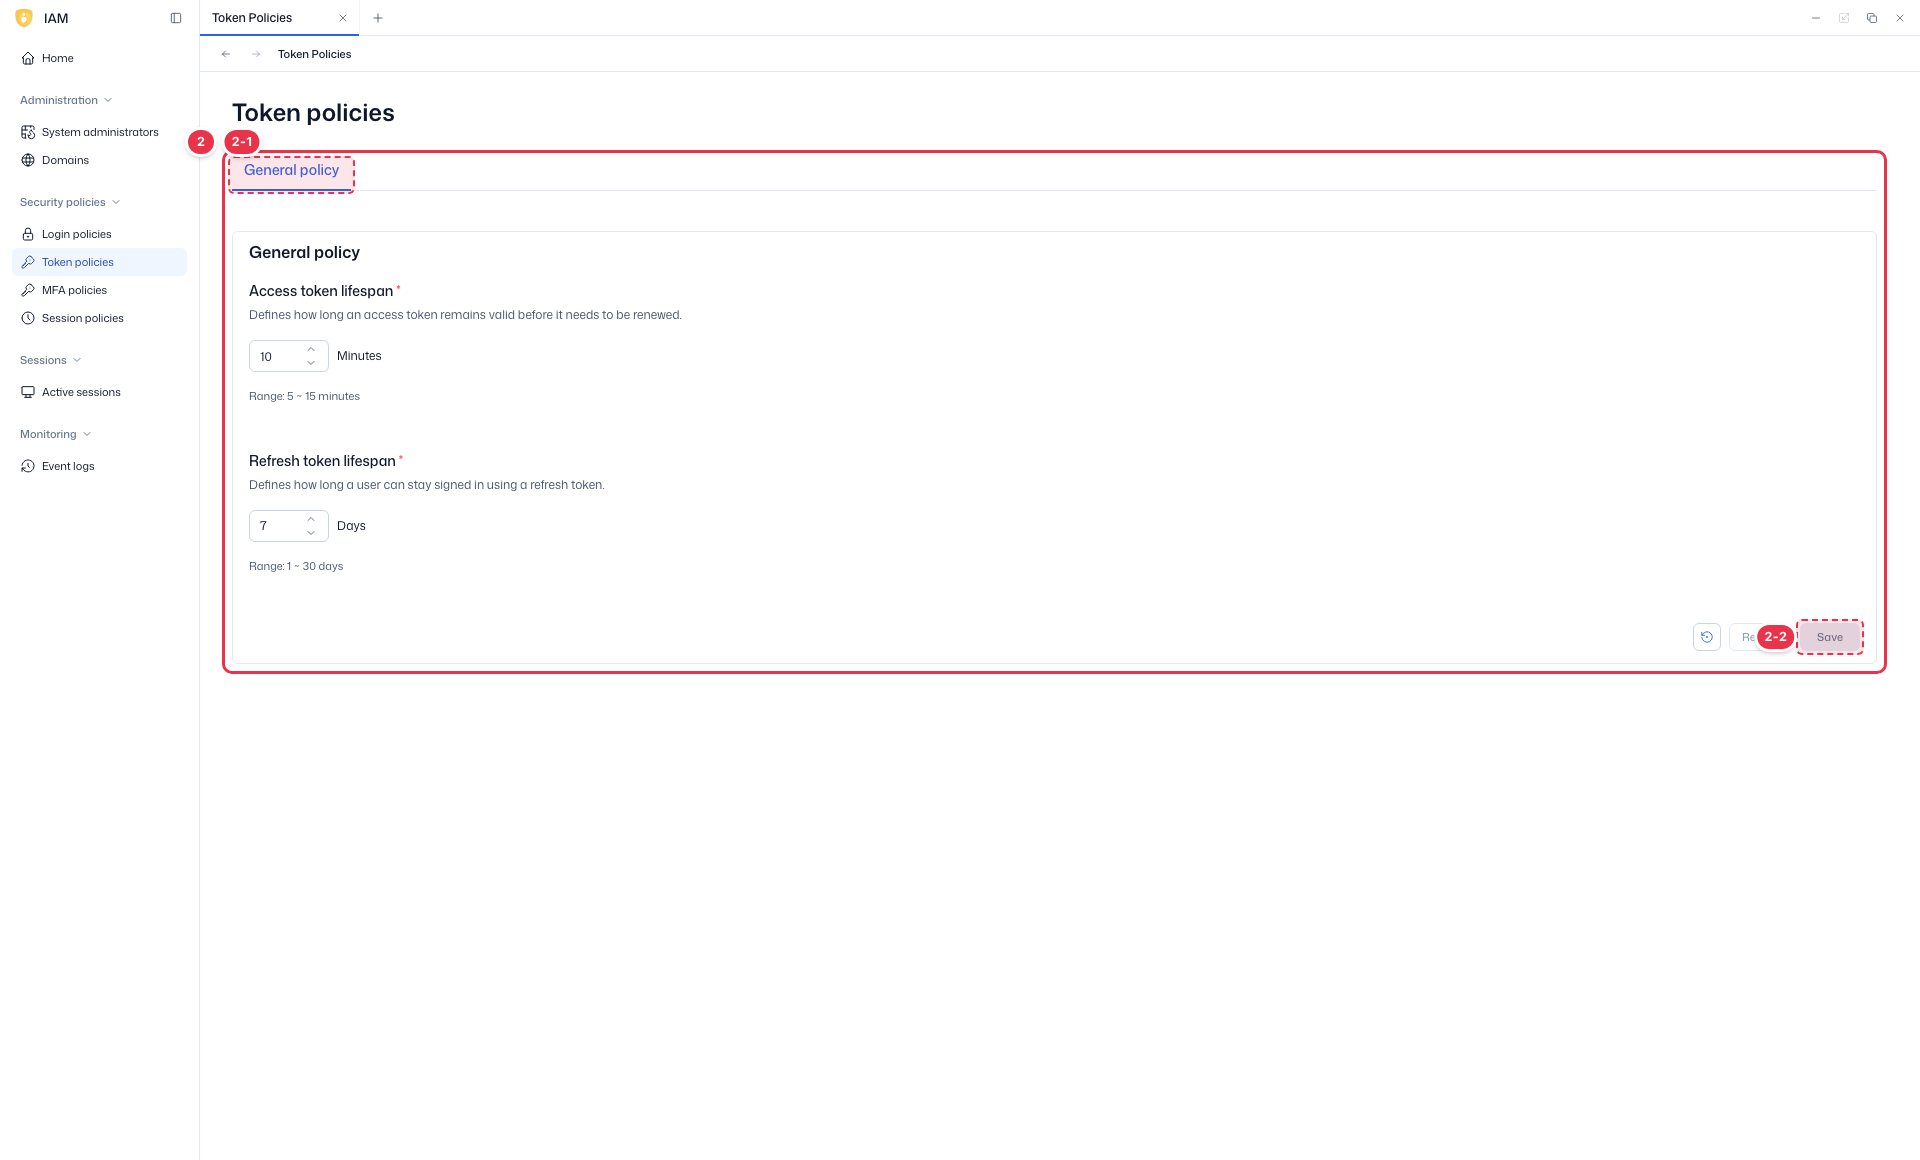
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 2-1 | General policy | General policy | · 액세스/리프레시 토큰 수명 등 토큰 정책. |
| 2-2 | 저장 | Save / Reload | · Save: 저장. Reload: 되돌림. |
| 항목 | 기본값 | 범위 |
|---|---|---|
| Access Token Lifespan | 10분 | 5~15분 |
| Refresh Token Lifespan | 7일 | 1~30일 |
토큰 · 세션 관계
Access Token 수명은 Session Idle Timeout보다 짧게, Refresh Token 수명은 Session Max Lifespan보다 길게 두는 것을 권장합니다(세션 종료 후 토큰 잔존·세션 중 UI 튕김 방지).
MFA policies
사이드바 (SNB)
좌측 사이드바에서 IAM의 각 화면(Home·System administrators·Domains·정책·Active sessions·Event logs)으로 이동합니다.
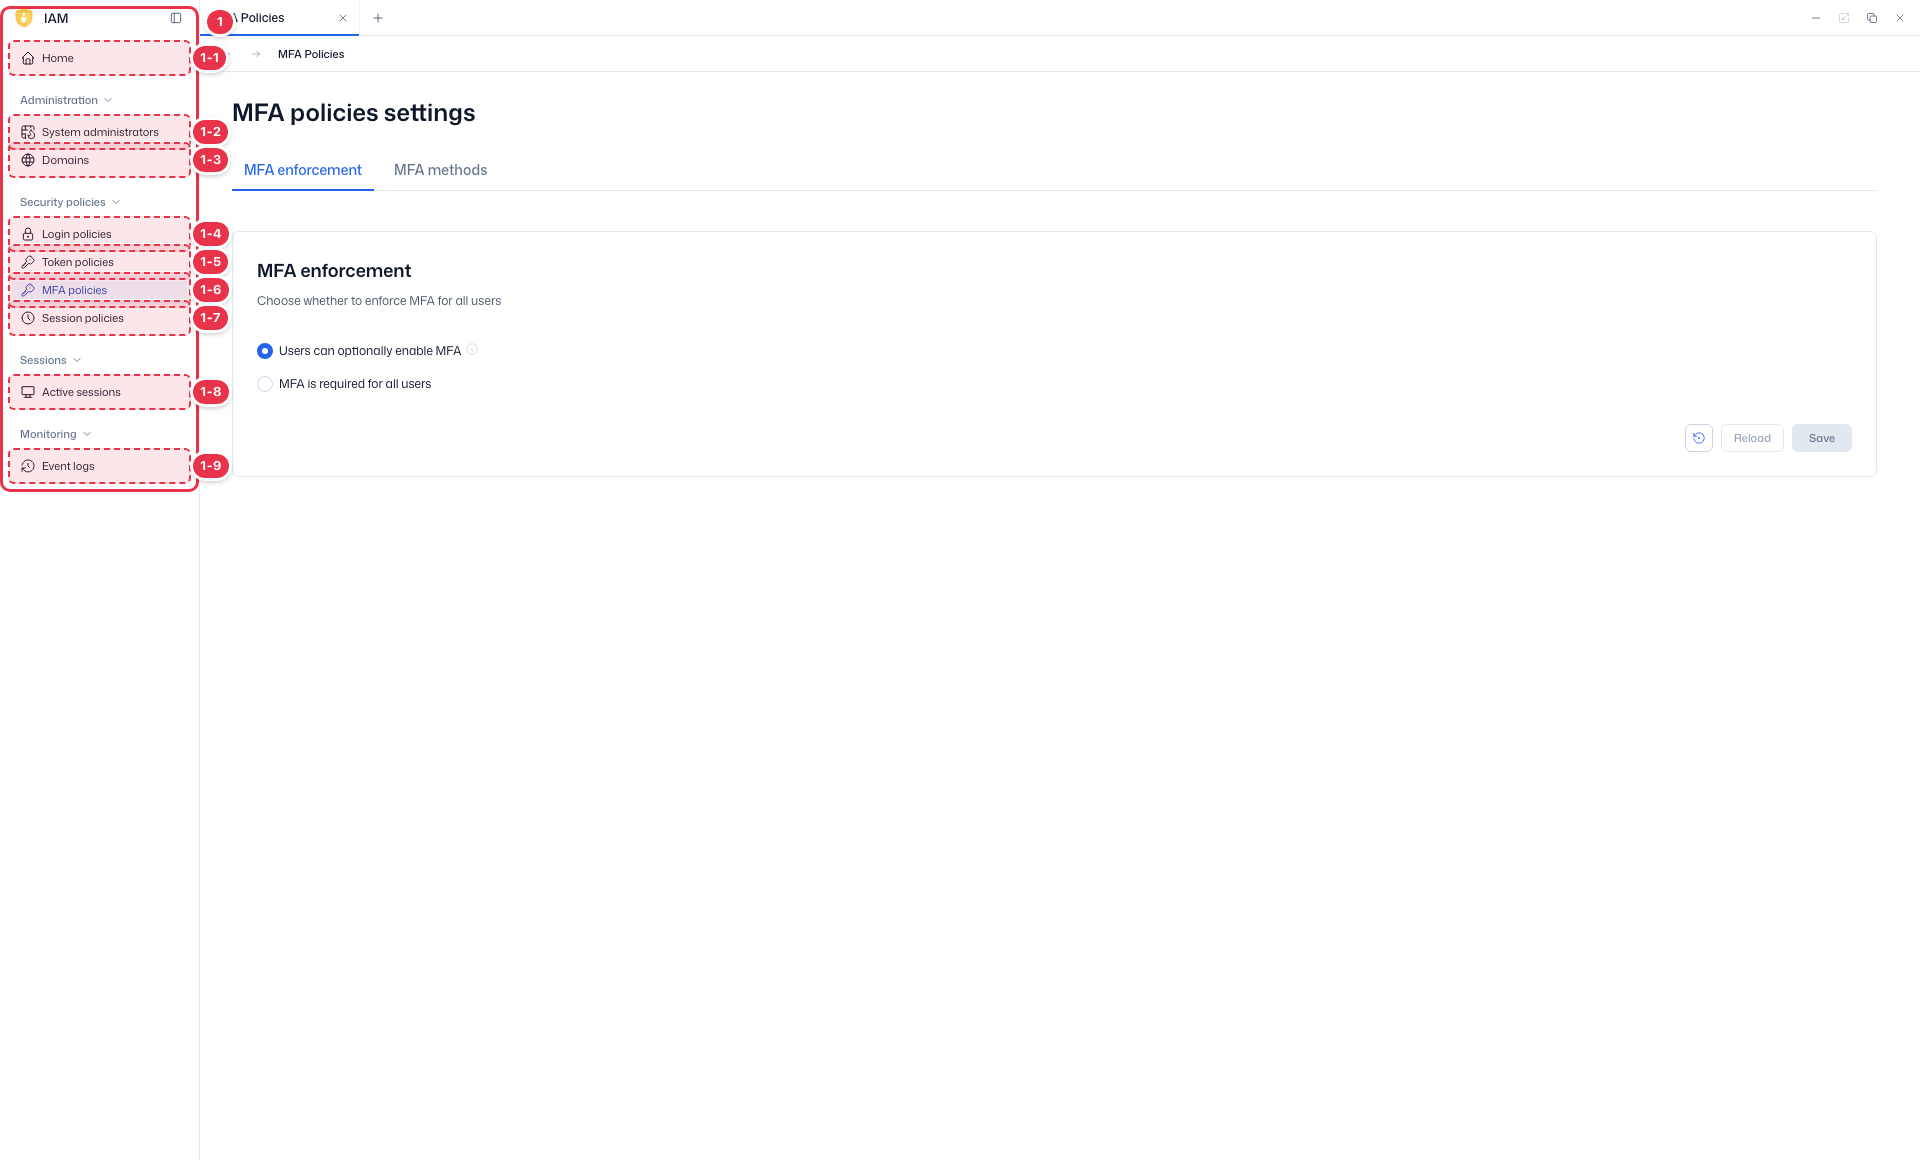
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 1-1 | Home | Home | · 도메인 현황·인증 요약·사용자 상태·최근 이벤트 대시보드. |
| 1-2 | System administrators | System administrators | · 시스템 관리자 계정 조회·생성·삭제. |
| 1-3 | Domains | Domains | · 플랫폼 도메인(테넌트) 조회·생성. |
| 1-4 | Login policies | Login policies | · 비밀번호·계정 잠금 정책. |
| 1-5 | Token policies | Token policies | · 토큰 수명 등 일반 정책. |
| 1-6 | MFA policies | MFA policies | · MFA 적용 범위·방식 정책. |
| 1-7 | Session policies | Session policies | · 세션 수명 등 일반 정책. |
| 1-8 | Active sessions | Active sessions | · 활성 세션 조회·강제 종료(Terminate). |
| 1-9 | Event logs | Event logs | · IAM 이벤트 로그 조회. |
탭 · 설정
MFA 정책을 적용 범위·방식 탭으로 설정하고 Save로 저장합니다.
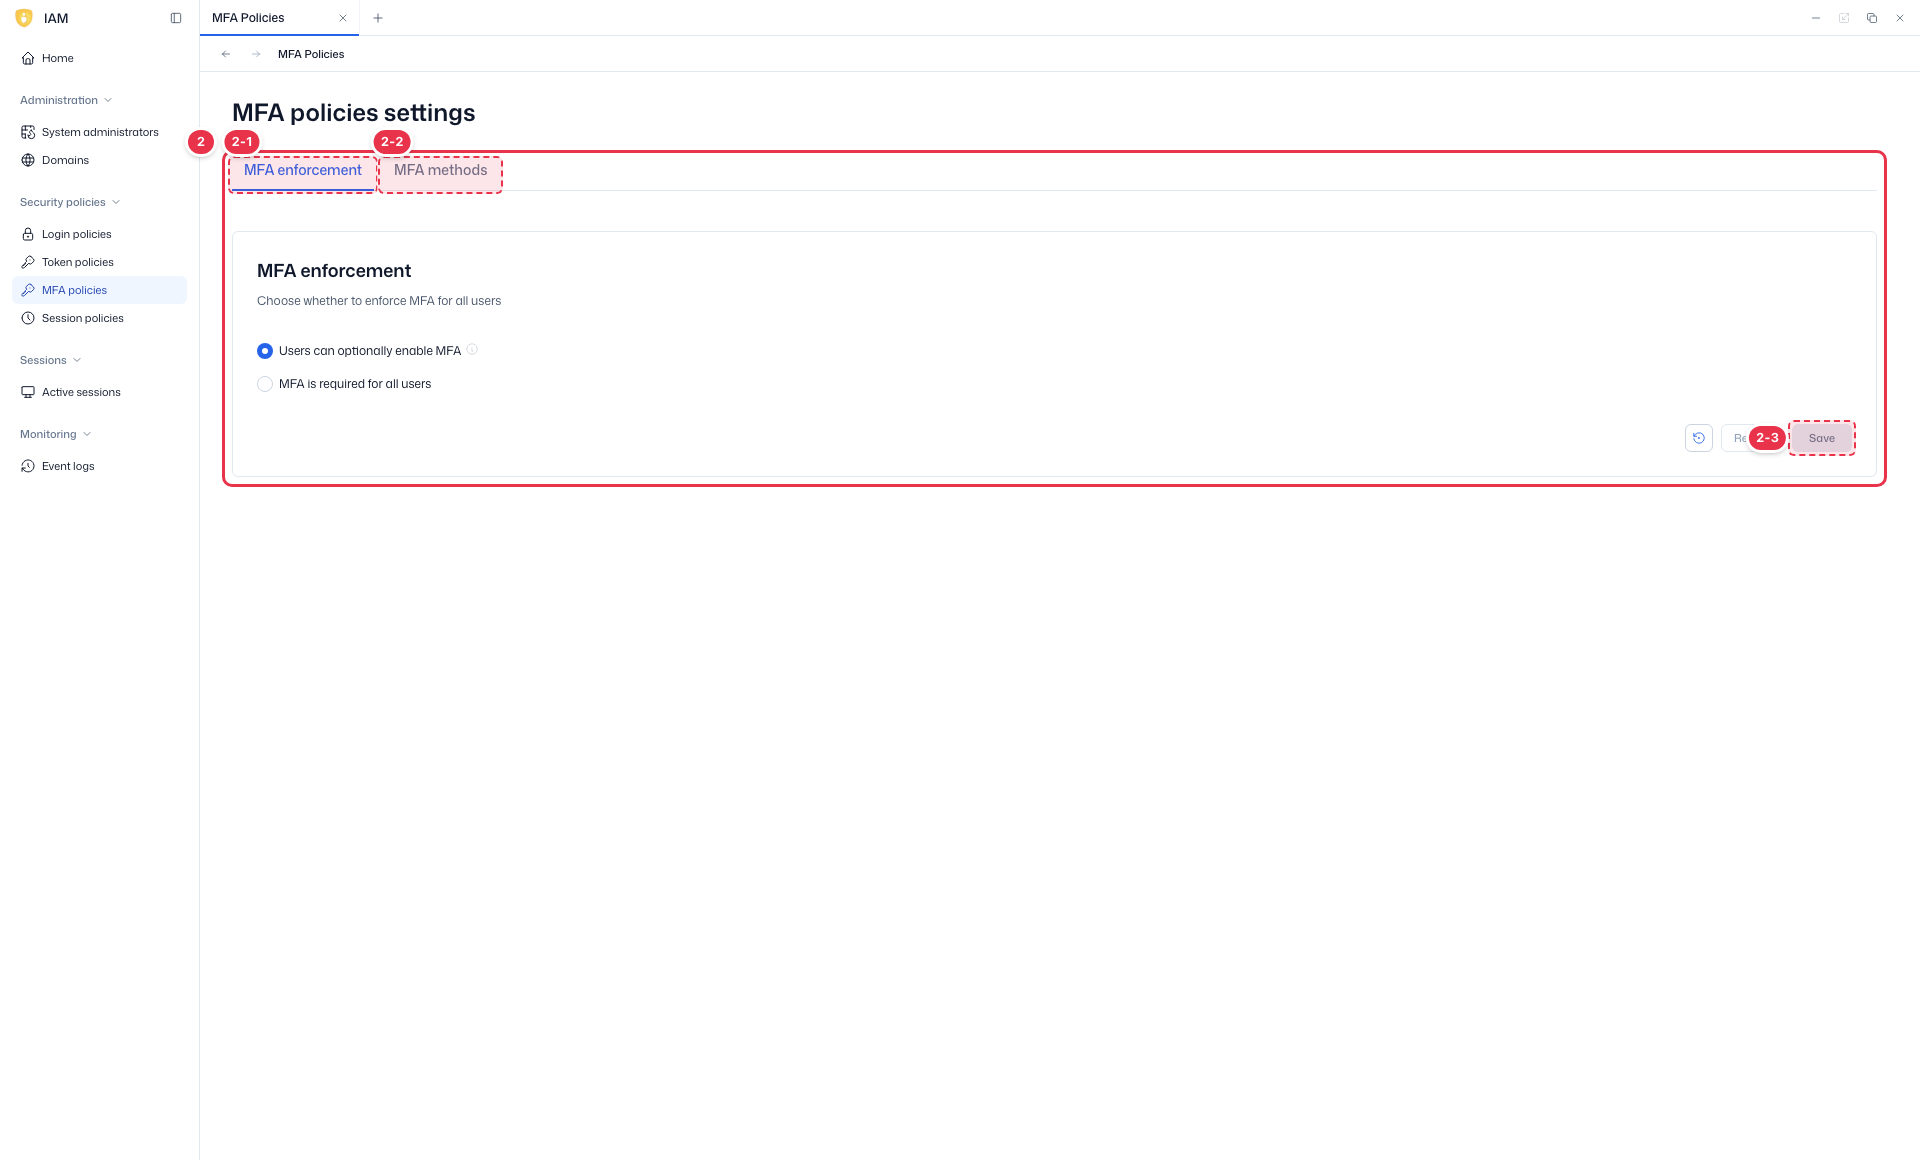
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 2-1 | MFA enforcement | MFA enforcement | · MFA를 언제·누구에게 강제할지. |
| 2-2 | MFA methods | MFA methods | · 허용할 MFA 방식(TOTP 등). |
| 2-3 | 저장 | Save / Reload | · Save: 저장. Reload: 되돌림. |
- MFA enforcement: Voluntary(사용자 선택, 기본) 또는 Required for all users(전원 의무화 — 미설정자는 다음 로그인 시 등록 강제).
- MFA methods: OTP(TOTP, Google/Microsoft Authenticator 등 · 6자리 · 30초)와 Email(코드 자릿수·유효 기간·재전송 대기·시도 제한) 방식을 각각 On/Off.
Session policies
사이드바 (SNB)
좌측 사이드바에서 IAM의 각 화면(Home·System administrators·Domains·정책·Active sessions·Event logs)으로 이동합니다.
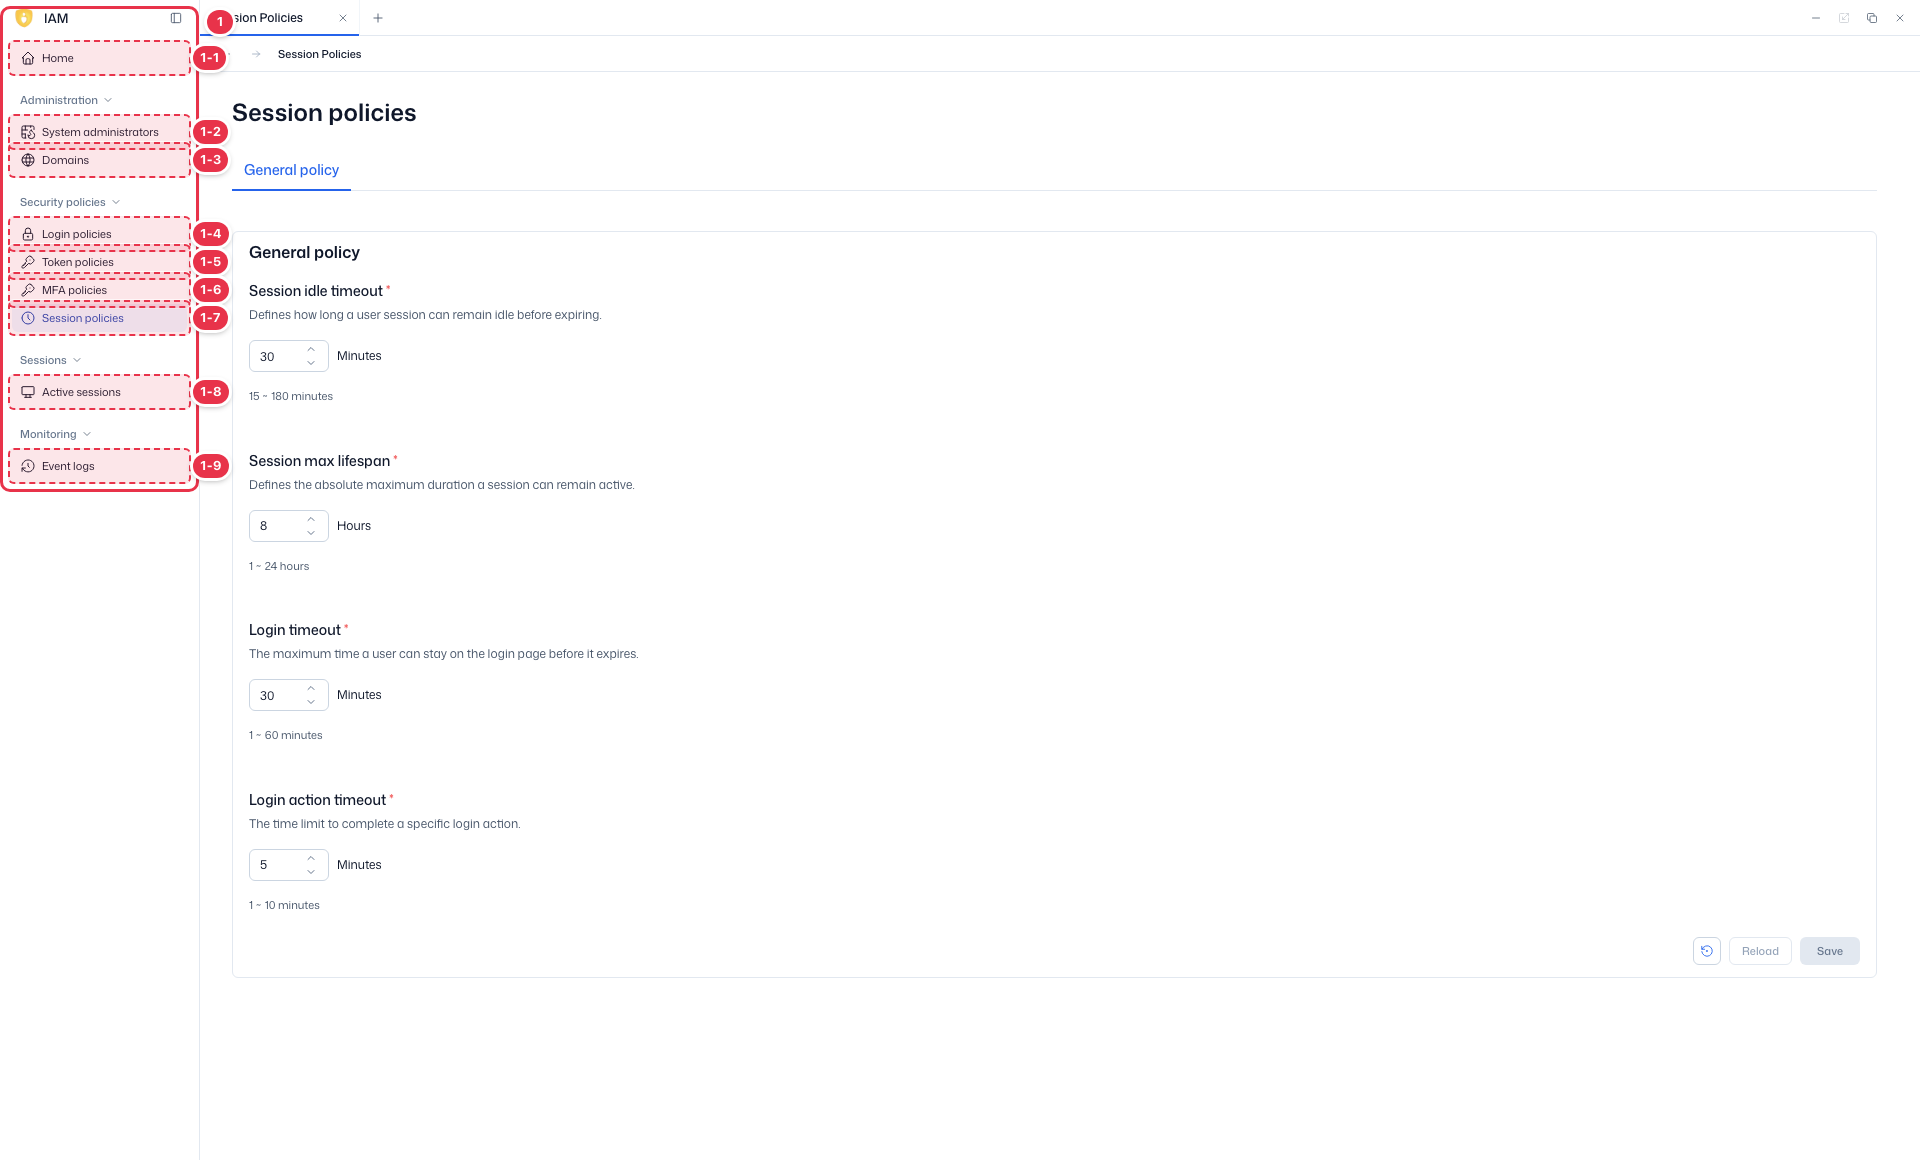
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 1-1 | Home | Home | · 도메인 현황·인증 요약·사용자 상태·최근 이벤트 대시보드. |
| 1-2 | System administrators | System administrators | · 시스템 관리자 계정 조회·생성·삭제. |
| 1-3 | Domains | Domains | · 플랫폼 도메인(테넌트) 조회·생성. |
| 1-4 | Login policies | Login policies | · 비밀번호·계정 잠금 정책. |
| 1-5 | Token policies | Token policies | · 토큰 수명 등 일반 정책. |
| 1-6 | MFA policies | MFA policies | · MFA 적용 범위·방식 정책. |
| 1-7 | Session policies | Session policies | · 세션 수명 등 일반 정책. |
| 1-8 | Active sessions | Active sessions | · 활성 세션 조회·강제 종료(Terminate). |
| 1-9 | Event logs | Event logs | · IAM 이벤트 로그 조회. |
설정
세션 수명·동시 세션 등 일반 정책(General policy)을 설정하고 Save로 저장합니다.
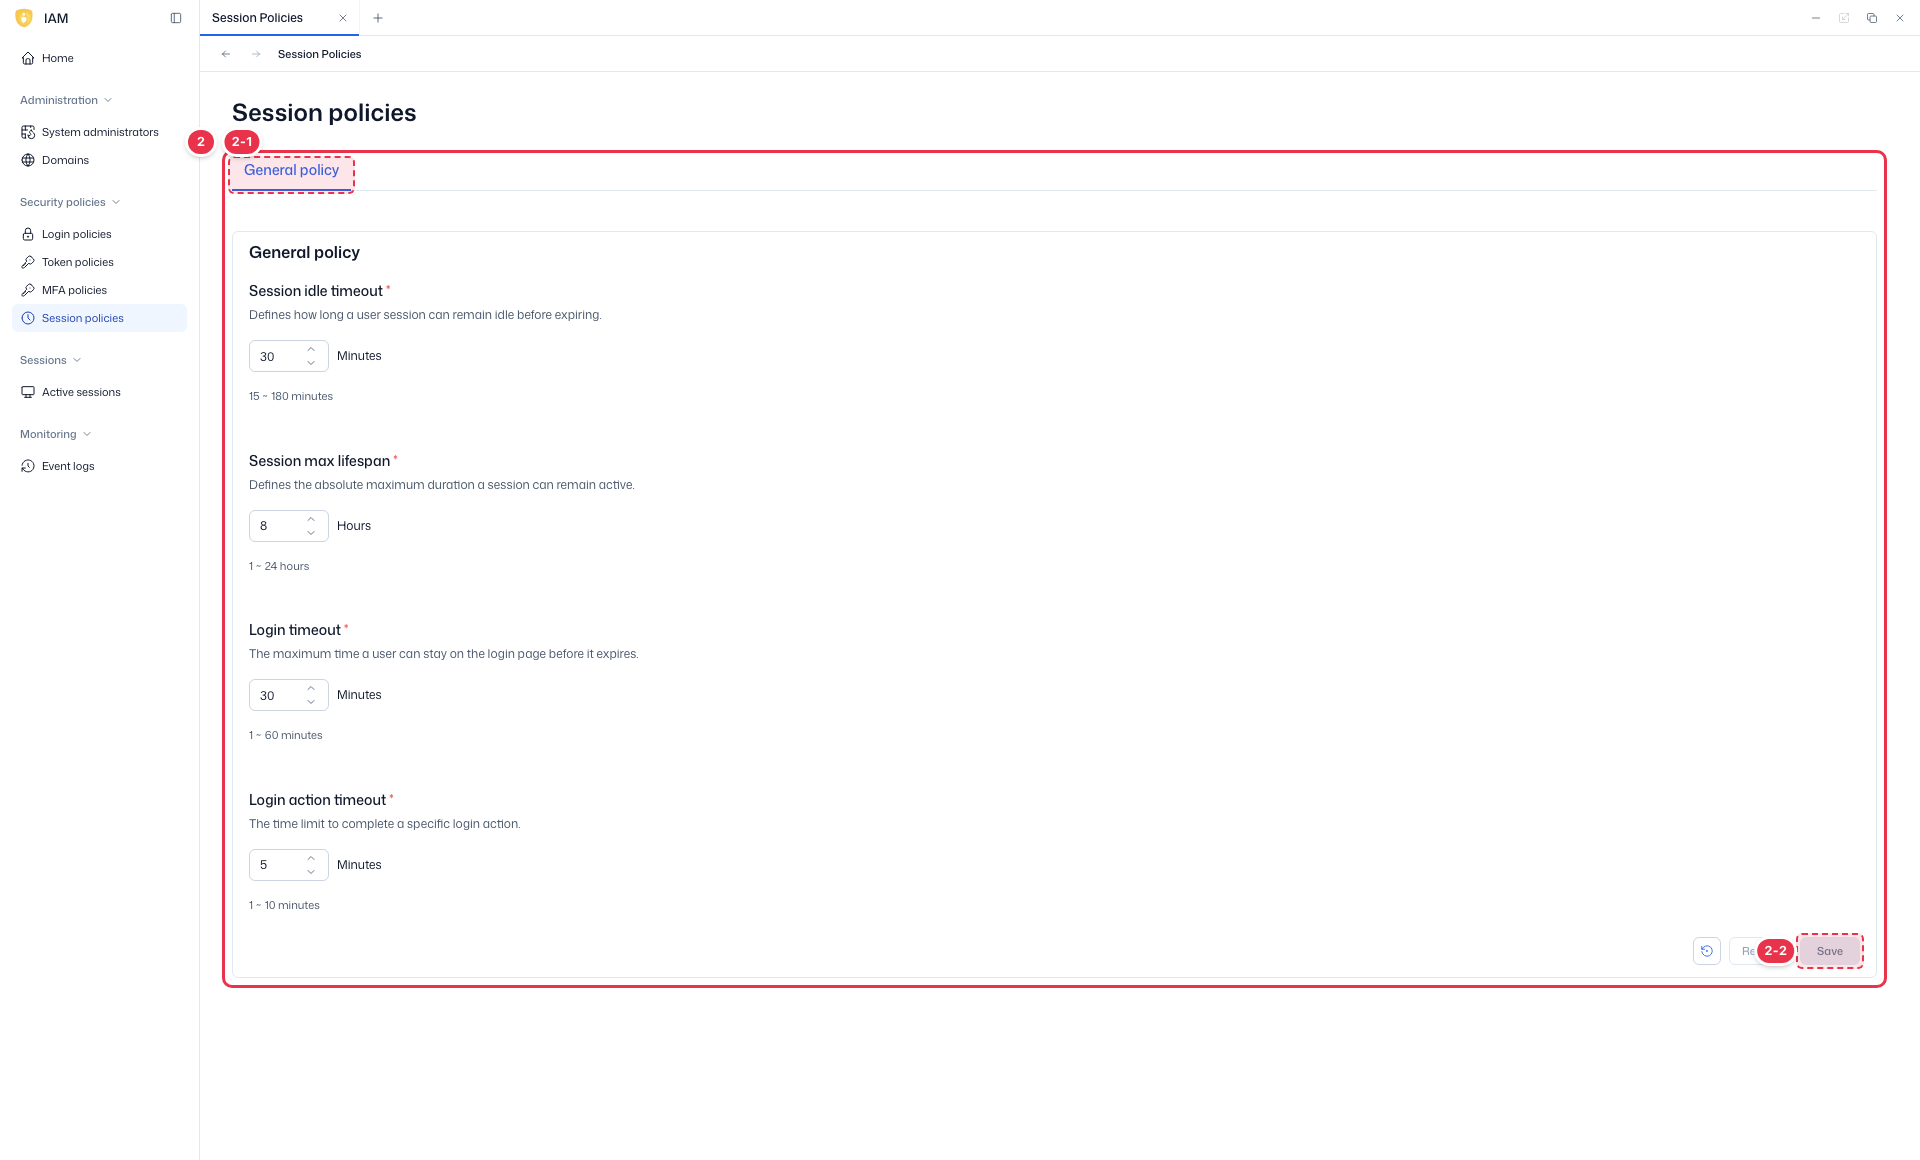
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 2-1 | General policy | General policy | · 세션 유지 시간 등 세션 정책. |
| 2-2 | 저장 | Save / Reload | · Save: 저장. Reload: 되돌림. |
| 항목 | 기본값 | 범위 |
|---|---|---|
| Session Idle Timeout | 30분 | 15분~3시간 |
| Session Max Lifespan | 8시간 | 1~24시간 |
| Login Timeout | 30분 | 1~60분 |
| Login Action Timeout | 5분 | 1~10분 |
- Session Idle Timeout: 비활성 유지 시간(초과 시 만료). Session Max Lifespan: 활동과 무관한 절대 최대 유지 시간.
다음 단계
- Active sessions — 활성 세션 관리
- Event logs — 정책 변경·인증 이벤트 조회