

시크릿 관리
System Mode KMS의 Secrets에서 JWT 서명 키·인프라 인증 정보 같은 내부 시스템 Secret을 조회하고, 값 확인·순환·태그·만료 정책을 관리합니다.
System Mode 전용 — 시스템 관리자(SysAdmin) 권한이 필요합니다. 시스템 KMS가 다루는 Secret은 내부 시스템 운영·플랫폼 보안에 필요한 자산으로 한정합니다. 사용자 개인 Secret(Password, MFA, API Secret 등)은 IAM 마이페이지에서 관리합니다.
KMS는 Secret을 발급하지 않습니다
Secret의 최초 발급은 각 앱 또는 연동 시스템(예: IAM, Keycloak)에서 수행합니다. 발급된 Secret은 KMS에 전달되어 암호화 저장되며, 값 자체는 최초 발급 시 1회만 표시됩니다. 이후 KMS는 저장소로서 존재·메타데이터·상태만 제공합니다. 재발급은 IAM 또는 원천 앱에서 수행합니다.
사전 조건
- Signum 엔지니어링 모드(시스템 관리자) 접근 권한
- 대상 Secret이 이미 존재해야 합니다
1단계 — 시크릿 목록 조회
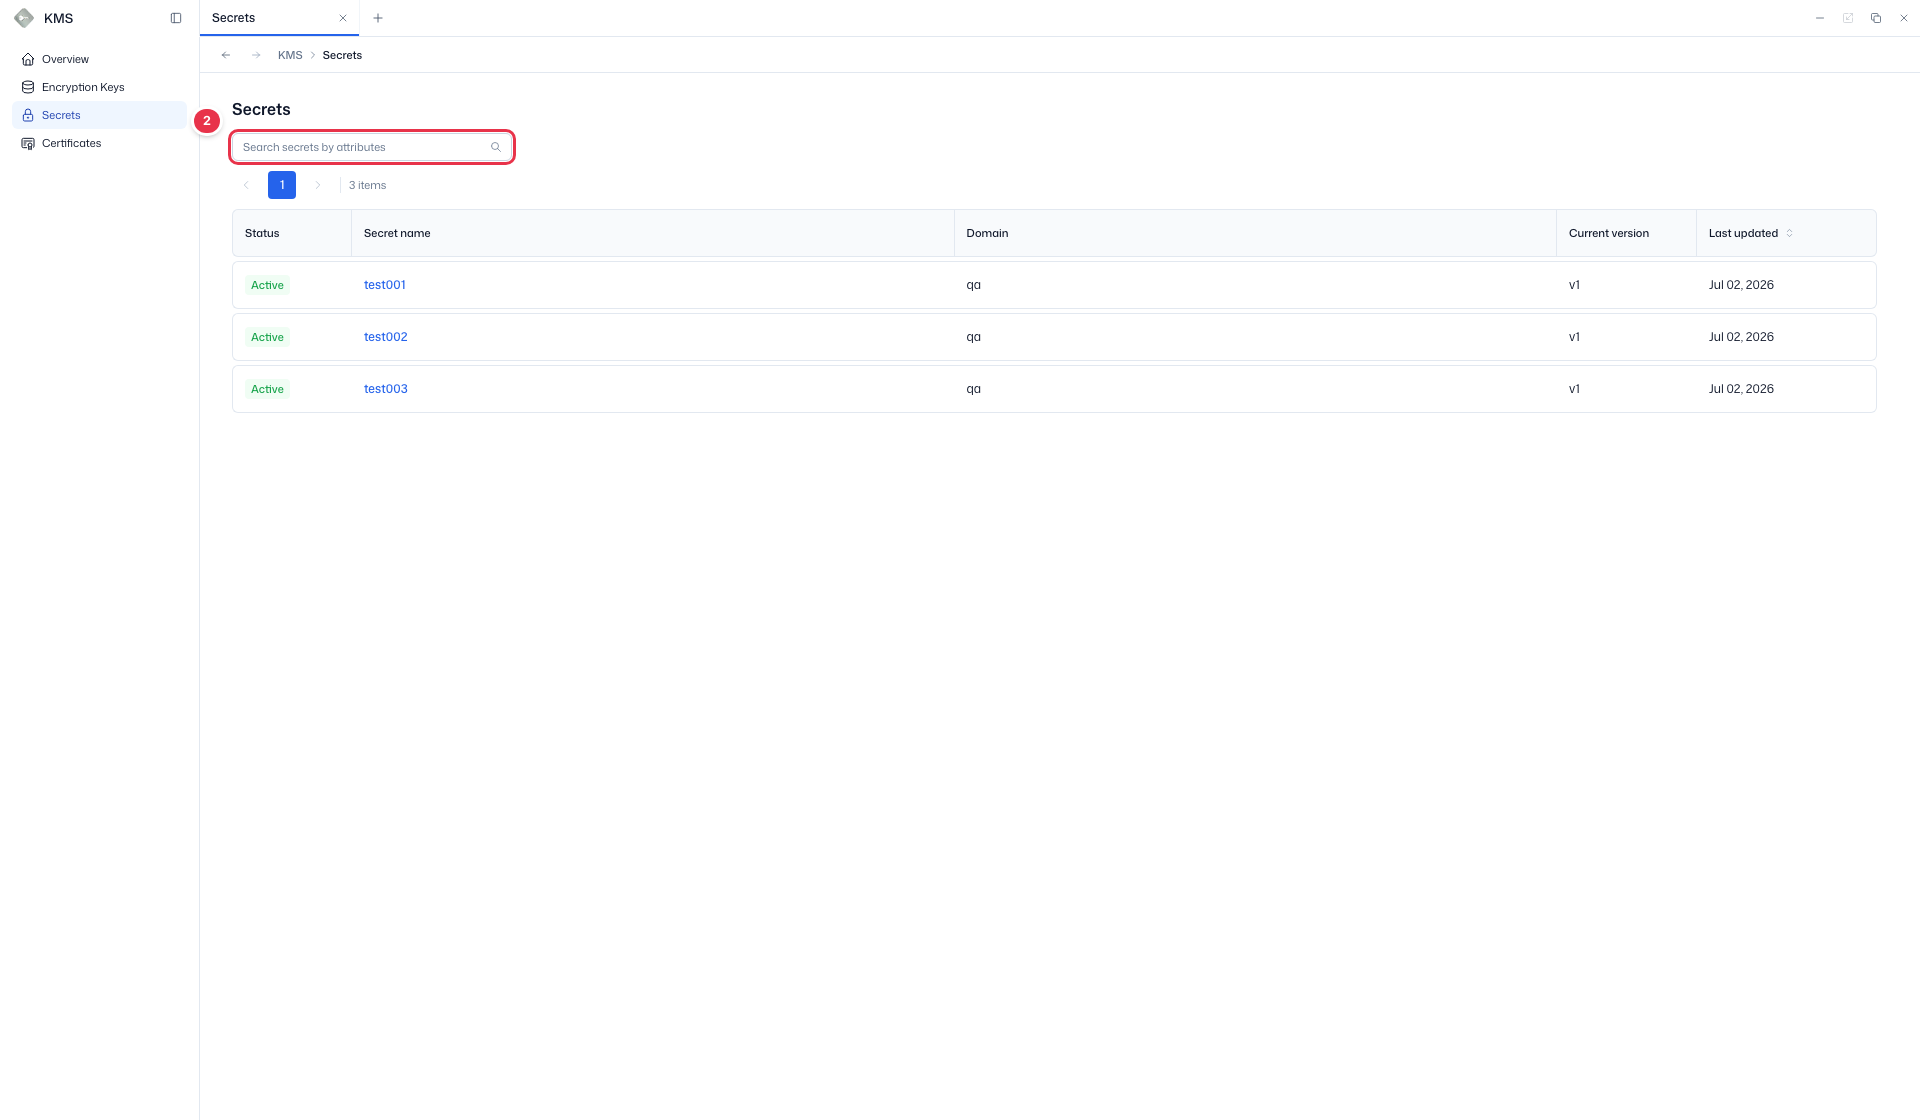
KMS → Secrets로 이동합니다. 사이드바(번호 1)와 검색(번호 2)으로 Secret을 찾고, 목록 테이블(번호 3)에서 상태·도메인·현재 버전·최종 갱신 시각을 확인합니다.
사이드바 (SNB)
좌측 사이드바에서 KMS의 네 화면(개요·암호화 키·시크릿·인증서)으로 이동한다.
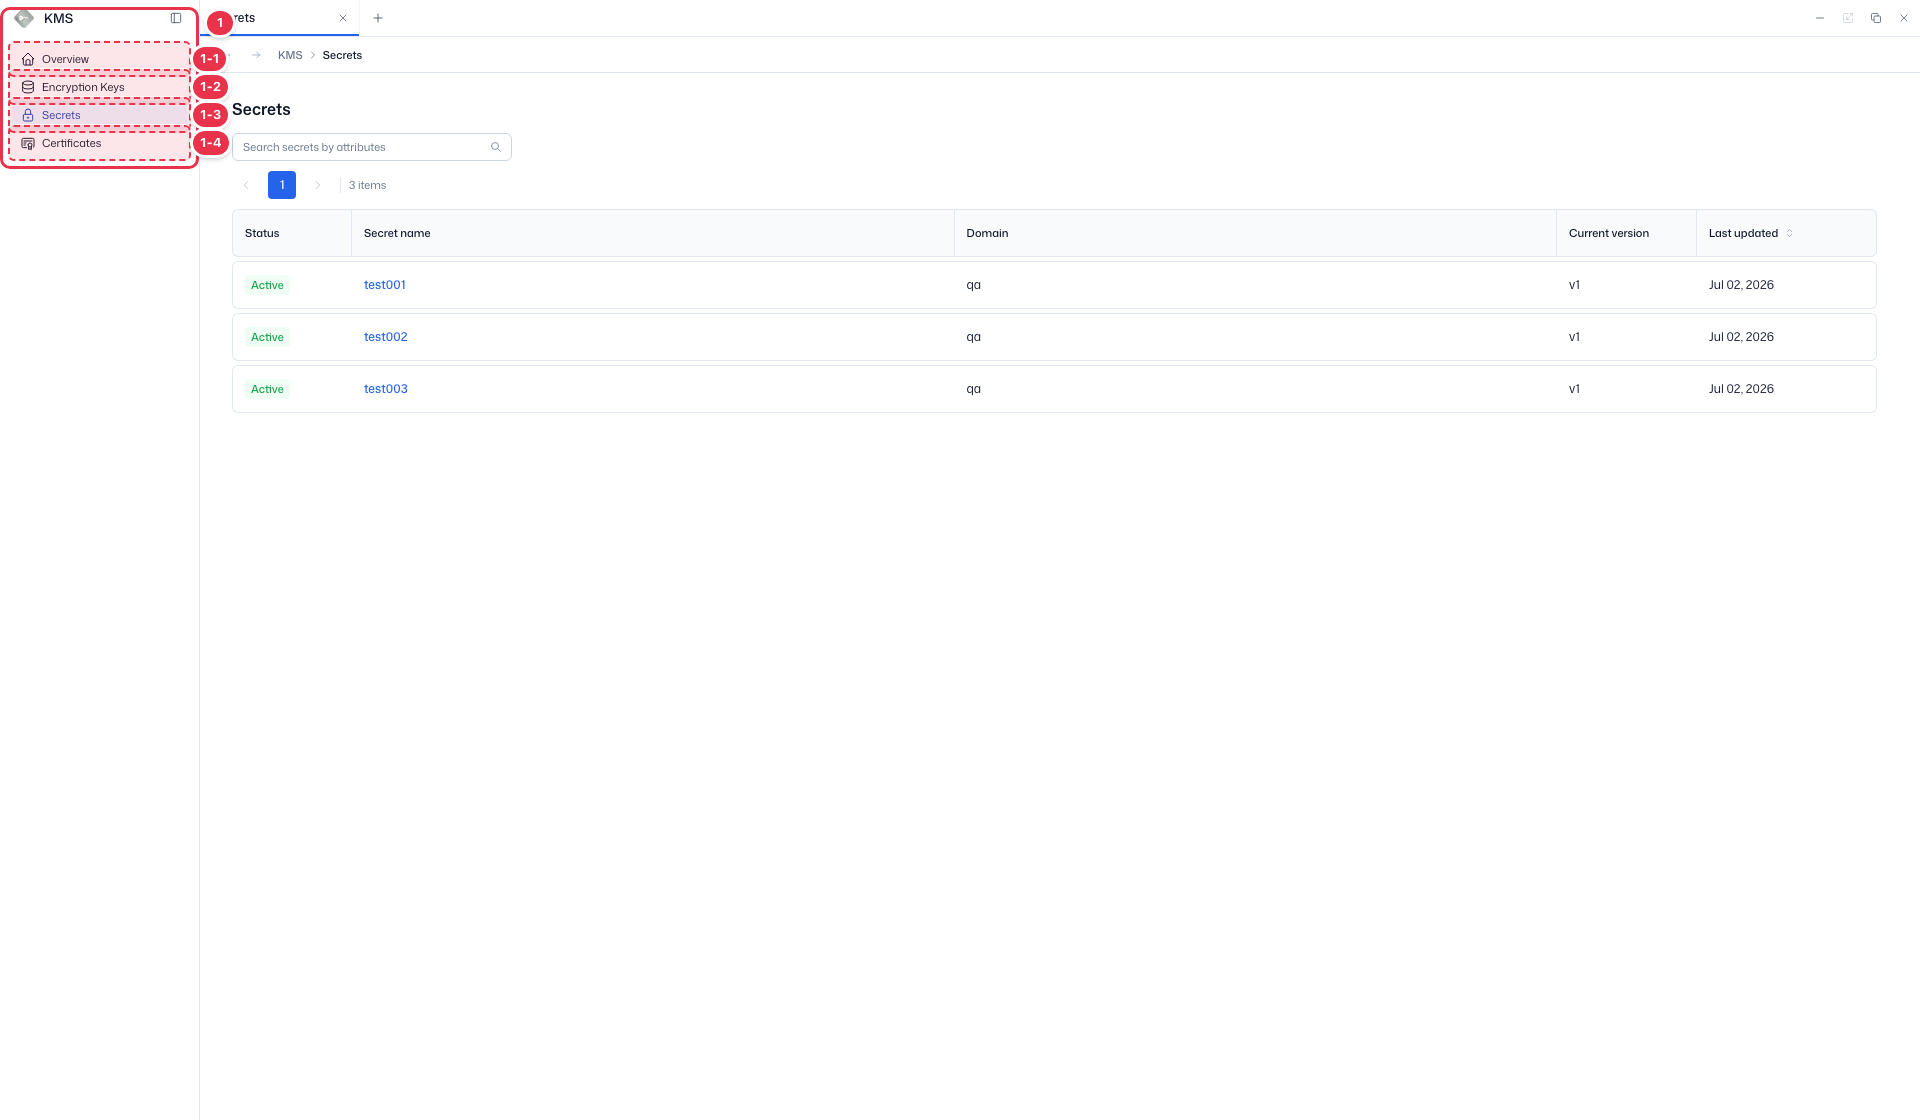
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 1-1 | 개요 | Overview | · 키·인증서·시크릿 요약 대시보드. |
| 1-2 | 암호화 키 | Encryption Keys | · 암호화 키 목록·순환·보관·파기. |
| 1-3 | 시크릿 | Secrets | · Secret 값·버전·만료 관리. |
| 1-4 | 인증서 | Certificates | · TLS 인증서 조회·갱신·폐기. |
검색
Secret 이름·도메인 등 속성으로 Secret을 검색한다.
시크릿 목록 테이블
저장된 Secret 목록. Secret 이름을 클릭하면 상세로 이동한다.
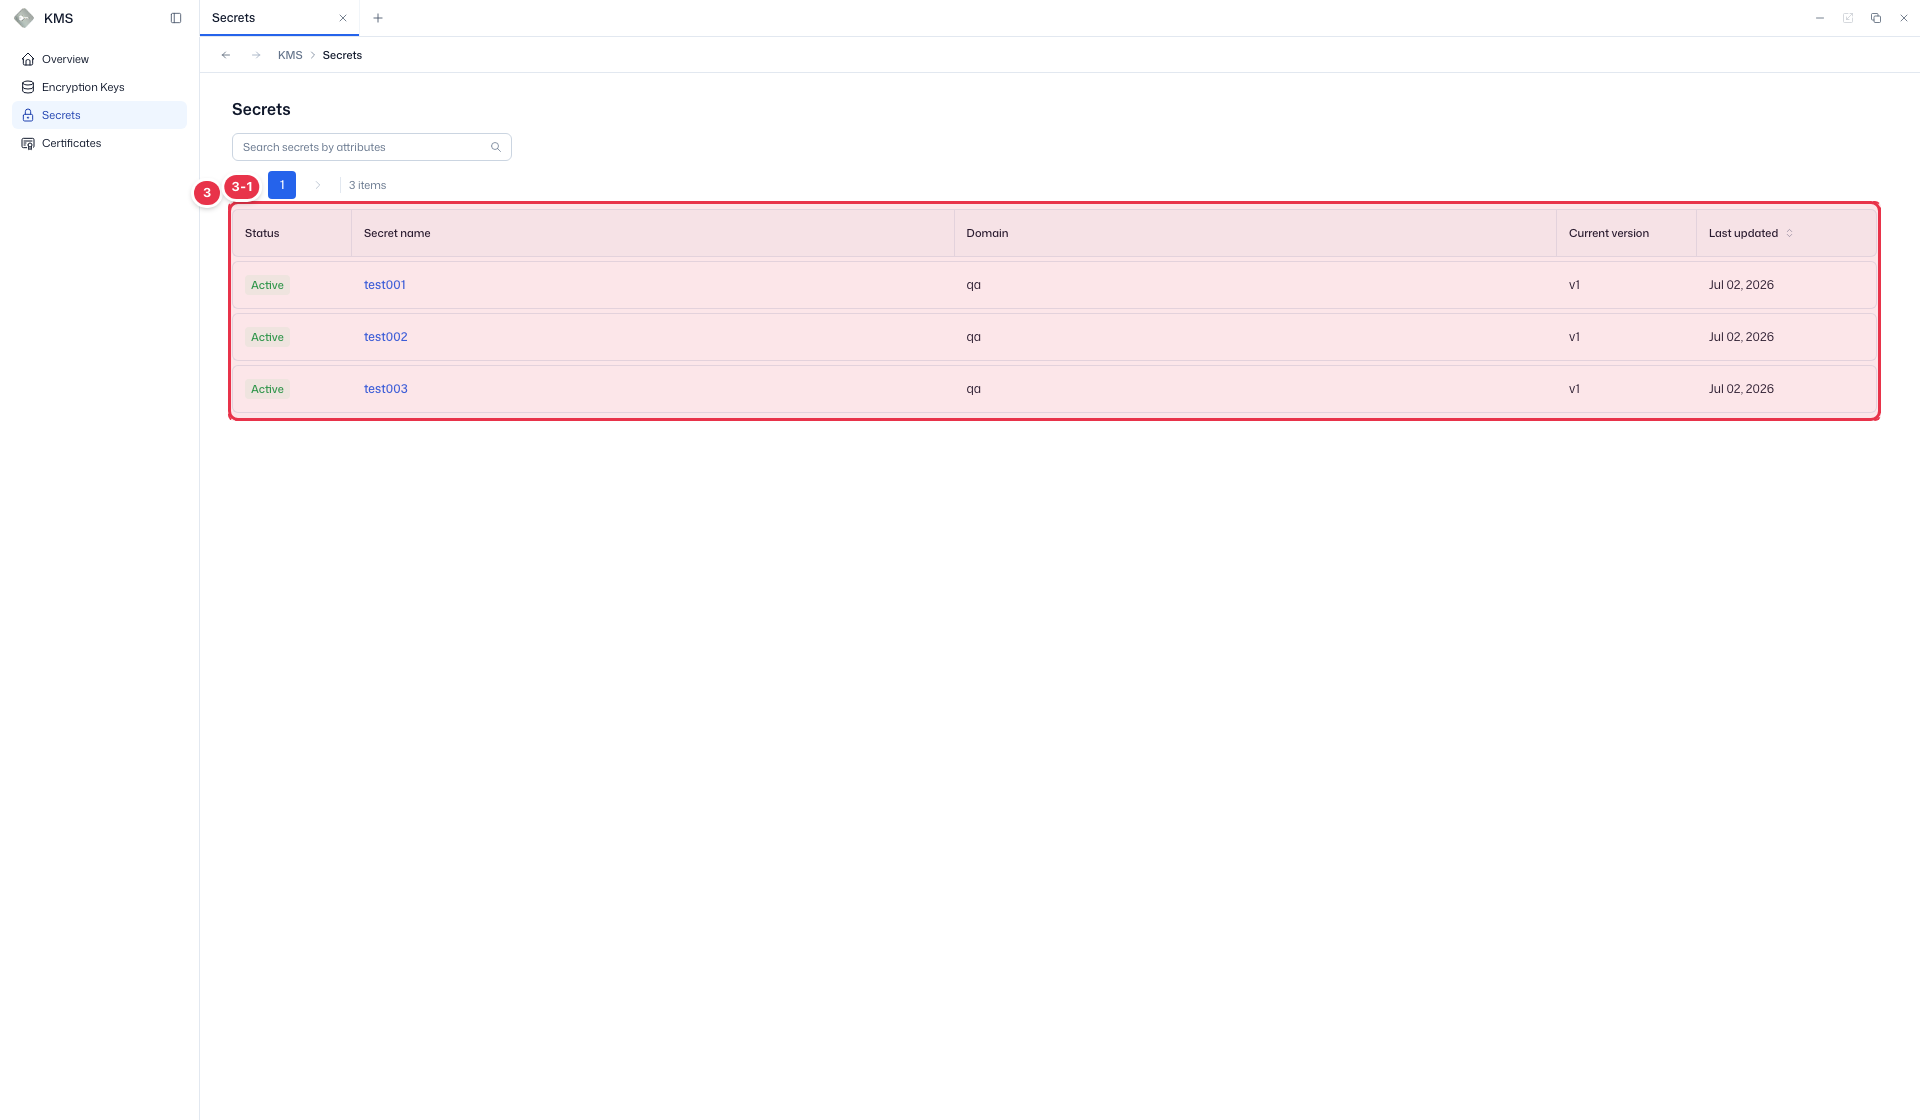
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 3-1 | 목록 컬럼 | Status | Secret 상태 — Active 등. |
| Secret name | Secret 이름/경로(클릭 시 상세로 이동). | ||
| Domain | Secret이 속한 도메인. | ||
| Current version | 현재 버전 번호. | ||
| Last updated | 마지막 갱신 시각. |
2단계 — 시크릿 상세 관리
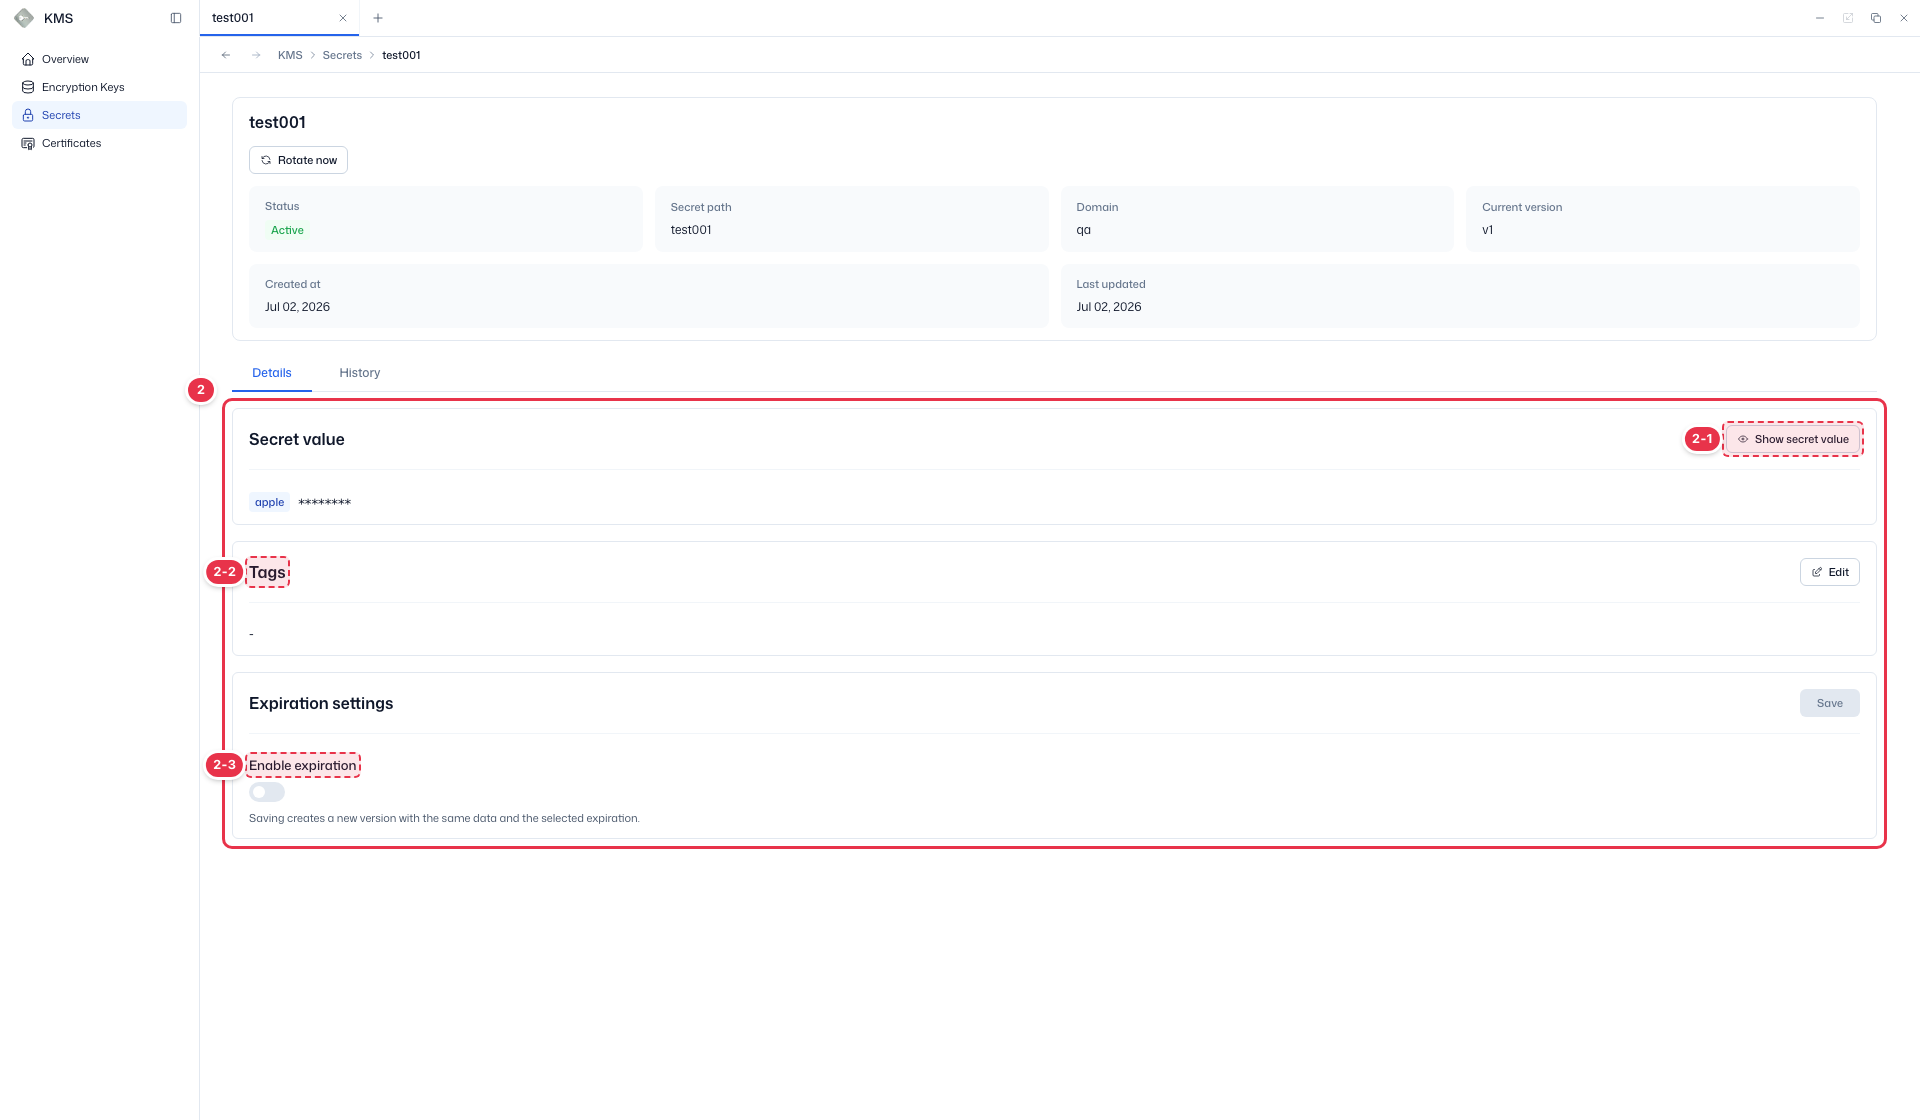
목록에서 Secret name을 클릭하면 상세로 이동합니다. 상단 요약 카드(번호 1)에서 상태·경로·현재 버전을 확인하고 Rotate now로 즉시 순환할 수 있습니다.
Details 탭(번호 2)에서는 다음을 관리합니다.
- Secret value — 기본적으로 마스킹되며 Show secret value로 값을 표시합니다.
- Tags — Edit로 태그를 추가·수정합니다.
- Expiration settings — Enable expiration을 켜면 만료 정책을 적용합니다. 저장 시 같은 데이터로 새 버전이 생성됩니다.
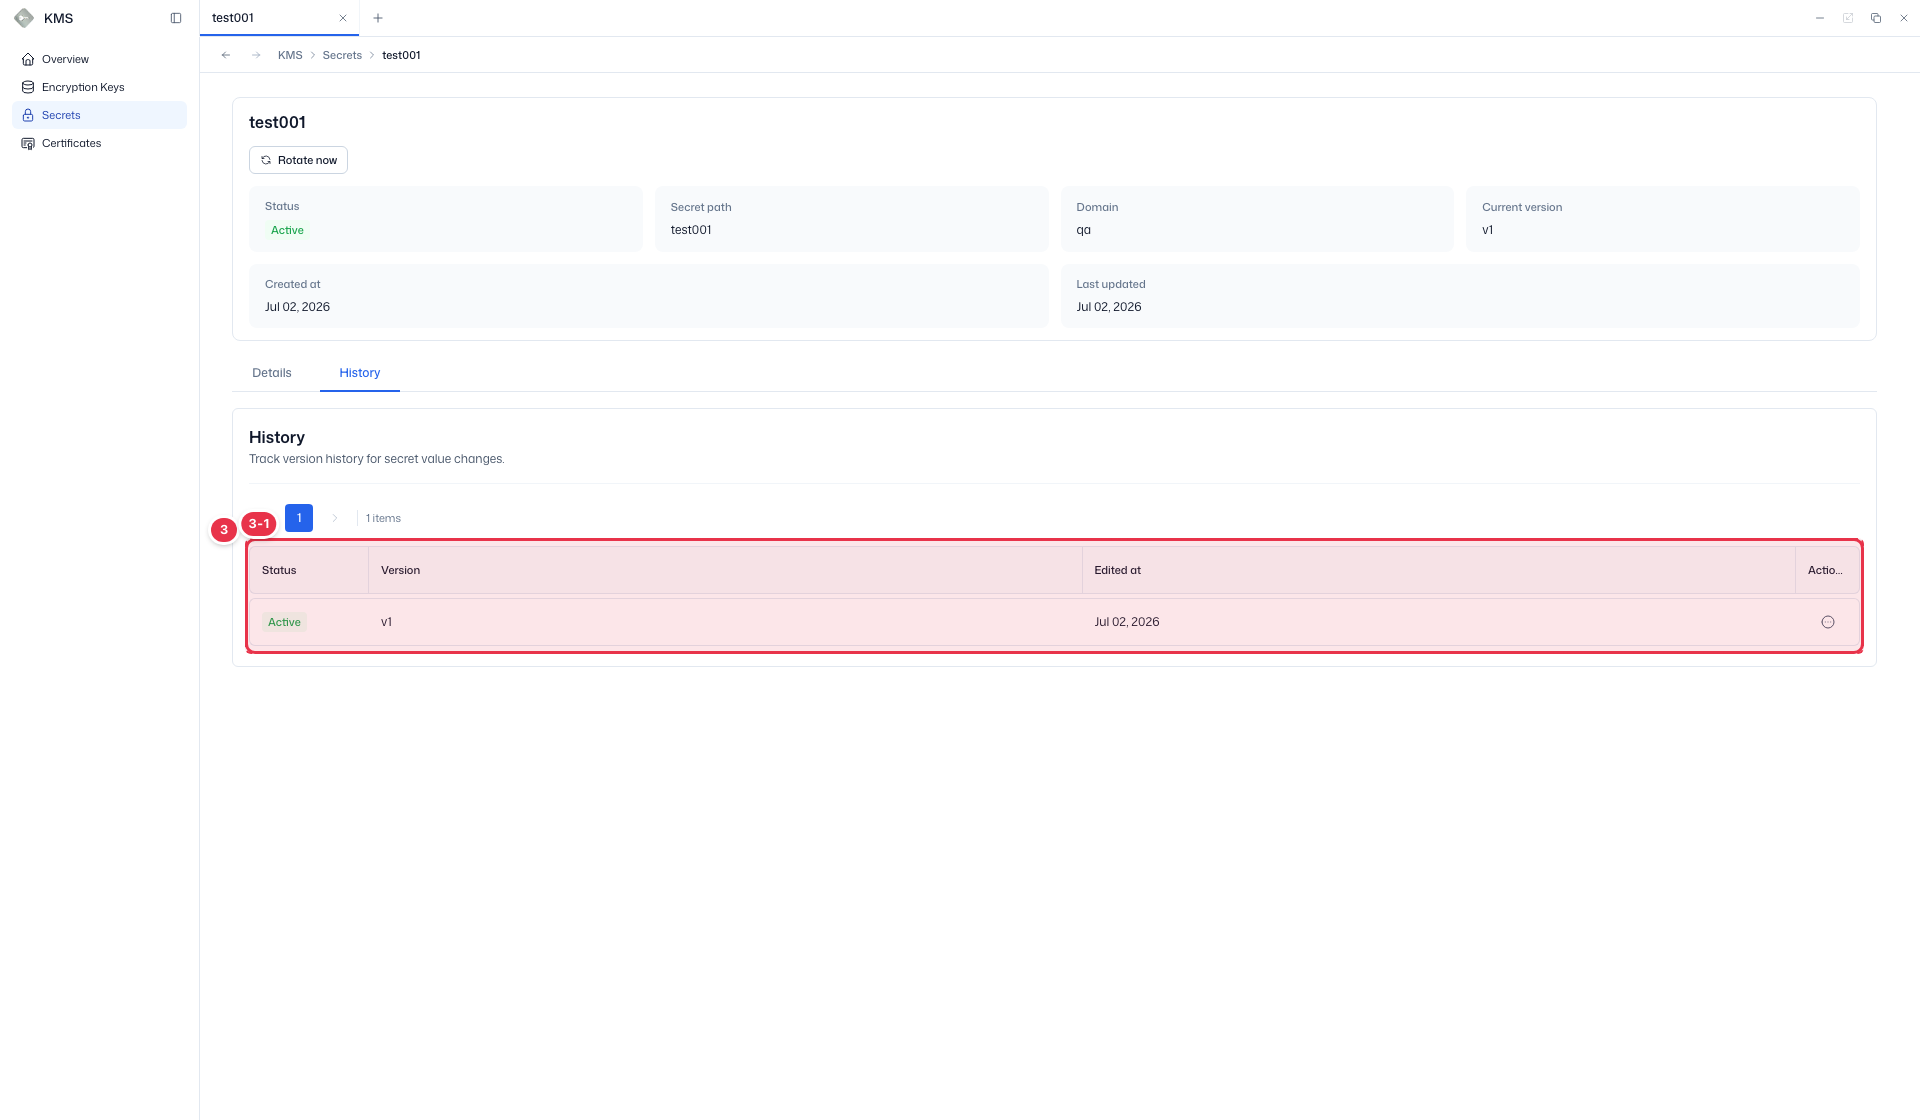
History 탭(번호 3)에서는 Secret의 버전별 변경 이력을 조회합니다.
시크릿 요약
선택한 Secret의 기본 정보와 즉시 순환 버튼.
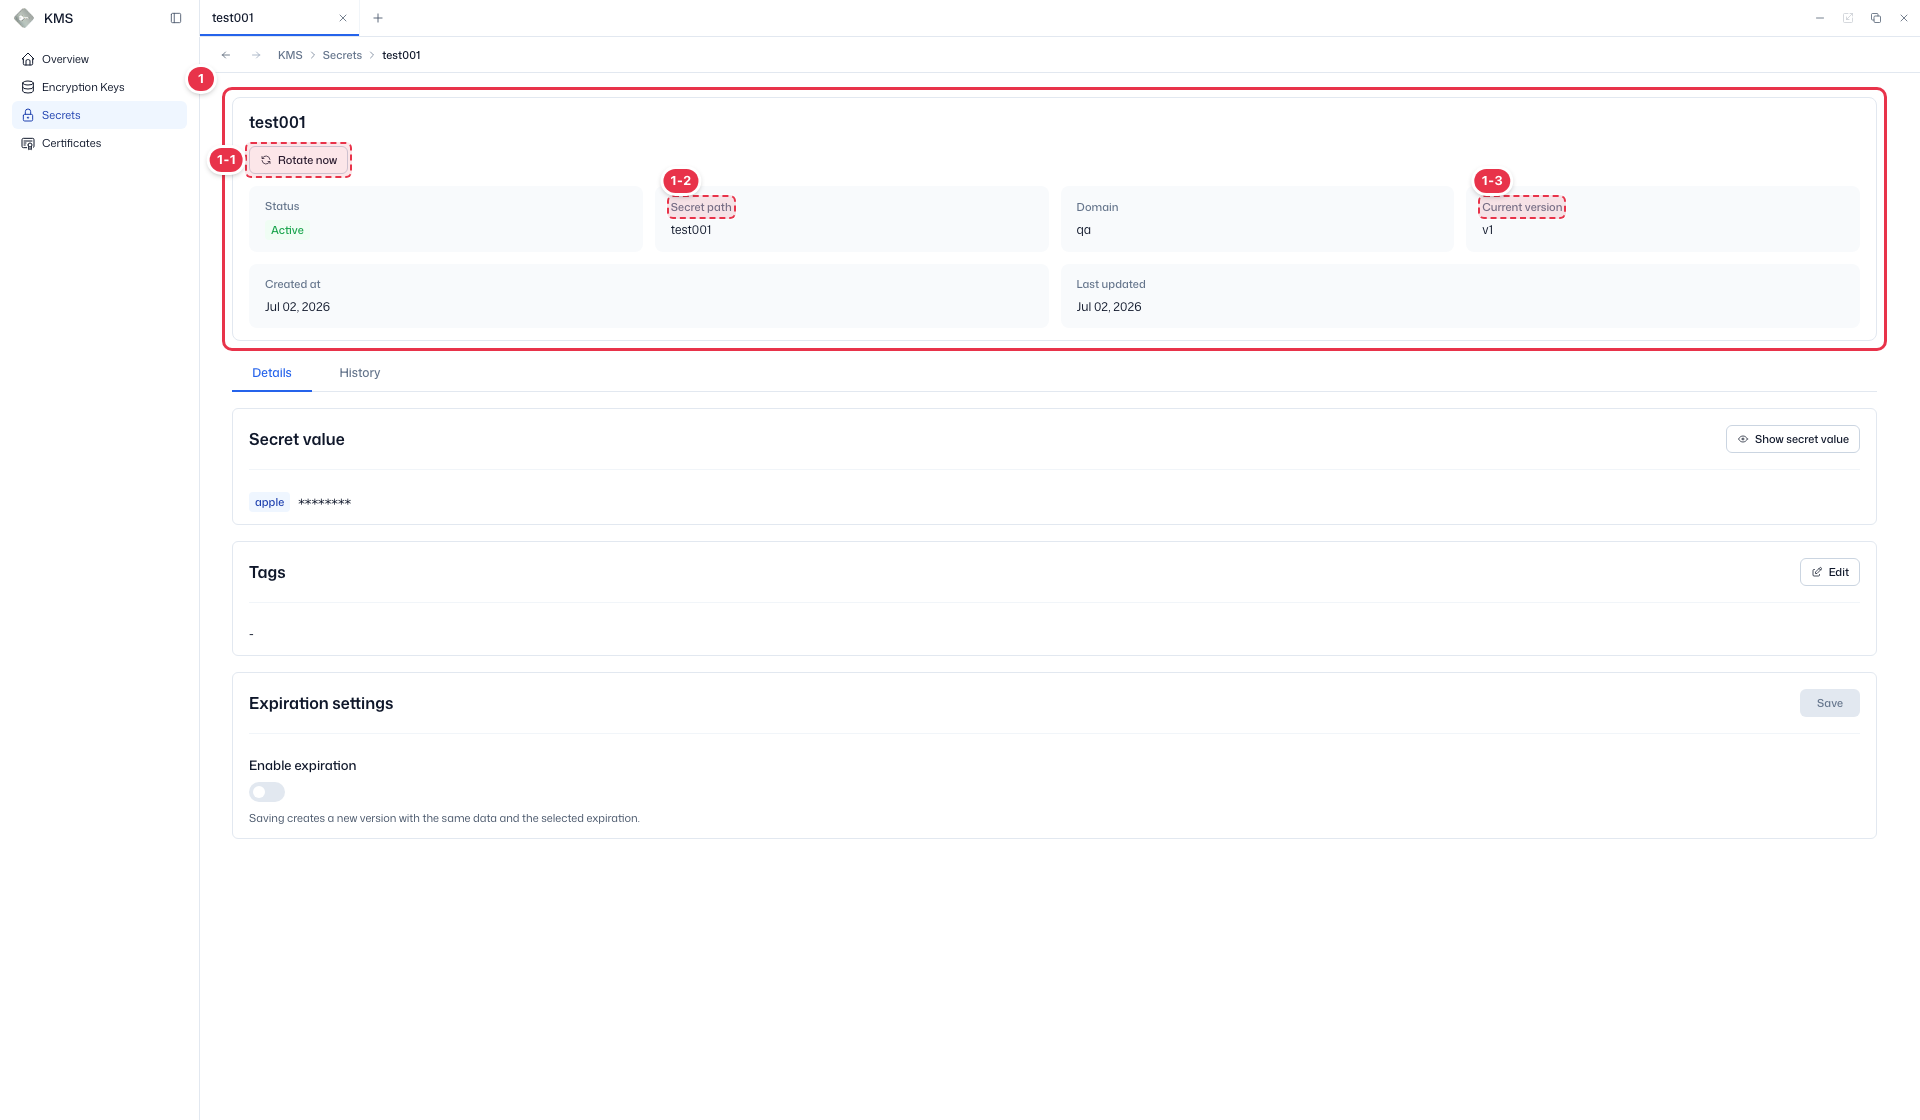
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 1-1 | 즉시 순환 | Rotate now | · Secret을 새 버전으로 순환한다. |
| 1-2 | 경로 | Secret path | · Secret 저장 경로. |
| 1-3 | 현재 버전 | Current version | · 현재 버전 번호. |
상세 — 값 · 태그 · 만료
Secret 값을 확인하고, 태그를 편집하며, 만료 정책을 설정한다.
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 2-1 | 값 표시 | Show secret value | · 마스킹된 Secret 값(키-값 쌍)을 표시/숨김. |
| 2-2 | 태그 | Tags | · Edit로 태그를 추가/수정한다. |
| 2-3 | 만료 사용 | Enable expiration | · 만료 정책을 켜면 같은 데이터로 새 버전이 생성된다. |
변경 이력 (History 탭)
History 탭에서 Secret의 버전별 변경 이력을 조회한다.
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 3-1 | 이력 컬럼 | Status | 버전 상태. |
| Version | Secret 버전 번호. | ||
| Edited at | 해당 버전이 편집·생성된 시각. | ||
| Actions | 버전별 행 메뉴. |
시크릿 상태 모델
Secret의 상태도 버전(Version) 단위로 독립 관리됩니다. 하나의 Secret(UUID) 안에서 Active 버전은 최대 1개이며, 새 버전을 만들면 기존 Active 버전은 자동으로 Deactivated로 전환됩니다. Overview 대시보드는 이 상태별 개수(Active·Expired·Deactivated·Deleted)를 집계합니다.
| 상태 | 읽기 | 설명 |
|---|---|---|
| Active | O | 현재 사용 중인 버전 |
| Expired | O | TTL 만료. 즉시 차단하지 않고 교체를 유도(교체 필요 알림) |
| Deactivated | O | 대체된 이전 버전. 이전 버전 참조 서비스의 장애 방지를 위해 읽기 허용 |
| Deleted | X | 소프트 삭제. 30일 이내 복구 가능 |
| Destroyed | X | 영구 삭제(복구 불가) |
콘솔에서 제공되는 액션
현재 시크릿 콘솔에서 제공되는 직접 액션은 Rotate now(새 버전 생성)입니다. Deactivate·Delete·Destroy 등 상태 전이는 정책상 제한된 역할만 수행하며, 실행 시 확인과 사유 입력이 필요합니다.
삭제·보존 정책
- Active 버전이 1개뿐이면 Deactivate·Delete가 차단됩니다.
- Deleted 상태는 30일이 지나면 자동으로 Destroyed(영구 삭제)로 전환됩니다.
- 보안상 이전 값 재사용보다 새 값 생성을 권장하며, UI 복구는 제공하지 않습니다(DB 레벨 복구만).
결과 확인
- 순환·만료 설정 변경이 상세와 목록의 Current version·Last updated에 반영됩니다.