

Network 관리
Networks는 Instance 연결을 위한 네트워크입니다.
주요 기능
- 목록 조회: 상태, 서브넷, 공유 정보와 함께 모든 네트워크 확인
- 탭 분류: Current tenant, Shared, External 네트워크별로 탐색
- 검색: 이름 또는 ID로 네트워크 검색
- 상세 보기: 네트워크 상세정보, 서브넷, 연결된 Port 확인
- 서브넷 관리: 네트워크 내 서브넷 생성 및 관리
유형 탭
Networks 목록을 유형별로 나눠 조회하는 탭입니다.
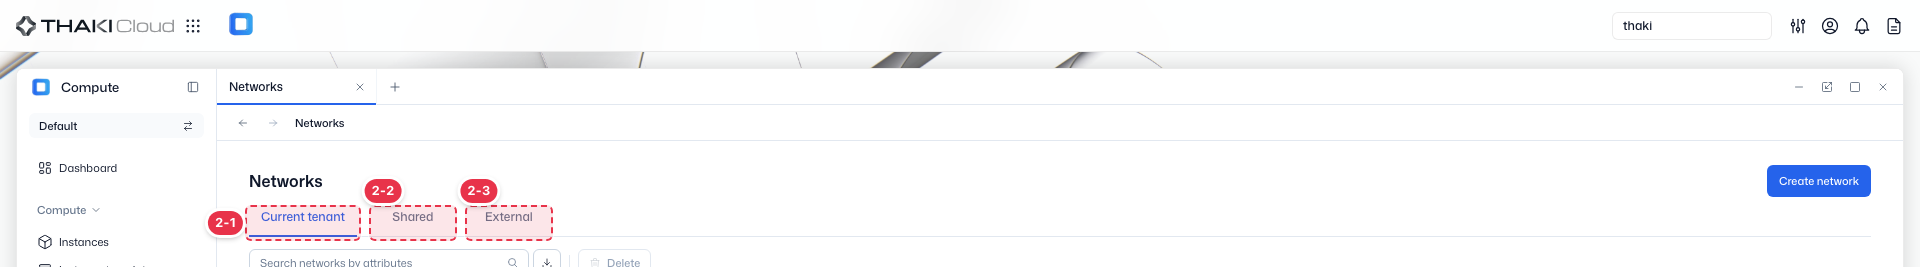
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 2-1 | 유형 탭 | Current tenant | · 현재 테넌트가 소유한 네트워크. |
| 2-2 | 유형 탭 | Shared | · 공유된 네트워크. |
| 2-3 | 유형 탭 | External | · 외부(프로바이더) 네트워크. |
검색 · 툴바
목록 검색·CSV 내보내기와 선택 항목에 대한 일괄 작업 영역입니다.
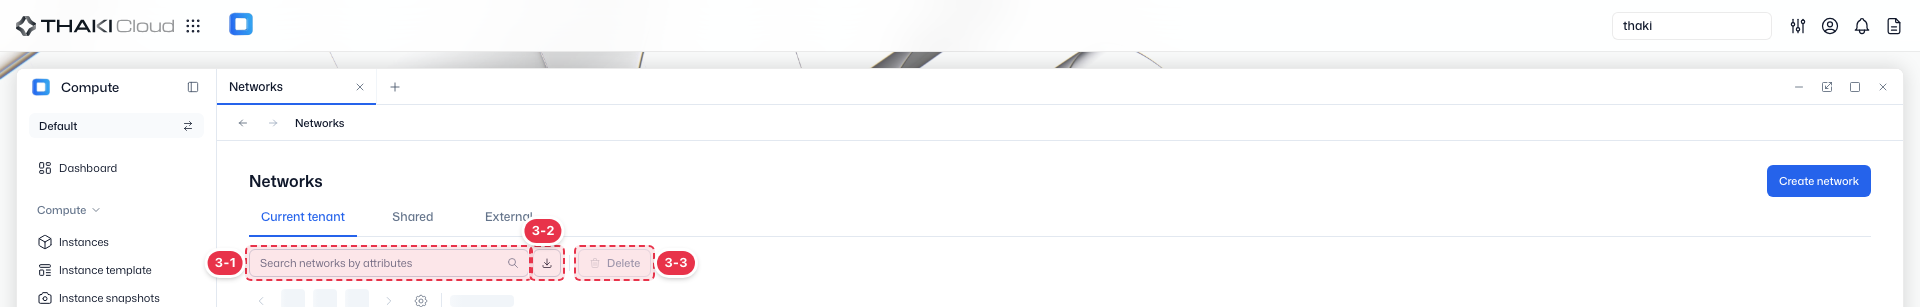
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 3-1 | 검색 | 속성 검색 입력창 | · 이름·ID·상태 등 속성으로 목록을 필터링합니다. |
| 3-2 | 내보내기 | CSV 다운로드 | · 현재 목록을 CSV 파일로 내보냅니다. |
| 3-3 | 일괄 작업 | 삭제 | · 선택한 항목을 삭제합니다(확인 모달 표시). |
네트워크 생성
새 가상 네트워크와 서브넷을 생성합니다.
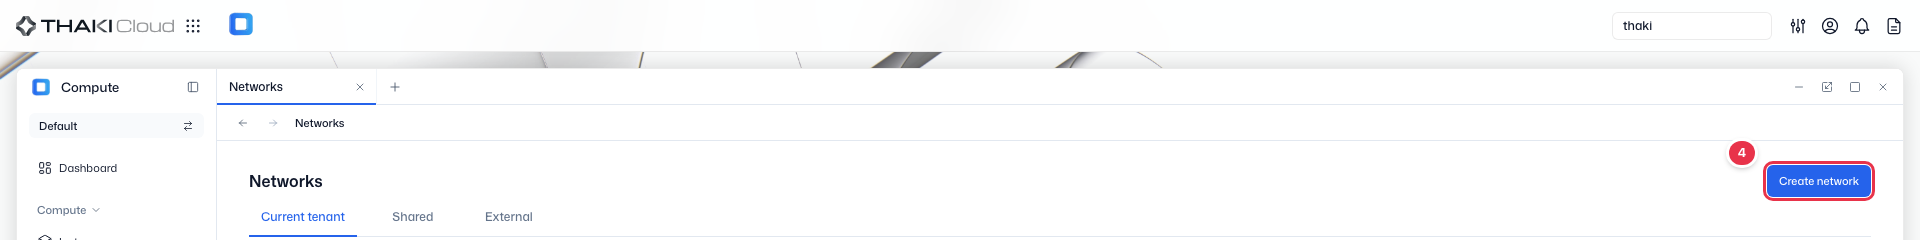
네트워크는 보통 서브넷과 함께 만듭니다. 서브넷이 있어야 Instance가 IP를 받을 수 있습니다.
Networks 목록 우측 상단의 네트워크 생성(Create network)을 클릭합니다.
기본 정보(Basic information)에 네트워크 이름과 설명(선택)을 입력하고 다음(Next)을 클릭합니다. 고급(Advanced)을 펼치면 아래 항목을 바꿀 수 있고, 그대로 두면 기본값이 적용됩니다.
항목 설명 관리 상태 (Admin State) 네트워크를 켠 상태(Up)로 만들지 여부. 기본값 Up 포트 보안 (Port security) 허용된 장치만 이 네트워크에 접근하게 합니다. 대부분 켜 두는 것을 권장합니다. 기본값 On MTU 네트워크의 MTU 값(바이트). 최소 68이며, 비워 두면 시스템 기본값이 적용됩니다. 서브넷(Subnet) 단계에서 서브넷 생성(Create subnet)이 켜진 상태로 아래 항목을 입력합니다. 끄면 서브넷 없이 네트워크만 만들어집니다.
항목 설명 서브넷 이름 (Subnet name) 서브넷을 구분하는 이름입니다. CIDR 서브넷의 주소 범위입니다. 예: 192.168.1.0/24게이트웨이 (Gateway) 켜고 게이트웨이 IP를 입력합니다. 서브넷 안의 주소여야 하며 네트워크 주소와 브로드캐스트 주소는 쓸 수 없습니다. DHCP (고급) 켜면 Instance에 IP가 자동으로 배정됩니다. 기본값은 켜짐입니다. 할당 풀 (Allocation pools, 고급) DHCP가 자동 배정할 IP 범위를 직접 정합니다. 범위 밖의 주소는 배정되지 않으므로 고정 IP용 주소를 남겨 둘 때 씁니다. 한 줄에 범위 하나씩 입력합니다(예: 192.168.0.100,192.168.0.200).DNS (고급) DNS 서버 주소를 한 줄에 하나씩 입력합니다. 호스트 경로 (Host routes, 고급) 특정 목적지로 가는 경로를 직접 지정합니다. 목적지 CIDR과 다음 홉 IP를 입력합니다(예: 10.10.0.0/24,192.168.0.254).우측 요약에서 네트워크 · 서브넷 쿼터를 확인하고 생성(Create)을 클릭합니다.
외부와 통신하려면
네트워크를 만든 뒤 Router를 만들어 외부 게이트웨이를 켜고, 이 서브넷을 Router에 연결해야 Instance가 외부로 나갈 수 있습니다.
목록
가상 네트워크를 상태·서브넷 CIDR·외부/공유 여부와 함께 보여주는 테이블입니다.
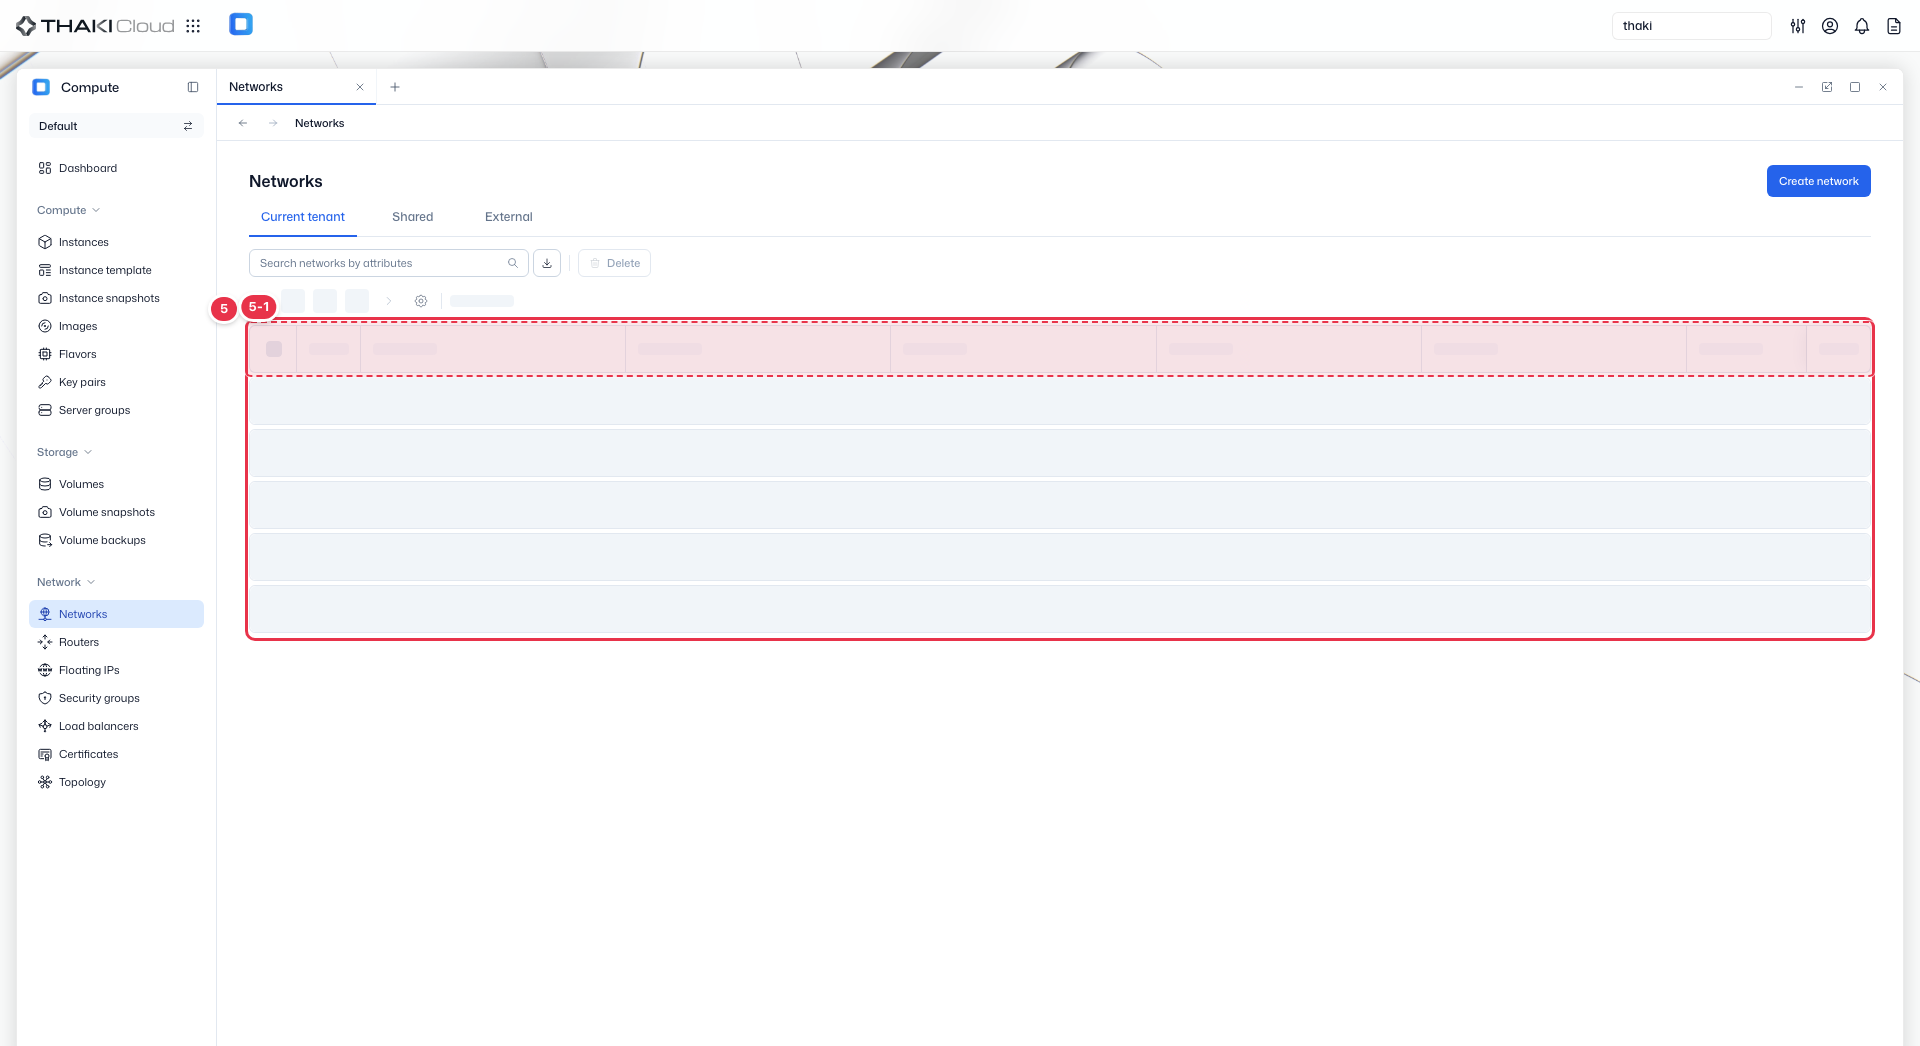
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 5-1 | 목록 컬럼 | Status | 네트워크 상태(Active 등). |
| Name | 네트워크 이름과 ID. | ||
| Subnet CIDR | 서브넷 대역(CIDR). | ||
| External | 외부 네트워크 여부. | ||
| Shared | 공유 여부. | ||
| Admin State | 관리 상태(Up/Down). | ||
| Created at | 생성 일시. | ||
| Action | 행 끝 버튼을 누르면 열리는 메뉴: Create subnet(서브넷 추가) · Edit(수정) · Delete(삭제). |
제공 기능
| 기능 | 설명 | 사용 조건 |
|---|---|---|
| 서브넷 생성 (Create Subnet) | 네트워크에 새 서브넷 추가 | 현재 테넌트의 네트워크만 (외부 네트워크 제외) |
| 수정 (Edit) | 네트워크 이름 및 설명 변경 | 현재 테넌트의 네트워크만 |
| 삭제 (Delete) | 네트워크 및 모든 서브넷 제거 | 현재 테넌트의 네트워크만, 사용 중인 포트 없음 |
네트워크 타입
- Current tenant: 현재 테넌트에서 생성한 사설 네트워크
- Shared: 다른 테넌트가 공유한 네트워크
- External: 외부/인터넷 연결을 제공하는 네트워크 (읽기 전용)
서브넷 생성
이미 있는 네트워크에 서브넷을 추가합니다. 외부 네트워크에는 추가할 수 없습니다.
- 목록에서 네트워크 행의 작업(Action) → 서브넷 생성(Create subnet)을 클릭합니다. 네트워크 상세 페이지 상단 버튼이나 서브넷(Subnets) 탭의 같은 버튼으로도 열 수 있습니다.
- 열린 창에서 서브넷 이름 · CIDR · 게이트웨이를 입력하고, 필요하면 고급(Advanced)에서 DHCP · 할당 풀 · DNS · 호스트 경로를 설정합니다. 항목 설명은 위 네트워크 생성의 서브넷 표와 같습니다. 창 아래에서 서브넷 쿼터를 확인할 수 있습니다.
- 생성(Create)을 클릭합니다.
만든 서브넷은 네트워크 상세의 서브넷(Subnets) 탭에 나타납니다. 각 행의 작업 메뉴에서 편집(Edit)과 삭제(Delete)를 할 수 있고, 여러 개를 체크해 탭 상단의 삭제 버튼으로 한 번에 지울 수도 있습니다.
네트워크 상세
목록에서 네트워크 이름을 클릭하면 상세 페이지가 열립니다. 상단에는 상태 · ID · 관리 상태 · 공유 여부 · 외부 여부 · 생성 일시가 요약되고, 아래 탭으로 나뉩니다.
| 탭 | 내용 |
|---|---|
| 세부 정보 (Details) | 기본 정보: 네트워크 이름 · 가용 영역 · 설명 (우측 편집 버튼으로 수정) 사양: MTU · 포트 보안 · 외부 라우터 여부 · 프로바이더 네트워크 유형 · 세그멘테이션 ID |
| 서브넷 (Subnets) | 이 네트워크의 서브넷 목록(이름 · CIDR · 게이트웨이 IP · 포트 수 · 생성 일시)과 서브넷 생성 · 편집 · 삭제 |
| 포트 (Ports) | 이 네트워크의 포트 목록과 포트 생성 |
포트 (Ports 탭)
포트는 Instance, Router, 로드 밸런서가 네트워크에 붙는 접점(가상 NIC)입니다. 사이드바에 별도 메뉴가 없고 네트워크 상세의 포트(Ports) 탭에서 관리합니다. 화면에 따라 가상 어댑터(Virtual adapter)라고도 표시됩니다.
| 항목 | 설명 |
|---|---|
| Status | 포트 상태 |
| Name | 포트 이름과 ID. 이름이 없으면 (no name)으로 표시됩니다. |
| Attached to | 연결된 리소스(Instance · Router · DHCP 등) |
| Security Groups | 포트에 적용된 보안 그룹 |
| Fixed IP | 포트의 사설 IP |
| Floating IP | 연결된 Floating IP. 없으면 "-"로 표시됩니다. |
| MAC Address | 하드웨어 주소 |
| Admin State | 관리 상태(Up/Down) |
| Created at | 생성 일시 |
| Action | 행 끝 버튼을 누르면 열리는 메뉴: Manage Security Groups · Edit · Delete |
포트 생성
포트를 미리 만들어 두면 Instance를 만들 때나 Floating IP를 연결할 때 골라 쓸 수 있습니다.
- 포트 탭 상단의 포트 생성(Create port)을 클릭합니다.
- 아래 두 단계를 입력하고 다음(Next)으로 넘어갑니다.
| 단계 | 입력 내용 |
|---|---|
| 기본 정보 (Basic information) | 이름(Virtual adaptor name, 필수) · 설명 · 고정 IP(Fixed IP): 서브넷을 고르고 주소는 자동 할당 또는 직접 입력 · MAC 주소: 자동 할당(Auto-allocate) 또는 직접 입력(Manual) |
| 보안 (Security) | 포트 보안(Port security)을 켜거나 끄고, 적용할 보안 그룹을 목록에서 고릅니다. 필요한 보안 그룹이 없으면 Create a new security group으로 만들 수 있습니다. 이 단계는 건너뛰기(Skip)할 수 있습니다. |
포트 작업
목록 각 행의 작업 메뉴와 포트 상세 상단 버튼에서 같은 작업을 할 수 있습니다.
| 작업 | 설명 |
|---|---|
| 보안 그룹 관리 (Manage Security Groups) | 포트 보안을 켜거나 끄고, 적용할 보안 그룹을 고릅니다. 포트 보안을 끄면 보안 그룹이 적용되지 않고 주소 위조 방지 검사도 꺼집니다. |
| 수정 (Edit) | 포트 이름과 설명을 바꿉니다. |
| 삭제 (Delete) | 포트를 삭제합니다. 되돌릴 수 없으며, 연결된 리소스의 네트워크 연결에 영향을 줄 수 있습니다. |
포트 상세
포트 이름을 클릭하면 포트 상세가 열립니다. 상단에 위 세 버튼이 있고, 상태 · ID · 관리 상태 · 포트 보안 · 생성 일시가 요약됩니다.
| 탭 | 내용 | 할 수 있는 작업 |
|---|---|---|
| 세부 정보 (Details) | 기본 정보: 포트 이름 · 설명 · 관리 상태 소유 네트워크: 네트워크 · 고정 IP 주소 · MAC 주소 연결: 바인드 디바이스 유형 · 바인드 디바이스 QoS 정책: 정책 이름 · 송신/수신 대역폭 제한(정책이 적용된 포트에만 표시) | 기본 정보 우측 Edit로 수정 |
| 허용된 주소 쌍 (Allowed address pairs) | 포트가 추가로 사용할 수 있는 IP(CIDR) · MAC 주소 목록 | Create allowed address pair로 추가 |
| 보안 그룹 (Security Groups) | 포트에 적용된 보안 그룹 목록 | Manage Security Group으로 변경, 행 메뉴의 Detach로 분리 |