

Network Policy 생성
Kubernetes NetworkPolicy로 Pod 간 네트워크 트래픽을 허용·차단합니다.
사전 조건
- Container 앱 접근 권한, 대상 Cluster가 Active 상태
- Cluster CNI가 Network Policy를 지원해야 함 (Kube-OVN, Calico, Cilium 등)
- 정책을 적용할 Pod Label 확인
기본 동작
Network Policy가 하나도 없으면 Namespace 내 Pod 간 트래픽은 기본 모두 허용됩니다. 정책이 적용되면 명시적으로 허용된 트래픽만 통과합니다.
왼쪽 끝의 클러스터 아이콘을 눌러 대상 Cluster 안으로 들어간 뒤 Policy → Network policies 메뉴를 엽니다.
Network Policy 목록 조회 및 생성 페이지 진입
생성된 Network Policy가 목록으로 표시됩니다.
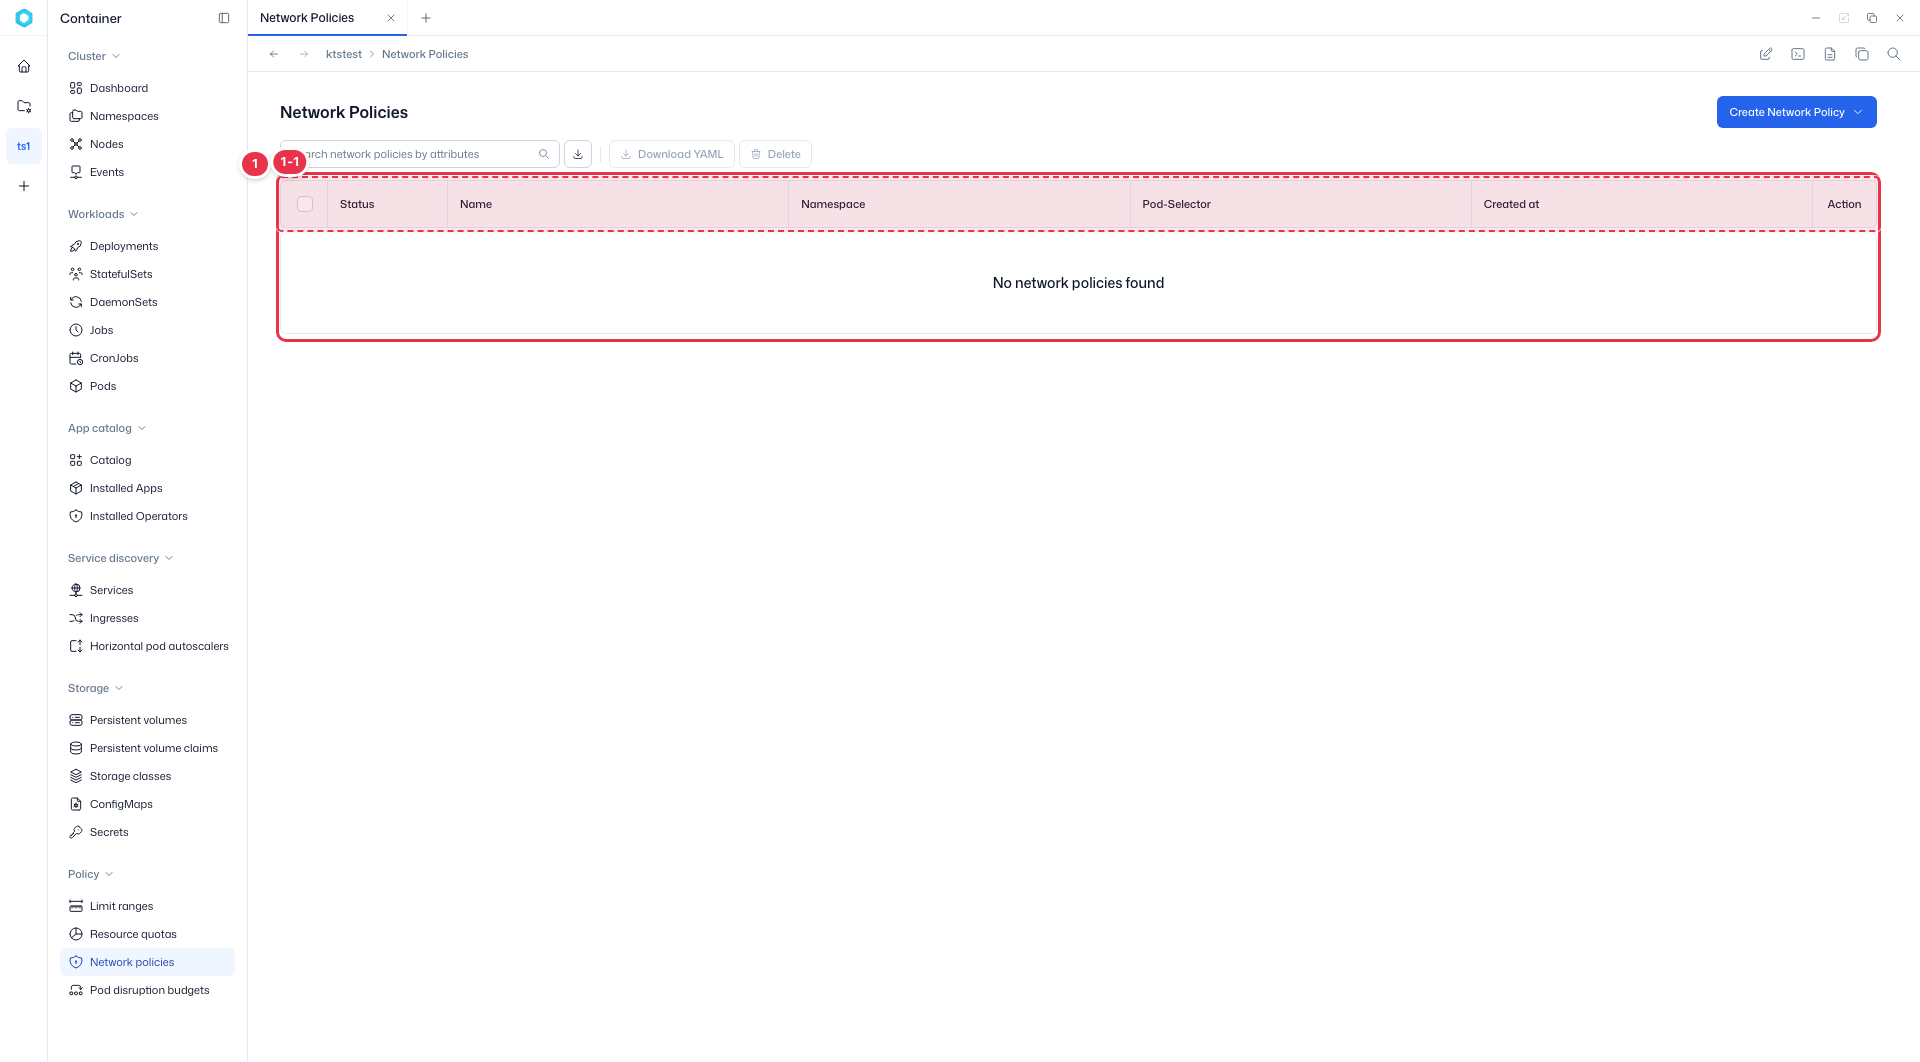
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 1-1 | 목록 컬럼 | Name / Namespace | Network Policy 이름과 소속 Namespace입니다. |
| Pod selector | 정책이 적용되는 Pod 셀렉터입니다. | ||
| Action | 행 메뉴로 수정·삭제를 수행합니다. |
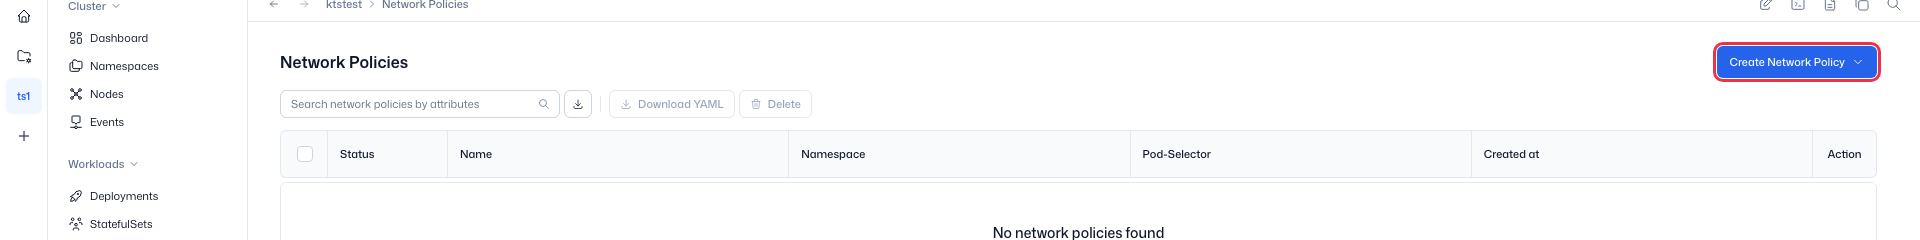
'Create Network Policy' 버튼을 클릭하면 폼(Create as Form) 또는 YAML 입력(Create as YAML) 중 방식을 선택할 수 있습니다.
기본 정보 입력
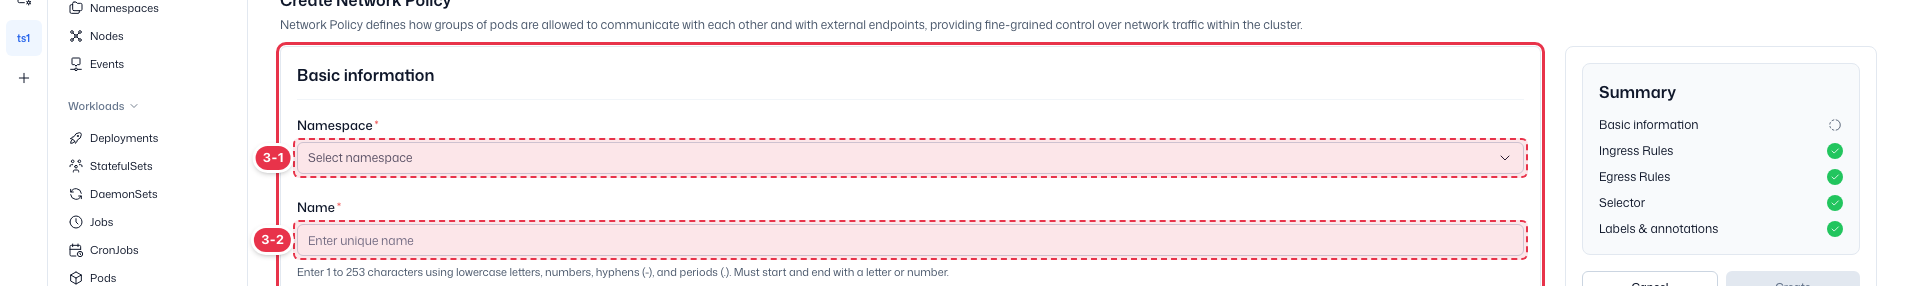
정책을 만들 Namespace와 이름을 입력합니다.
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 3-1 | Namespace | 네임스페이스 | · 정책을 적용할 Namespace를 선택합니다. (필수) |
| 3-2 | Name | 이름 | · 정책 이름을 입력합니다. 영문 소문자·숫자·하이픈. (필수) |
Selector (적용 대상)
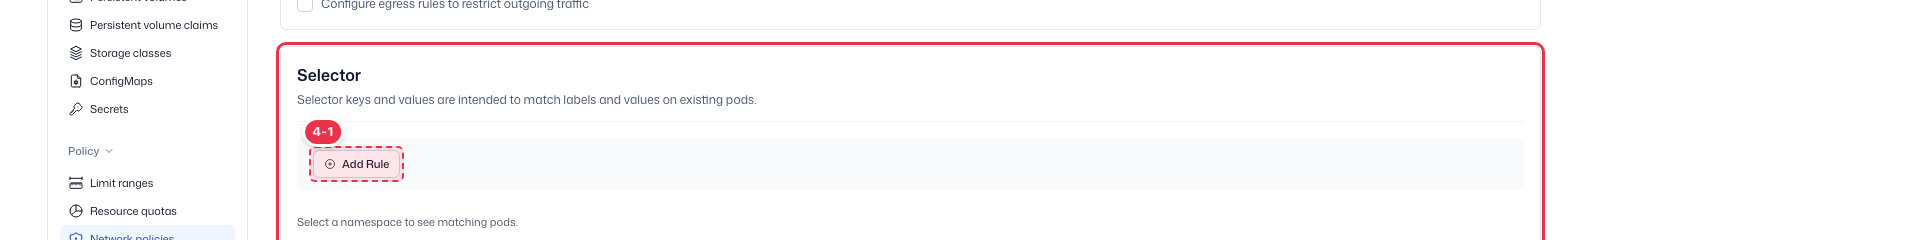
이 정책을 적용할 Pod를 라벨로 고릅니다. 폼에서는 Ingress Rules·Egress Rules 아래의 Selector 섹션입니다. 비워두면 Namespace 내 모든 Pod에 적용됩니다.
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 4-1 | Add Rule | 라벨 조건 추가 | · 정책 대상 Pod의 라벨 Key·Value 조건을 추가합니다. Namespace를 선택하면 아래에 매칭되는 Pod가 표시됩니다. |
Ingress(수신) 규칙
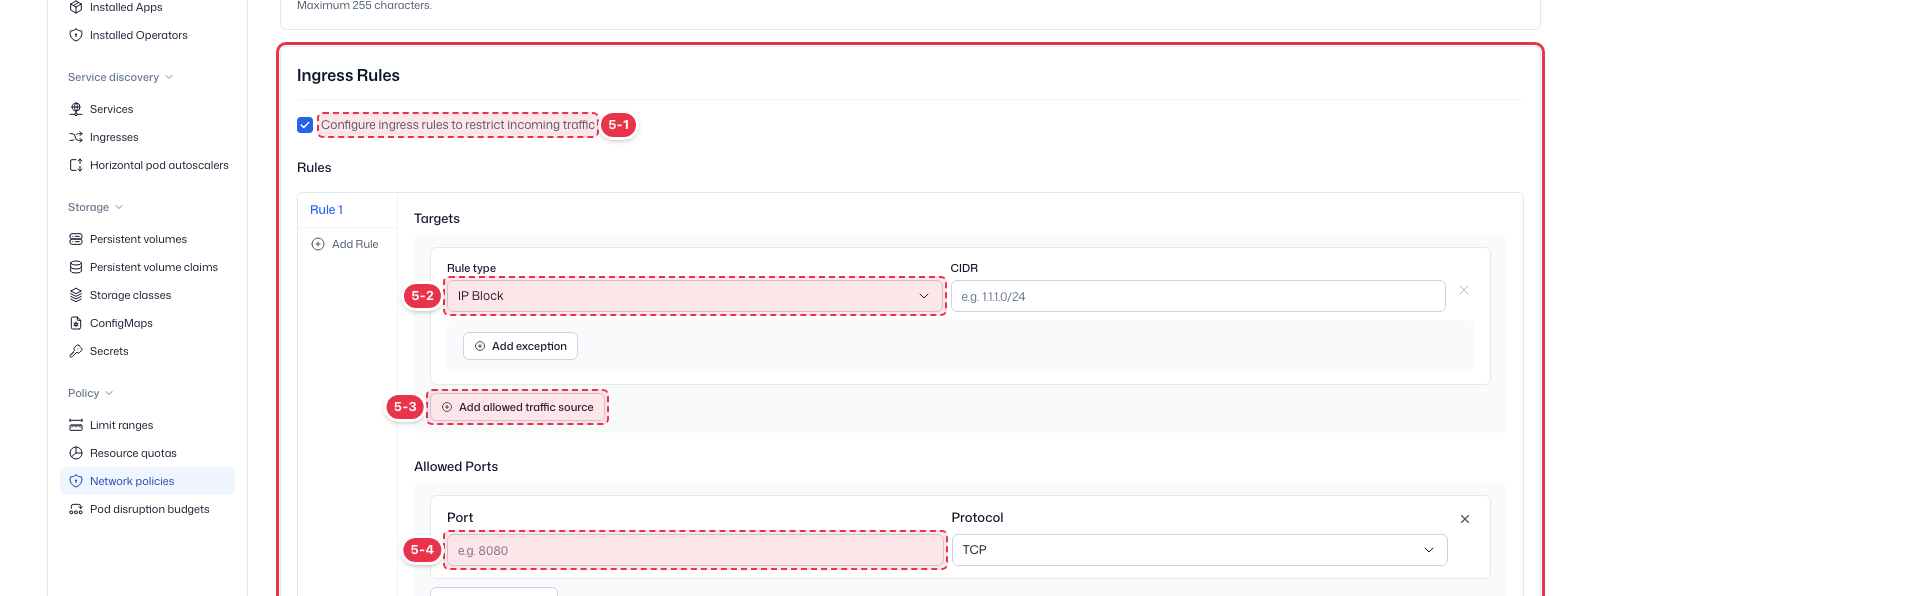
체크박스를 켜면 수신 규칙 빌더가 나타납니다. 허용할 소스(Targets)와 포트(Ports)를 지정합니다. 규칙이 없으면 정책 적용 Pod로의 모든 수신이 차단됩니다.
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 5-1 | 규칙 활성화 | 체크박스 | · 체크해야 아래 수신 규칙 빌더가 나타납니다. |
| 5-2 | Rule type | 소스 유형 | · 허용할 소스 유형을 고릅니다: Pod Selector·Namespace Selector·IP Block. |
| 5-3 | Add allowed traffic source | 소스 추가 | · 허용할 소스를 규칙에 추가합니다. |
| 5-4 | Allowed Ports | 허용 포트 | · 허용할 Port 번호와 Protocol(TCP/UDP)을 지정합니다. |
Egress(송신) 규칙
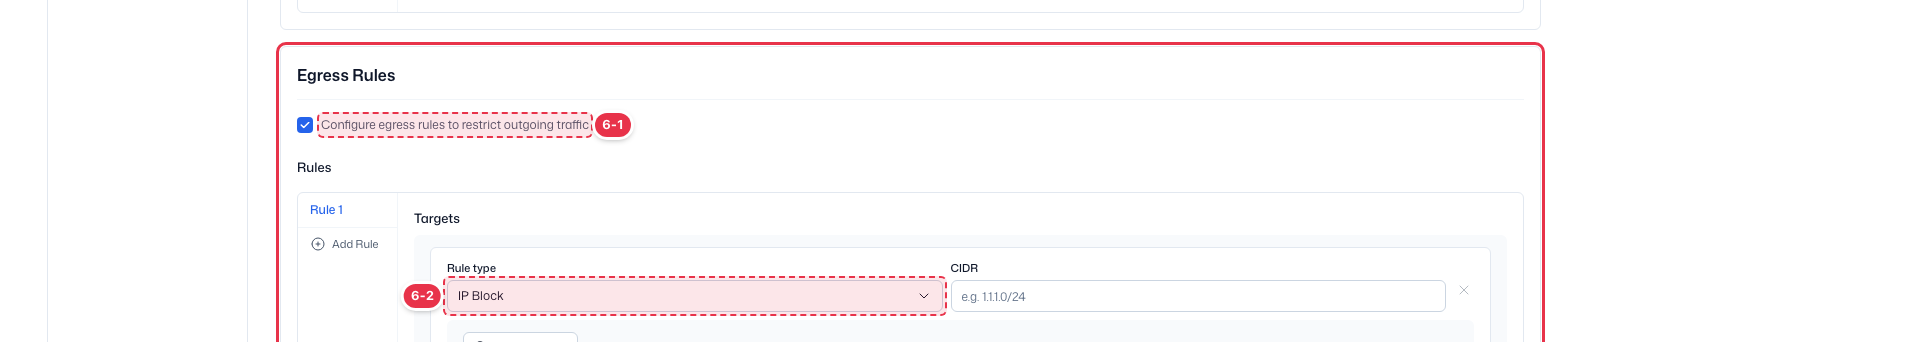
체크박스를 켜고 Add Rule로 송신 규칙을 추가합니다. 허용할 대상과 포트를 Ingress와 같은 방식으로 지정합니다. 설정하지 않으면 모든 아웃바운드 트래픽이 허용됩니다.
| 번호 | 기능 | 항목 | 설명 |
|---|---|---|---|
| 6-1 | 규칙 활성화 | 체크박스 | · 체크하면 송신 규칙 빌더가 나타납니다. |
| 6-2 | Rule type | 대상 유형 | · 허용할 대상 유형을 고릅니다: Pod Selector·Namespace Selector·IP Block. |
TIP
Ingress·Egress 규칙은 각각 체크박스로 켜야 적용됩니다. 어느 쪽도 켜지 않으면 정책 적용 Pod에 대해 해당 방향 트래픽이 모두 차단됩니다.